


Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

На платформе Steam обнаружили очередной случай публикации вредоносной игры. Бесплатный ретроплатформер BlockBlasters, опубликованный разработчиком Genesis Interactive, оказался заражён криптодрейнером, который крал данные и опустошал криптокошельки игроков.

Игра вышла 30 июля и сначала была безопасной, но 30 августа в неё добавили вредоносный компонент. На Steam она продержалась почти два месяца — до 21 сентября, успев собрать сотни «очень положительных» отзывов.

О проблеме стало известно после того, как латвийский стример Raivo Plavnieks (RastalandTV) во время благотворительного стрима в поддержку лечения от саркомы 4-й стадии потерял более $32 000.

Он загрузил «проверенную» игру со Steam и вскоре лишился криптовалюты. История вызвала большой резонанс: часть потерь компенсировали подписчики и представители криптосообщества, в том числе инфлюенсер Алекс Беккер, переведший пострадавшему $32 500.


По данным криптоисследователя ZachXBT, всего злоумышленники могли похитить около $150 000 с 261 аккаунта Steam. Группа VXUnderground называет цифру в 478 жертв и уже опубликовала список имён пользователей, призвав срочно менять пароли. Эксперты предполагают, что атакующие целенаправленно искали людей с крупными криптоактивами — через Twitter им рассылали приглашения скачать игру.

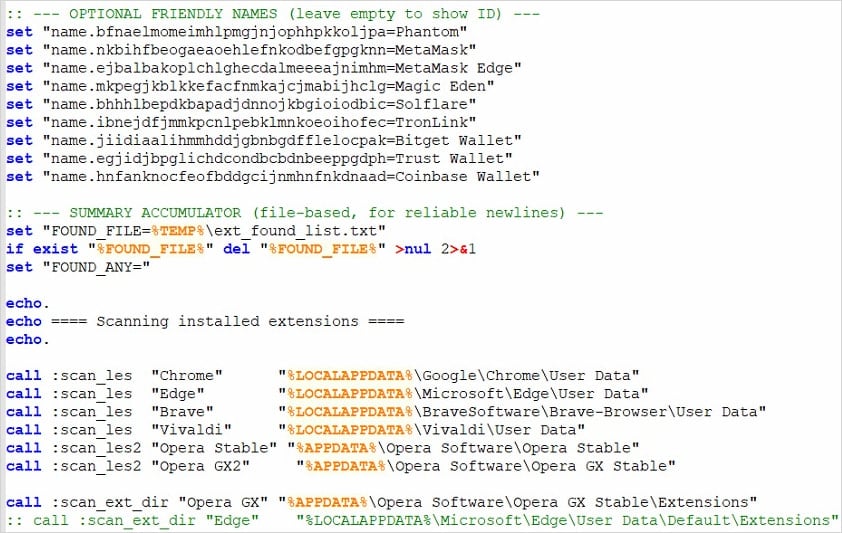
Исследователи выявили, что в атаке использовались batch-скрипты для кражи логинов Steam, Python-бэкдор и вредоносный модуль StealC. При этом хакеры допустили грубую ошибку в операционной безопасности — оставили открытыми токены своего телеграм-бота.


Valve ситуацию пока не прокомментировала. Но подобные истории на Steam происходят не впервые: ранее под вредоносным софтом замечали игры Chemia, Sniper: Phantom’s Resolution и PirateFi.

Эксперты советуют: если у вас установлена BlockBlasters, немедленно смените пароли в Steam и перенесите цифровые активы в новые кошельки. А при установке малопопулярных или «бета»-игр на платформе стоит быть особенно осторожными.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru