Исследователи из CYFIRMA выявили кампанию, которую назвали OneFlip. Её суть — в том, что злоумышленникам достаточно изменить всего один бит в файле, чтобы обмануть нейросетевые фильтры безопасности и незаметно открыть бэкдор на компьютере жертвы.
За атакой стоит группировка Transparent Tribe (APT36), которая традиционно работает против Индии.
В этот раз под удар попали госучреждения, использующие национальную ОС BOSS GNU/Linux, но параллельно группа не отказалась и от Windows-ловушек для смешанных инфраструктур.
Фишинговое письмо, впервые замеченное 1 августа, содержит архив с названием Meeting_Notice_Ltr_ID1543ops.pdf_.zip. Внутри лежит ярлык Meeting_Ltr_ID1543ops.pdf.desktop, который выглядит как PDF-документ. Для пользователей — и даже для некоторых МО-фильтров почтовых систем — это выглядит вполне безобидно.
На деле же ярлык запускает цепочку:
- вместо PDF-ридера срабатывает Bash-однострочник;
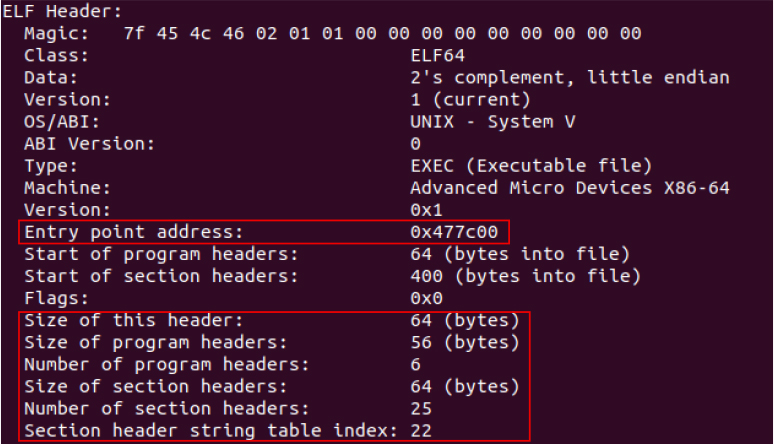
- через curl подгружается зашифрованный ELF-файл;
- он сохраняется в /tmp, получает права на запуск и стартует;
- чтобы не вызывать подозрений, открывается обычный PDF в Google Drive.
Бэкдор закрепляется в системе через systemd и cron, устанавливает скрытые таймеры и создаёт канал связи с сервером управления по TCP/4000. Исследователи уже зафиксировали кражу SSH-ключей, списков пользователей и других данных, что указывает на подготовку к более масштабному проникновению в сеть.
Главная особенность OneFlip — обход современных систем фильтрации, основанных на нейросетях. Малейшее изменение в строке запуска делает файл почти неотличимым от легитимного шаблона: модель продолжает считать его «чистым», а пользователь видит только иконку PDF.
Эксперты советуют администраторам:
- ограничить исполнение файлов в /tmp (noexec-монты),
- блокировать доступ к свежезарегистрированным доменам,
- проверять .desktop-файлы на наличие цепочек команд,
- расширять обучающие выборки МО-моделей за счёт Linux-артефактов.
По оценке CYFIRMA, APT36 продолжит развивать технику до тех пор, пока защитные модели не научатся распознавать такие минимальные изменения. А пока кампания даёт злоумышленникам устойчивый и скрытый доступ к ключевой инфраструктуре в Индии.