


Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Проведенный в Flashpoint анализ LockBit 5.0 подтвердил, что новая версия зловреда построена на базе v4.0. Шифровальщик также стал еще более скрытным из-за использования кастомного загрузчика и обрел деструктивные функции.

С выпуском LockBit 5.0 его развертывание стало осуществляться в два этапа: вначале загружается самостоятельный лоадер, обеспечивающий обход EDR, а затем — основной пейлоад, не утративший прежних функций.

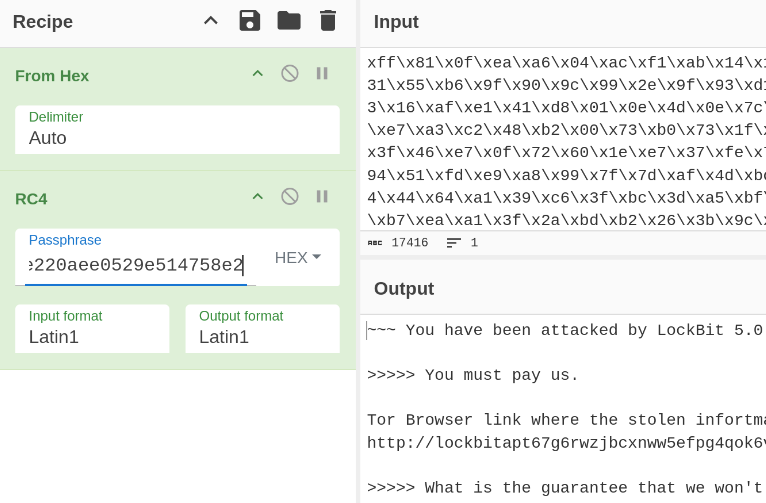
Шифровальщик по-прежнему откатывает исполнение на машинах жителей стран СНГ, но стал обходить стороной также Филиппины. Записка с требованием выкупа (ReadMeForDecrypt.txt) содержит привычный текст, сохранилась даже опечатка в англоязычном слове «информация» — «inforTmation».


Для обхода EDR новый загрузчик LockBit использует технику process hollowing (для внедрения вредоноса в экземпляр defrag.exe), отвязку библиотек (повторно загружает с диска чистые NTDLL и Kernel32, перезаписывая в памяти хуки защитных решений), патчинг трассировки событий Windows, а также скрывает расширения файлов.

Изолированный от основного пейлоада зловред умеет распознавать вызовы API по хешам, перенаправлять поток исполнения на разрешенные вызовы API, динамически рассчитывать адреса перехода для обфускации потока управления.

Обновленный LockBit научился обрабатывать данные на локальных и сетевых дисках, в папках по выбору оператора, а также работать в многопоточном режиме с использованием XChaCha20.

Опциональные деструктивные функции позволяют зловреду шифровать файлы незаметно для жертвы — не меняя расширений и без вывода записки с требованием выкупа.

Результаты анализа показали, что грозный шифровальщик все еще актуален как угроза и даже продолжает развиваться — невзирая на попытки ликвидации инфраструктуры LockBit, взлом сайта RaaS (Ransomware-as-a-Service, вымогательский софт как услуга) и слив переписки в рамках LockBit-партнерки.

Подпишитесь на новости

Российские компании потратили на инновации 4,5 трлн рублей

Крупные и средние российские организации потратили на инновации 4,5 трлн рублей в 2025 году. Почти половину расходов обеспечила сфера услуг, а на ИТ и телеком пришлось 860,9 млрд. За красивым словом инновации стоят вполне осязаемые покупки: разработка продуктов, оборудование и готовые команды.

Расчёты опубликовал Институт статистических исследований и экономики знаний НИУ ВШЭ на основе данных Росстата.

Интенсивность затрат — их отношение к объёму отгруженной продукции — составила 2,7%. Это выше показателей Финляндии, Франции и Австрии, приведённых в исследовании.

Вся сфера услуг направила на инновации около 2,3 трлн рублей. Из них 882,7 млрд пришлись на научные исследования и разработки, а 860,9 млрд — именно на телекоммуникации и информационные технологии.

Как эти вложения выглядят внутри ИТ-компании, объяснил IR-директор «Группы Астра» Владислав Аншаков. Главная статья расходов — создание и развитие продуктов: в портфеле группы более 37 решений и сервисов, включая Astra Linux, СУБД и резервное копирование.

Второе направление — оборудование для облаков и ИИ. Вычислительные мощности Аншаков называет одним из самых дорогих видов инвестиций в отрасли. Третье — покупка технологий и команд: иногда приобрести готовое быстрее, чем строить с нуля.

В 2026 году группа получила исключительные права на результаты интеллектуальной деятельности СУБД «Персей» и присоединила около 50 её разработчиков, а также приобрела 26% ИИ-разработчика «АИБ».

Но инвестиционный размах доступен не всем: по данным ВШЭ, более трети организаций считают высокую стоимость нововведений и нехватку собственных средств серьёзными ограничениями.

RSS: Новости на портале Anti-Malware.ru