


Сеть дискаунтеров Доброцен парализована атакой

Сеть дискаунтеров Доброцен парализована атакой

Сеть дискаунтеров Доброцен парализована атакой

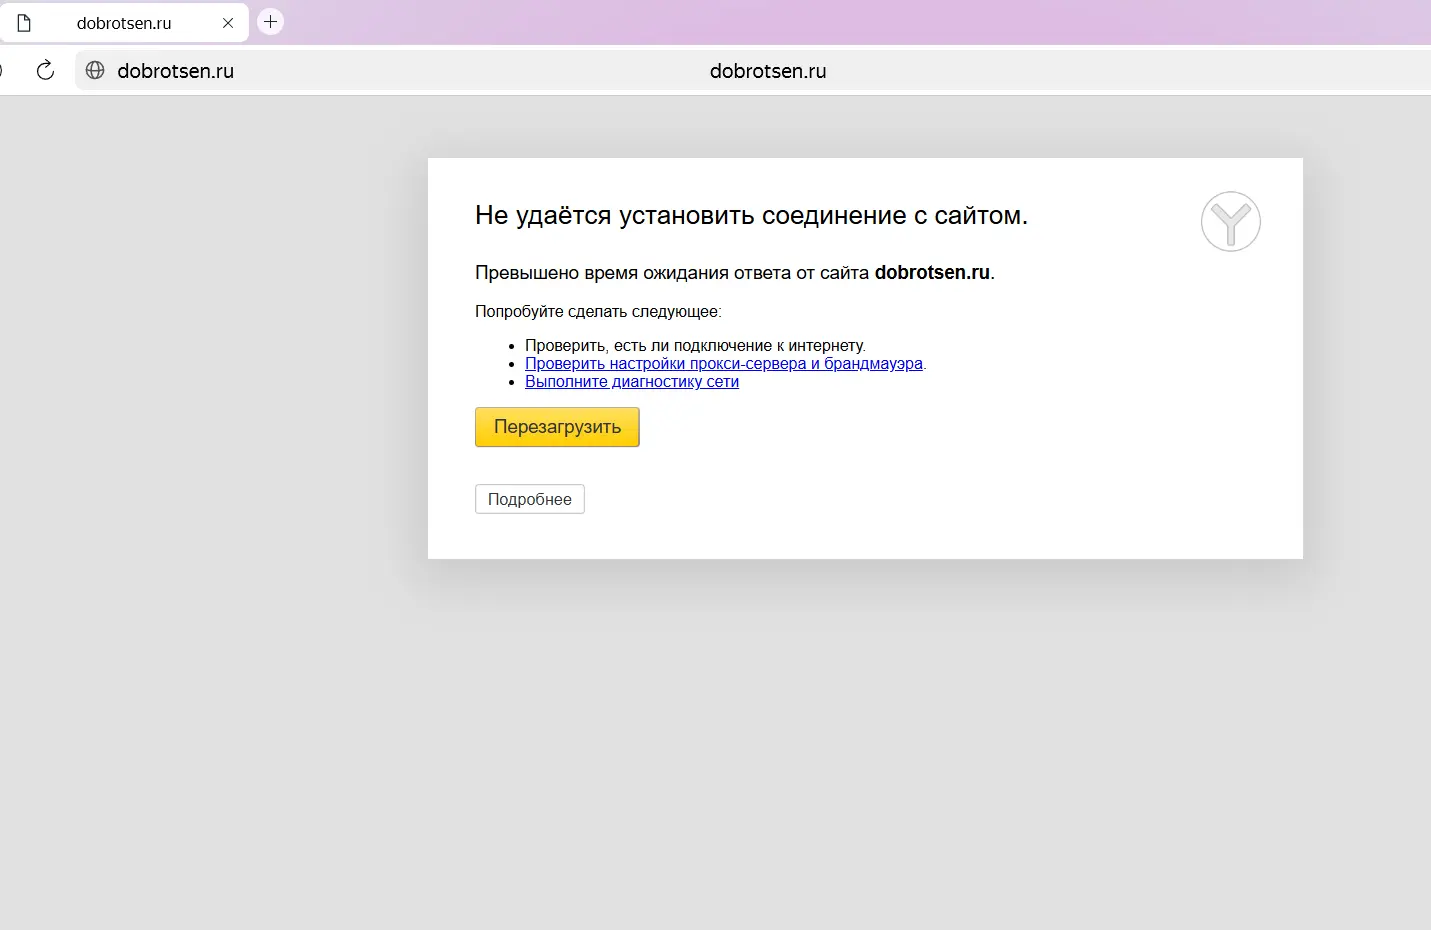
Сеть магазинов-дискаунтеров «Доброцен» столкнулась с масштабным сбоем из-за кибератаки. Атака парализовала работу всех внутренних систем: не запускаются рабочие места сотрудников, не работает система приёмки товара, недоступен официальный сайт. Работа магазинов нарушена в нескольких регионах страны.

Как сообщает источник РИА «Европейско-Азиатские Новости» (ЕАН), проблемы начались ещё 30 июня. Сеть «Доброцен» представлена в Екатеринбурге, Москве, Санкт-Петербурге, Самаре, Крыму и на новых территориях.

В настоящий момент компьютеры сотрудников не включаются, система логистики частично недоступна, сайт компании также остаётся вне доступа.

По оценке источников издания, злоумышленники могли воспользоваться уязвимостью в одной из ИТ-систем. Предположительно, атаку могла организовать не самая квалифицированная группировка, возможно — хактивисты. Мотивом могло послужить присутствие «Доброцена» в Крыму и на новых территориях.

Среди других возможных причин инцидента называют недобросовестную конкуренцию. Согласно статистике за второй квартал 2025 года, число атак с подобным мотивом выросло на 25% в годовом выражении. Хотя розничная торговля не входит в число отраслей, наиболее подверженных таким атакам, источники ЕАН отмечают, что в сегменте дискаунтеров конкуренция особенно высока.

«Для „Доброцена“ заказы через сайт никогда не были основным каналом продаж — компания только начала развивать это направление. Большинство покупателей вряд ли заметят недоступность сайта. Кассы работают, значит, магазины открыты. Возможны перебои с поставками отдельных товарных групп из-за сбоев в распределительных центрах, но это может не затронуть все регионы», — отметил источник ЕАН.

Это уже не первый инцидент за последнюю неделю. 28 июля атака затронула «Аэрофлот», а также нарушилась работа онлайн-сервисов аптечных сетей «Столички» и «Неофарм». 29 июля в отдельных регионах были закрыты торговые точки из-за неработоспособности систем. Также произошёл сбой на сайте и в приложении «Почты России», но он был кратковременным.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru