


Малыш Chihuahua Stealer знаком с творчеством рэпера из Воронежа

Малыш Chihuahua Stealer знаком с творчеством рэпера из Воронежа

Малыш Chihuahua Stealer знаком с творчеством рэпера из Воронежа

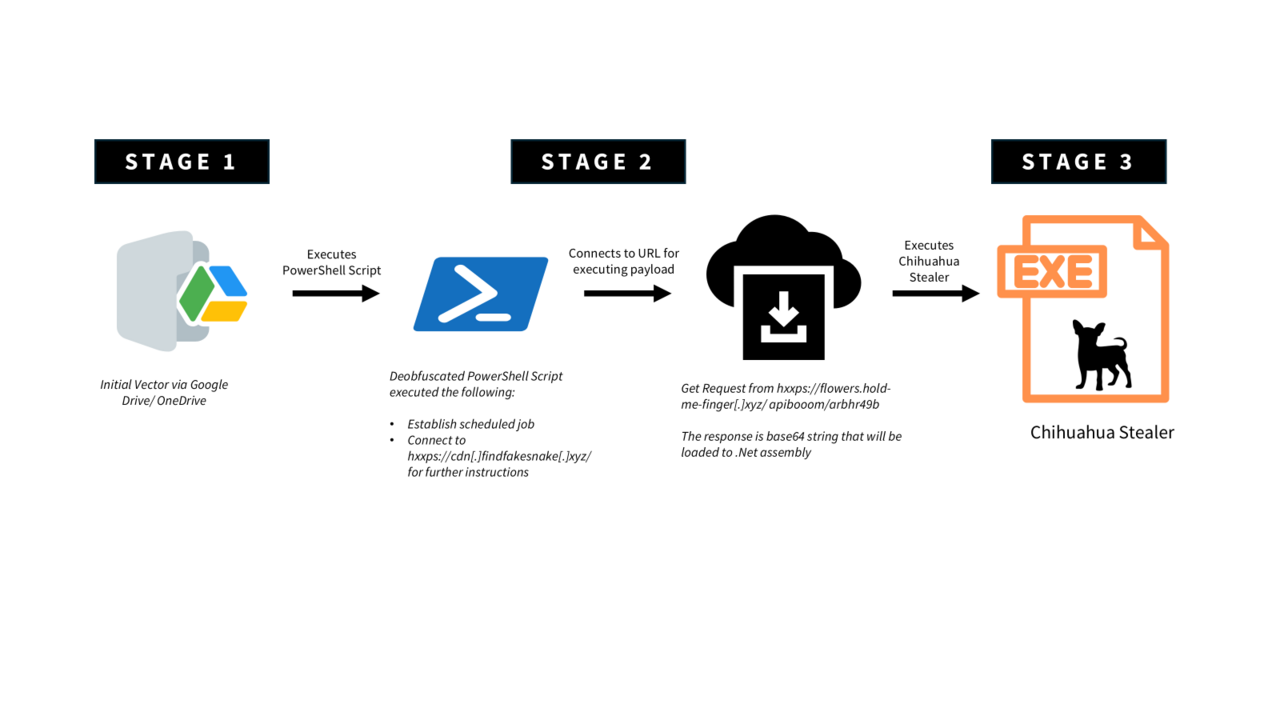
Объявившийся в прошлом месяце облегченный Windows-стилер распространяется через вредоносные документы Google Drive, при открытии которых запускается обфусцированный скрипт PowerShell — загрузчик.

Проведенный в G DATA анализ показал, что новобранец Chihuahua создан на основе .NET, имеет модульную архитектуру и умело уклоняется от обнаружения.

Цепочку заражения запускает небольшой лаунчер, выполняющий Base64-строку с помощью командлета PowerShell. Это позволяет обойти политики запуска скриптов и незаметно внедрить runtime-логику в закодированную полезную нагрузку.

После декодирования скрипт второй ступени преобразует тяжелый обфусцированный пейлоад — удаляет кастомные разделители и заменяет шестнадцатеричные символы ASCII, динамически воссоздавая сценарий третьей ступени. Подобный трюк призван воспрепятствовать детектированию средствами статического анализа и песочницы.

Деобфусцированный скрипт создает запланированное задание на ежеминутный запуск проверки папки «Недавние места» на наличие маркеров инфицирования (файлов .normaldaki). При положительном результате происходит соединение с C2 для получения дальнейших инструкций.

На последней стадии заражения на машину жертвы скачиваются NET-сборка и финальный пейлоад — Chihuahua Stealer (VirusTotal — 52/72 на 14 мая), который расшифровывается и грузится в память для выполнения.


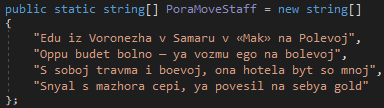
Примечательно, что при запуске вредонос вначале печатает в консоли текст песни из репертуара Джона Гарика — классический образец российского трэпа в транслите. Как оказалось, за это отвечает функция DedMaxim().


После столь необычной прелюдии инфостилер приступает к выполнению основных задач:

  • дактилоскопирует зараженную машину (использует WMI для получения имени компьютера и серийного номера диска);
  • крадет данные из браузеров и расширений-криптокошельков, которые находит по списку известных ID;
  • пакует собранную информацию в ZIP-файл с расширением .chihuahua, шифруя его по AES-GCM с помощью Windows CNG API;
  • отправляет добычу на свой сервер по HTTPS.

Завершив работу, зловред тщательно стирает следы своей деятельности — используя стандартные команды, удаляет созданные запланированное задание, временные файлы и консольный вывод.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru