


Психологический тест с сюрпризом: хакеры атакуют госсектор через BusySnake

Психологический тест с сюрпризом: хакеры атакуют госсектор через BusySnake

Психологический тест с сюрпризом: хакеры атакуют госсектор через BusySnake

Психологический тест в письме может оказаться не заботой о ментальном здоровье, а входным билетом для стилера. Эксперты «Лаборатории Касперского» обнаружили активную вредоносную кампанию, нацеленную на государственный и электроэнергетический секторы России, Казахстана и Бразилии.

По данным исследователей, за атаками может стоять ранее не упоминавшаяся группировка Armored Likho.

Злоумышленники используют новый стилер BusySnake, который крадет данные с зараженных Windows-устройств, делает скриншоты, вытаскивает пароли из браузеров и отправляет конфиденциальные файлы на командный сервер.

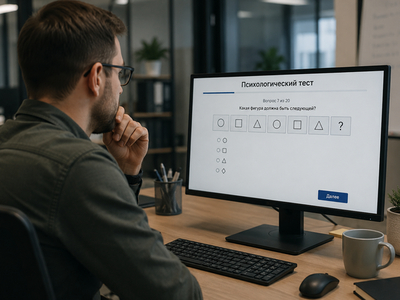
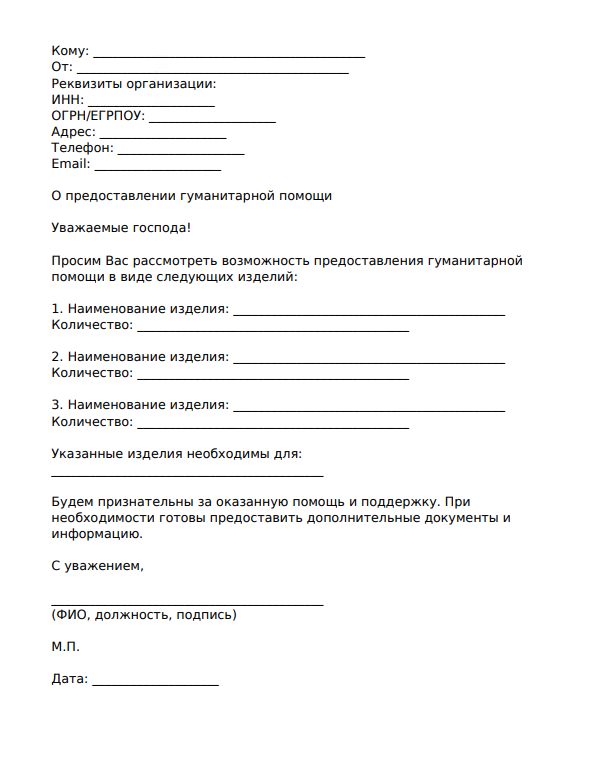
Основной способ заражения — фишинговые письма с архивами. Легенды меняются: где-то жертве предлагают пройти психологический тест, где-то — оформить заявку на гуманитарную помощь. Названия архивов подгоняются под тему письма, чтобы всё выглядело убедительнее.


После запуска содержимого на экране может открыться приложение-приманка с опросом или документ, соответствующий легенде. Пока пользователь смотрит на психологию или помощь, в фоне запускается многоэтапная цепочка загрузки, которая приводит к установке BusySnake.

Сам стилер написан на Python и уже существует в нескольких версиях. Он умеет красть данные из буфера обмена, перехватывать пароли из Firefox и Chromium-браузеров, похищать cookie через отдельный модуль и собирать файлы с устройства. В коде также предусмотрены механизмы, которые мешают обнаружению и усложняют анализ.

Любопытная деталь: загрузчики, через которые BusySnake попадает на устройство, судя по анализу кода, могли быть сгенерированы с помощью ИИ. Исследователи отмечают характерные избыточные комментарии и блоки кода.

В «Лаборатории Касперского» считают, что Armored Likho совмещает кибершпионаж против организаций с финансово мотивированными атаками на частных пользователей. Группировка развивает инструменты и встраивает в них функции, которые раньше использовала отдельно.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru