


Троян DarkGate перешел с AutoIt-запуска на AutoHotkey

Троян DarkGate перешел с AutoIt-запуска на AutoHotkey

Троян DarkGate перешел с AutoIt-запуска на AutoHotkey

Создатель Windows-трояна DarkGate постоянно совершенствует его возможности по обходу средств защиты. С последним обновлением он внес коррективы в схему заражения: ранее полезную нагрузку запускал скрипт AutoIt, теперь — AutoHotkey.

Модульный зловред DarkGate объявился в интернете в 2017 году. Он предоставляется в пользование как услуга (Malware-as-a-Service, MaaS); круг подписчиков строго ограничен: за последние годы их число, по данным Trellix, возросло с 10 до 30.

Доступный набор компонентов трояна обеспечивает удаленный доступ к зараженным устройствам (RDP), постоянное присутствие в системе (руткит), кражу учетных данных, кейлоггинг, захват экрана.

Переход DarkGate на использование AutoHotKey вначале заметили в McAfee Labs при разборе весенних атак с использованием эксплойтов для Microsoft Defender SmartScreen (CVE-2023-36025 и CVE-2024-21412). Специалисты Trellix удостоверились в этом, заполучив образец новейшей версии вредоноса (6-й).

По словам аналитиков, троян по-прежнему распространяется через спам с вредоносными вложениями. В ходе одной из недавних кампаний злоумышленники рассылали документы Excel и HTML.

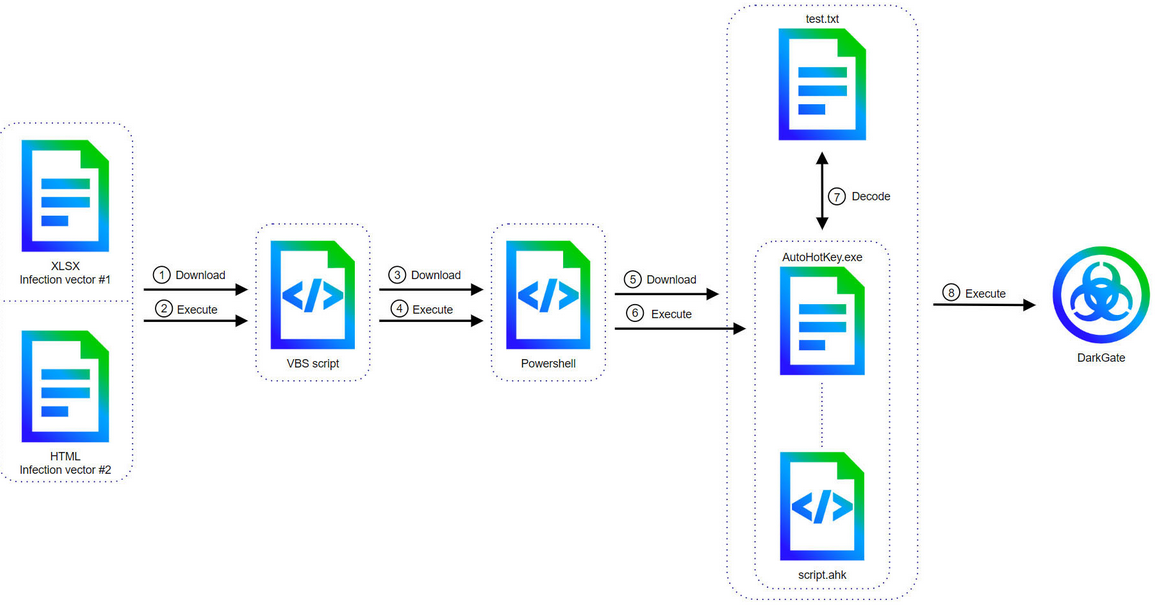
При открытии файла XLSX получателя просят включить режим редактирования и активировать встроенный макрос. При выполнении этих инструкций на машину загружается VBS-скрипт, отвечающий за доставку и запуск сценария PowerShell.

Последний при активации загружает из интернета три файла: легитимный интерпретатор AutoHotKey, соответствующий скрипт и целевой пейлоад (test.txt с шелл-кодом и закодированными строками DarkGate).


Список поддерживаемых команд зловреда расширился; в частности, он научился записывать звук, управлять мышью и клавиатурой. Некоторые прежние функции исчезли (повышение привилегий, криптомайнинг, удаленный доступ hVNC) — то ли для большей скрытности, то ли из-за низкой популярности у немногочисленных пользователей.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru