


Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Эксперты ESET обнаружили необычный плагин, созданный для NonEuclid RAT. Модуль использует Windows API для подачи громких звуковых сигналов и параллельно отображает картинку, которая может привидеться только в страшном сне.

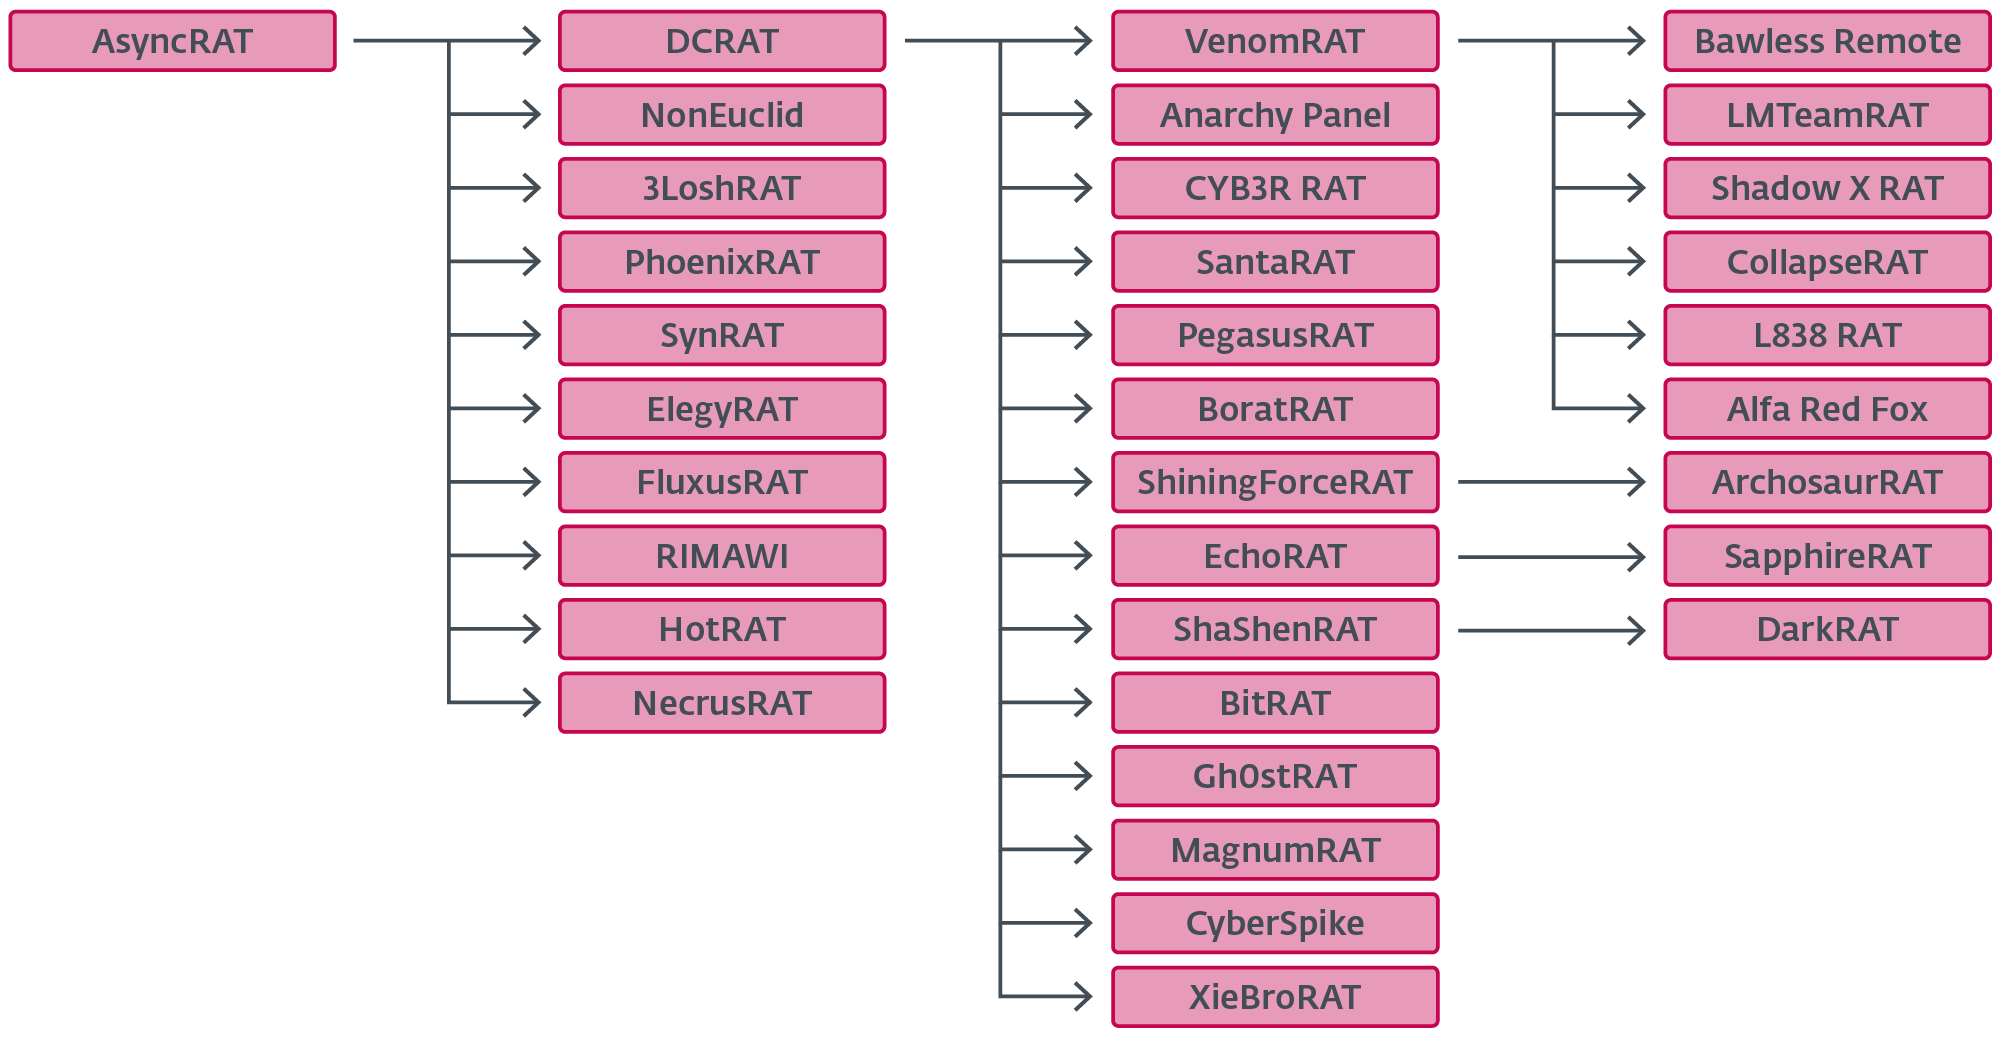
Объявившийся в этом году троян NonEuclid — один из многочисленных форков опенсорсного AsyncRAT. Он тоже обладает модульной архитектурой, позволяющей расширить функциональность зловреда.

При создании NonEuclid вирусописатели дали волю своей фантазии: в отличие от более «классических» собратьев DcRAT и VenomRAT, их детище умеет шифровать данные, брутфорсить пароли к FTP и SSH, подменять адреса криптокошельков в буфере обмена, внедрять в PE-файлы пейлоад по выбору оператора, в том числе на USB-устройствах.

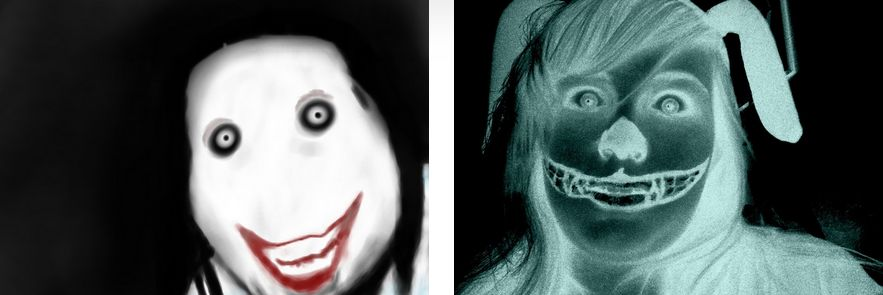
Найденный исследователями новый плагин именуется «Screamer» («кричалка», «пугалка»). В него вшиты пять изображений, и по команде оператора зловред выбирает одно из них для вывода.

Он также получает WAV-файл и значение задержки, а при проигрывании выводит звук и высокие частоты на максимум, манипулируя Windows API.


Исследователи полагают, что столь необычный компонент предназначен для диверсий (в случае использования зараженной системы для критически важных операций) и шантажа.

Написанный на C# инструмент удаленного администрирования AsyncRAT был опубликован на GitHub как проект с открытым исходным кодом в 2019 году. С тех пор злоумышленники неустанно плодят вредоносные клоны с дополнительными возможностями.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru