


Вредонос AMOS для macOS получил бэкдор и полное управление системой

Вредонос AMOS для macOS получил бэкдор и полное управление системой

Вредонос AMOS для macOS получил бэкдор и полное управление системой

Специалисты обнаружили новую версию вредоноса Atomic macOS Stealer (он же AMOS), и теперь он стал ещё опаснее. К уже привычным функциям кражи паролей и крипты добавился бэкдор, который позволяет злоумышленникам навсегда закрепиться в системе и удалённо управлять устройством.

Подсказку о новой версии вредоноса дал независимый исследователь g0njxa, давно следящий за активностью инфостилеров. Анализ показал, что теперь AMOS умеет:

  • выполнять любые команды на заражённом Mac;
  • переживать перезагрузку;
  • оставаться незаметным, в том числе благодаря проверке на «песочницу» и виртуалку.

AMOS уже «засветился» в 120+ странах, в числе наиболее пострадавших — США, Франция, Италия, Великобритания и Канада. По словам Moonlock, теперь у хакеров есть шанс получить полный доступ к тысячам устройств по всему миру.

Вредонос впервые появился в апреле 2023 года как услуга по подписке — $1 000 в месяц. С тех пор он активно развивался: в 2023-м его заметили в фишинговых кампаниях ClearFake, а в 2024-м его массово использовала группировка Marko Polo для атак на пользователей macOS.

Если раньше AMOS распространялся через «ломаные» приложения, то теперь злоумышленники действуют точечно — бьют по владельцам крипты и фрилансерам, рассылая фейковые приглашения на собеседования.

Как работает бэкдор:

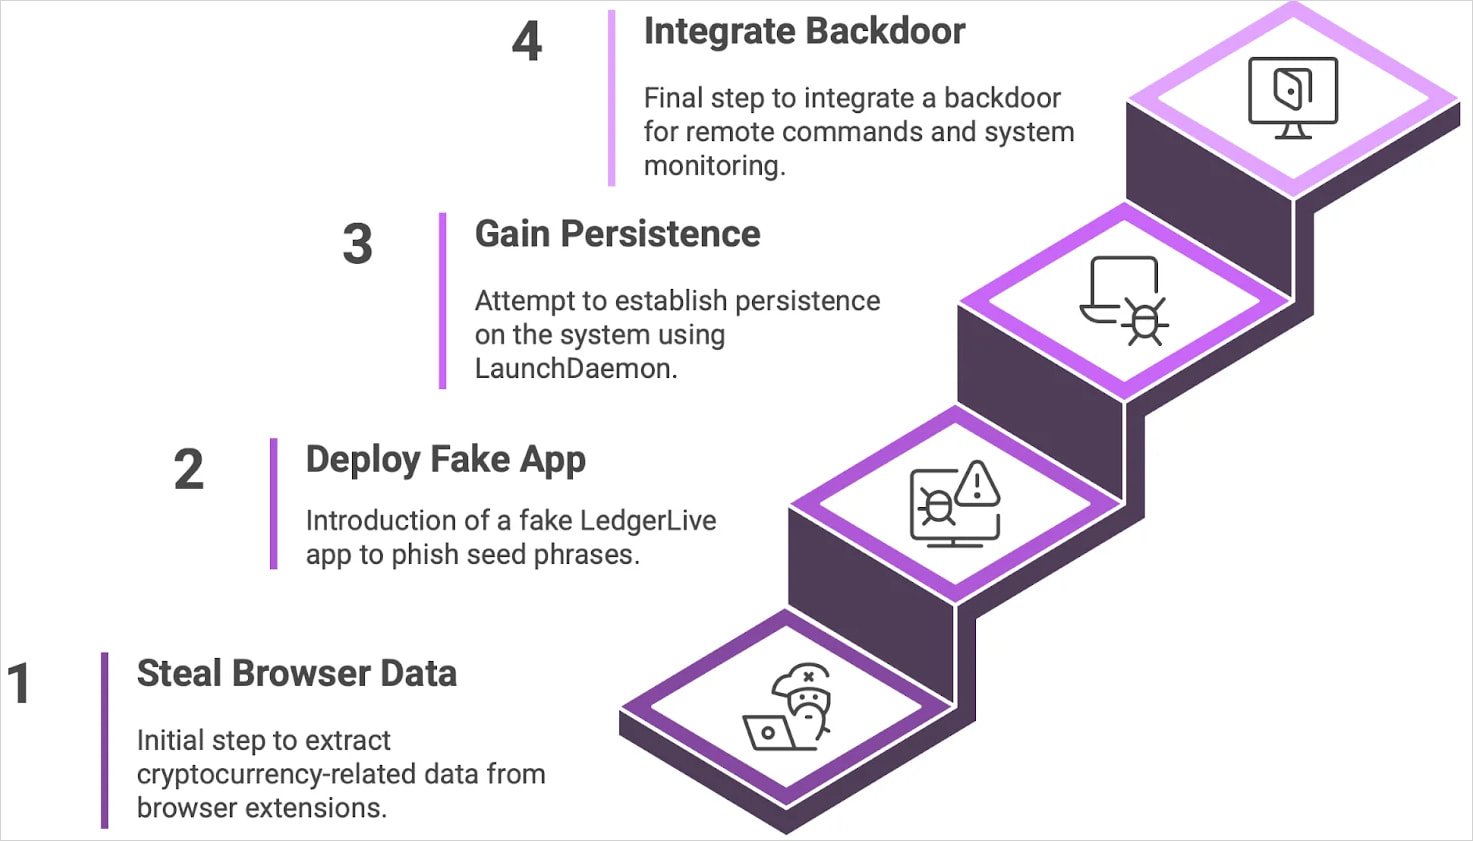
  • На заражённый Mac загружается скрытый файл .helper, который выполняет команды атакующего.
  • Ещё один скрытый скрипт .agent запускает этот файл в цикле.
  • С помощью LaunchDaemon (запускаемый от имени системы) и украденного пароля пользователя всё это закрепляется в системе и начинает работать с правами суперпользователя.


Злоумышленники могут запускать любые команды, подгружать другие вредоносы, вести кейлоггинг и даже пытаться продвигаться дальше по сети.

Будьте осторожны: не открывайте подозрительные письма, не скачивайте ПО из непроверенных источников и обновляйте систему безопасности.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru