



macOS-троян Atomic распространяется как апдейт браузера на WordPress-сайтах

macOS-троян Atomic распространяется как апдейт браузера на WordPress-сайтах

macOS-троян Atomic распространяется как апдейт браузера на WordPress-сайтах

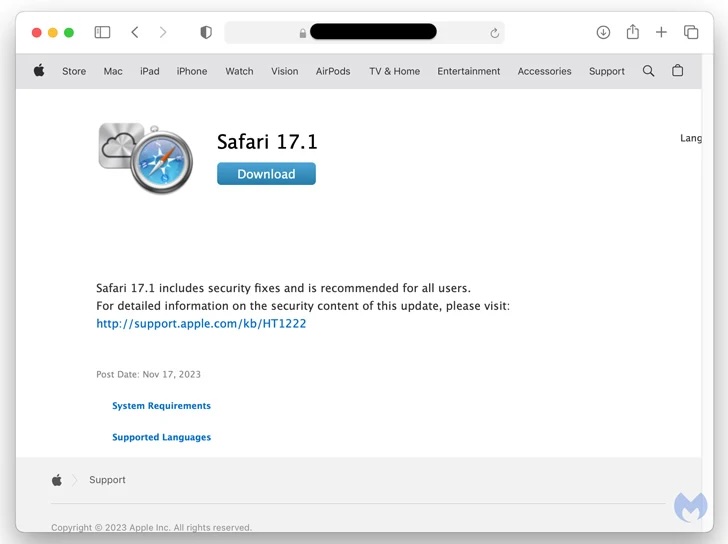
Вредоносная программа для macOS, известная под именем Atomic, доставляется под видом обновления браузера в новой кампании — ClearFake. Напомним, Atomic продаётся киберпреступникам по подписке за 1000 долларов в месяц.

Кампанию ClearFake зафиксировала команда Malwarebytes. Жером Сегура, один из специалистов, пишет в отчёте следующее:

«Возможно, мы впервые наблюдаем трансформацию одной из основных вредоносных кампаний, предназначенных ранее для Windows, которая теперь нацелена и на пользователей macOS».

Atomic попался исследователям в апреле 2023 года, он представляет собой коммерческий вредонос, заточенный под кражу данных жертв, сохранённых в веб-браузерах и криптокошельках.

В сентябре этого года Malwarebytes предупреждала о злонамеренной кампании, использующей рекламу в Google для распространения Atomic.

Теперь на ландшафте появилась ClearFake — кибероперация, которая задействует взломанные WordPress-сайты, где пользователям пытаются подсунуть зловред под видом обновления браузера.


Если посетитель попадётся на уловку и попробует загрузить фейковый апдейт, на его компьютер скачается файл в формате DMG. После запуска этого файла троян успешно устанавливается в систему.

Сегура также отметил, что пейлоад Atomic при необходимости достаточно легко адаптируется под разных жертв.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru