


Фейковые бонусы в Brawl Stars обернулись угоном детских аккаунтов

Фейковые бонусы в Brawl Stars обернулись угоном детских аккаунтов

Фейковые бонусы в Brawl Stars обернулись угоном детских аккаунтов

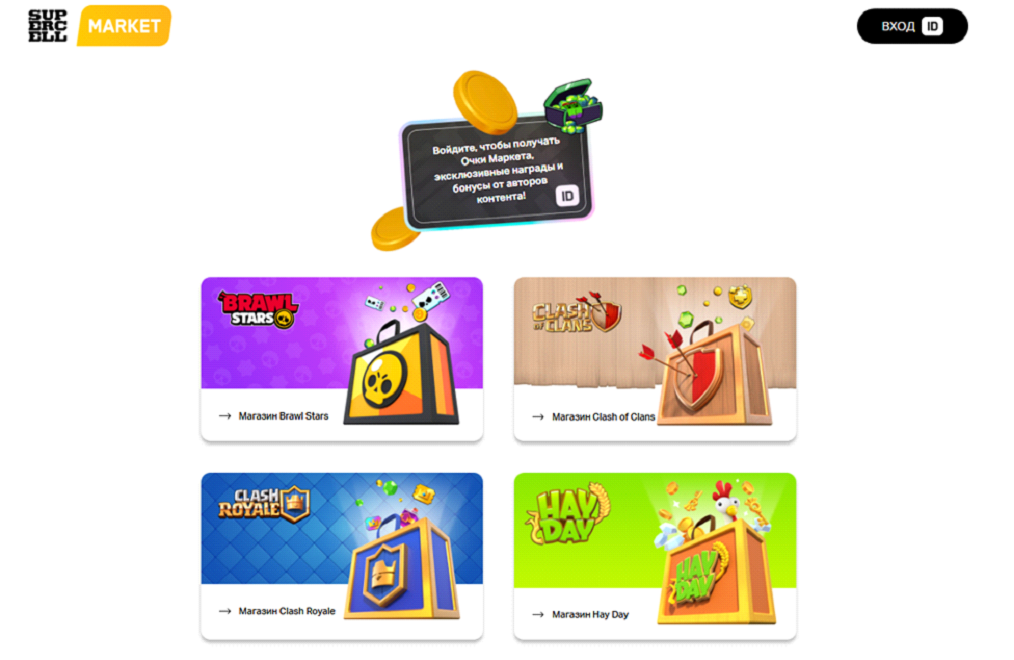
Компания Эфшесть/F6 зафиксировала фишинговые атаки на детей и подростков, играющих в мобильные проекты Supercell. Под удар попали пользователи Brawl Stars, Clash of Clans, Clash Royale и других игр студии. В схеме используется как минимум девять активных фишинговых доменов. Среди них есть русскоязычный сайт, который имитирует официальный магазин Supercell.

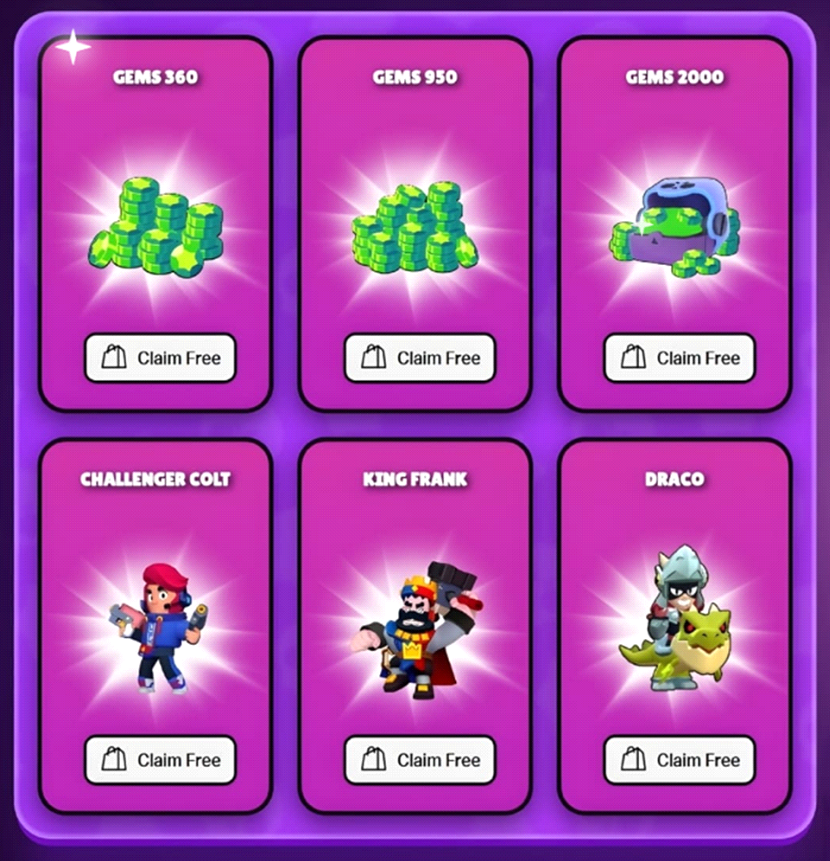
Мошенники играют на простой и рабочей приманке — бесплатных бонусах. В соцсетях они размещают объявления якобы от имени Supercell Store и обещают уникальные акции, бесплатные гемы, скины, бусты и другие внутриигровые подарки. Причём предложения выглядят заметно щедрее, чем настоящие акции разработчика.


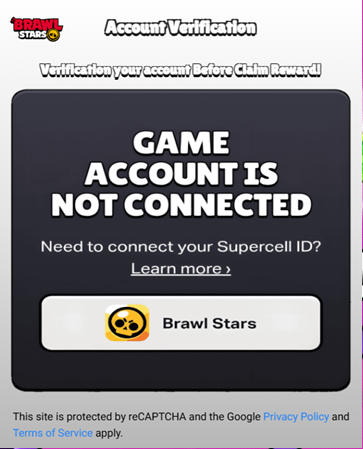
Ссылки из таких публикаций ведут на фишинговые сайты. Их адреса похожи на настоящие, а оформление копирует стиль Brawl Stars и других игр Supercell. После перехода пользователя просят ввести ID игрового аккаунта, затем выбрать приз — например гемы, скин или специальную акцию.


Дальше начинается основная часть схемы: для получения подарка ребёнка или подростка просят пройти верификацию через поддельную форму Google-аккаунта и подтвердить номер телефона. Так злоумышленники получают доступ к учётной записи Supercell. После этого аккаунт можно перепродать на сторонних площадках.


Похожую схему Эфшесть/F6 фиксирует и в отношении игроков Clash of Clans.

Эксперты отмечают, что такие атаки особенно хорошо работают против молодой аудитории. Дети чаще реагируют на обещания бесплатных бонусов и могут не заметить подмену сайта или подозрительную форму входа.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru