


Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-зловред Mirax быстро набирает обороты и уже успел засветиться в реальных кибератаках. По данным Cleafy, кампания продвигается через рекламу в экосистеме Meta (признана экстремистской и запрещена в России) и могла охватить более 220 тысяч аккаунтов в Facebook, Instagram, Messenger и Threads (все принадлежат экстремисткой и запрещённой Meta).

Исследователи говорят, что перед нами не просто очередной банковский троян, а более неприятная штука: Mirax сочетает функции удалённого доступа к смартфону с возможностью превращать заражённое устройство в резидентский прокси-узел.

Это значит, что злоумышленники могут не только подсматривать за действиями жертвы и красть её данные, но и прогонять собственный трафик через реальный IP-адрес владельца заражённого телефона.

Для атакующих это особенно удобно: так проще обходить географические ограничения, маскировать мошеннические действия под «нормальную» активность и проводить захват аккаунтов или финансовые операции с меньшим риском мгновенного срабатывания антифрод-систем.


Согласно описанию Cleafy, Mirax умеет перехватывать нажатия клавиш, красть фотографии, собирать данные о блокировке экрана, выполнять команды, следить за активностью пользователя и подгружать фальшивые HTML-оверлеи поверх настоящих приложений для кражи логинов и паролей. От типичных Android-троянов его как раз и отличает прокси-функция: заражённый смартфон можно использовать не только как объект атаки, но и как инфраструктуру для других преступных операций.

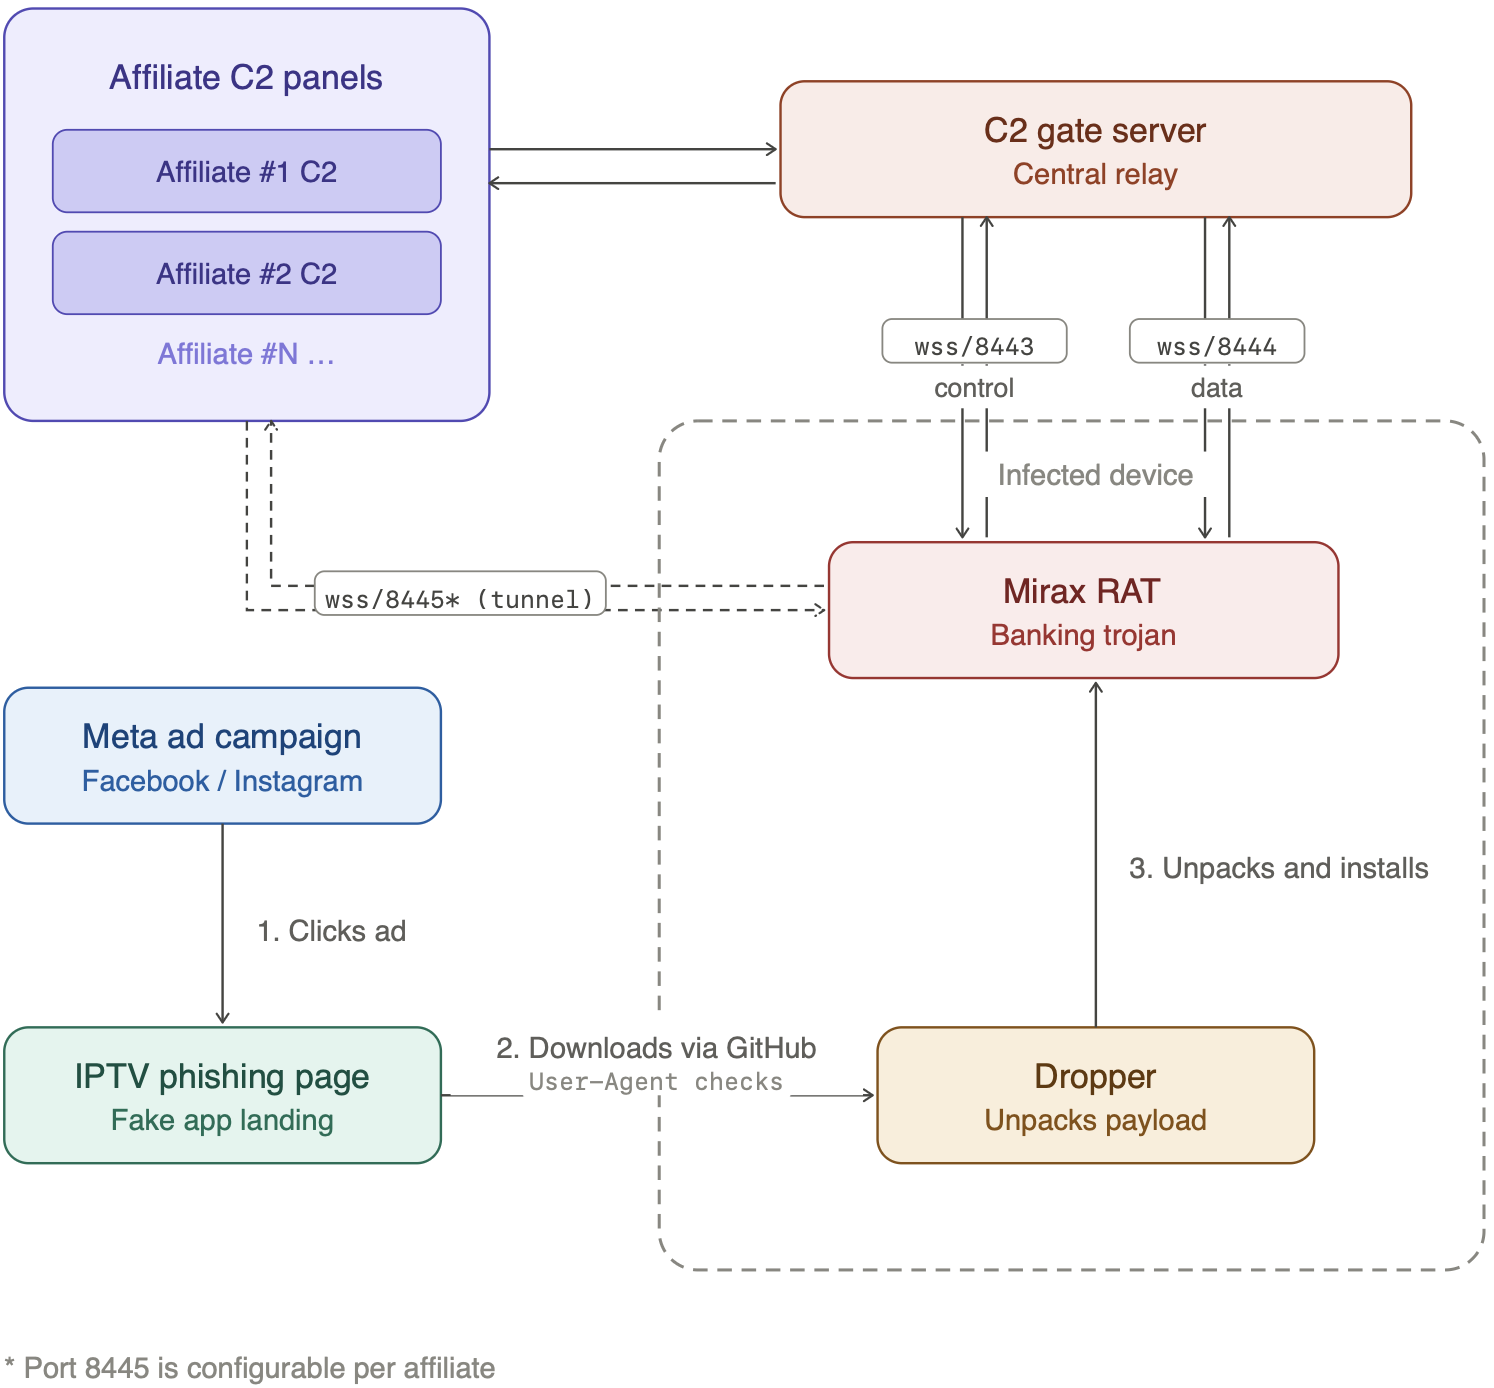
Распространяют Mirax через рекламу в Meta. Пользователям показывали объявления, обещающие бесплатный доступ к стримингу спорта и фильмов, а дальше вели на страницы с дроппером. Одно из объявлений, запущенное 6 апреля 2026 года, по оценке Cleafy, имело охват 190 987 аккаунтов.

Ссылки на дропперы проверяют, что страницу открыли именно с мобильного устройства, и стараются скрыть вредоносную начинку от автоматического анализа. Сами APK-файлы размещались в том числе на GitHub. Среди замеченных названий приложений — StreamTV для дроппера и Reproductor de video для финального пейлоада. После установки пользователя уговаривают разрешить инсталляцию из неизвестных источников, а затем разворачивают основной модуль Mirax.

После заражения зловред маскируется под видеоплеер, просит включить специальные возможности Android и получает почти полный контроль над устройством. Для связи с управляющей инфраструктурой используются сразу несколько каналов WebSocket: один — для удалённых команд, другой — для стриминга и вывода данных, ещё один — для поднятия SOCKS5-прокси.

В Cleafy считают, что это хороший пример того, как рынок Android-вредоносов движется в сторону более «многофункциональных» инструментов, где одна инфекция приносит злоумышленникам сразу несколько способов монетизации.

Подпишитесь на новости

Доступ есть, контроля мало: PAM используют лишь 36,5% российских компаний

Права администратора — ключи от корпоративной инфраструктуры. Но 64,5% опрошенных компаний контролируют такой доступ через организационные меры и предписания. Специализированную PAM-систему используют лишь 36,5%. Бумажные правила пока заметно популярнее технического контроля.

Эти данные Яков Фишелев представил на «Айдентити Конф 2026». В основе доклада — исследование «Индид» и Айдентити Клуба (PDF), посвященное российскому рынку Identity Security и практикам защиты учетных записей.

У 14,5% участников контроль привилегированного доступа построен на собственных скриптах, у 15% — на инструментах с открытым исходным кодом. Еще 9,5% сообщили, что специального процесса вообще нет. Респонденты могли выбирать несколько вариантов, поэтому доли не нужно складывать.

 

С подрядчиками ситуация тоже неоднозначная. Только 32% компаний предоставляют им доступ с выделенных терминалов под контролем PAM. Чаще используют временные учетные записи через системы управления доступом — 42% — или вручную выдают права под конкретную задачу — 41%.

При этом проблемы с учетными записями и доступом знакомы 87,5% опрошенных организаций. Самая частая история — ошибки администраторов при ручной выдаче прав, открывшие посторонним доступ к конфиденциальным данным (их отметили 43,5%).

О доступе уже уволенных сотрудников сообщили 33,5%. Несанкционированную активность технических или сервисных учетных записей, владельцев которых трудно установить, отметили 35,5%. Получается, опасность может исходить не только от взломщика снаружи, но и от забытой учетной записи внутри.

Деньги на защиту между тем есть: российский рынок Identity Security в 2025 году оценили в 17 млрд рублей. Крупнейший сегмент — PAM с объемом 5,8 млрд рублей. Однако покупка средств защиты и порядок в правах доступа, судя по представленным данным, пока далеко не всегда идут вместе.

RSS: Новости на портале Anti-Malware.ru