


Вредонос AMOS для macOS получил бэкдор и полное управление системой

Вредонос AMOS для macOS получил бэкдор и полное управление системой

Вредонос AMOS для macOS получил бэкдор и полное управление системой

Специалисты обнаружили новую версию вредоноса Atomic macOS Stealer (он же AMOS), и теперь он стал ещё опаснее. К уже привычным функциям кражи паролей и крипты добавился бэкдор, который позволяет злоумышленникам навсегда закрепиться в системе и удалённо управлять устройством.

Подсказку о новой версии вредоноса дал независимый исследователь g0njxa, давно следящий за активностью инфостилеров. Анализ показал, что теперь AMOS умеет:

  • выполнять любые команды на заражённом Mac;
  • переживать перезагрузку;
  • оставаться незаметным, в том числе благодаря проверке на «песочницу» и виртуалку.

AMOS уже «засветился» в 120+ странах, в числе наиболее пострадавших — США, Франция, Италия, Великобритания и Канада. По словам Moonlock, теперь у хакеров есть шанс получить полный доступ к тысячам устройств по всему миру.

Вредонос впервые появился в апреле 2023 года как услуга по подписке — $1 000 в месяц. С тех пор он активно развивался: в 2023-м его заметили в фишинговых кампаниях ClearFake, а в 2024-м его массово использовала группировка Marko Polo для атак на пользователей macOS.

Если раньше AMOS распространялся через «ломаные» приложения, то теперь злоумышленники действуют точечно — бьют по владельцам крипты и фрилансерам, рассылая фейковые приглашения на собеседования.

Как работает бэкдор:

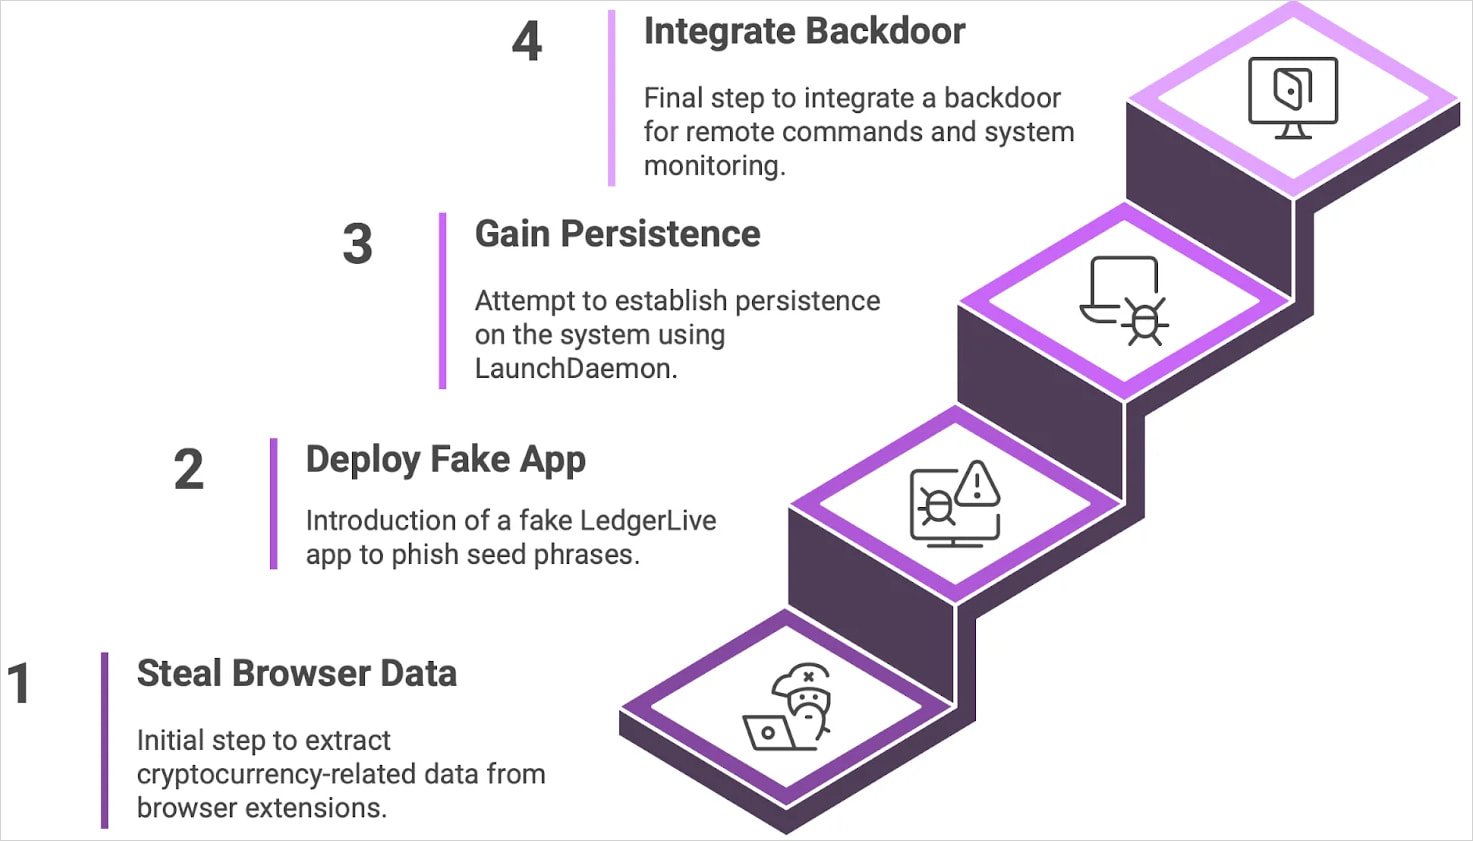
  • На заражённый Mac загружается скрытый файл .helper, который выполняет команды атакующего.
  • Ещё один скрытый скрипт .agent запускает этот файл в цикле.
  • С помощью LaunchDaemon (запускаемый от имени системы) и украденного пароля пользователя всё это закрепляется в системе и начинает работать с правами суперпользователя.


Злоумышленники могут запускать любые команды, подгружать другие вредоносы, вести кейлоггинг и даже пытаться продвигаться дальше по сети.

Будьте осторожны: не открывайте подозрительные письма, не скачивайте ПО из непроверенных источников и обновляйте систему безопасности.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru