


Вредонос AMOS для macOS получил бэкдор и полное управление системой

Вредонос AMOS для macOS получил бэкдор и полное управление системой

Вредонос AMOS для macOS получил бэкдор и полное управление системой

Специалисты обнаружили новую версию вредоноса Atomic macOS Stealer (он же AMOS), и теперь он стал ещё опаснее. К уже привычным функциям кражи паролей и крипты добавился бэкдор, который позволяет злоумышленникам навсегда закрепиться в системе и удалённо управлять устройством.

Подсказку о новой версии вредоноса дал независимый исследователь g0njxa, давно следящий за активностью инфостилеров. Анализ показал, что теперь AMOS умеет:

  • выполнять любые команды на заражённом Mac;
  • переживать перезагрузку;
  • оставаться незаметным, в том числе благодаря проверке на «песочницу» и виртуалку.

AMOS уже «засветился» в 120+ странах, в числе наиболее пострадавших — США, Франция, Италия, Великобритания и Канада. По словам Moonlock, теперь у хакеров есть шанс получить полный доступ к тысячам устройств по всему миру.

Вредонос впервые появился в апреле 2023 года как услуга по подписке — $1 000 в месяц. С тех пор он активно развивался: в 2023-м его заметили в фишинговых кампаниях ClearFake, а в 2024-м его массово использовала группировка Marko Polo для атак на пользователей macOS.

Если раньше AMOS распространялся через «ломаные» приложения, то теперь злоумышленники действуют точечно — бьют по владельцам крипты и фрилансерам, рассылая фейковые приглашения на собеседования.

Как работает бэкдор:

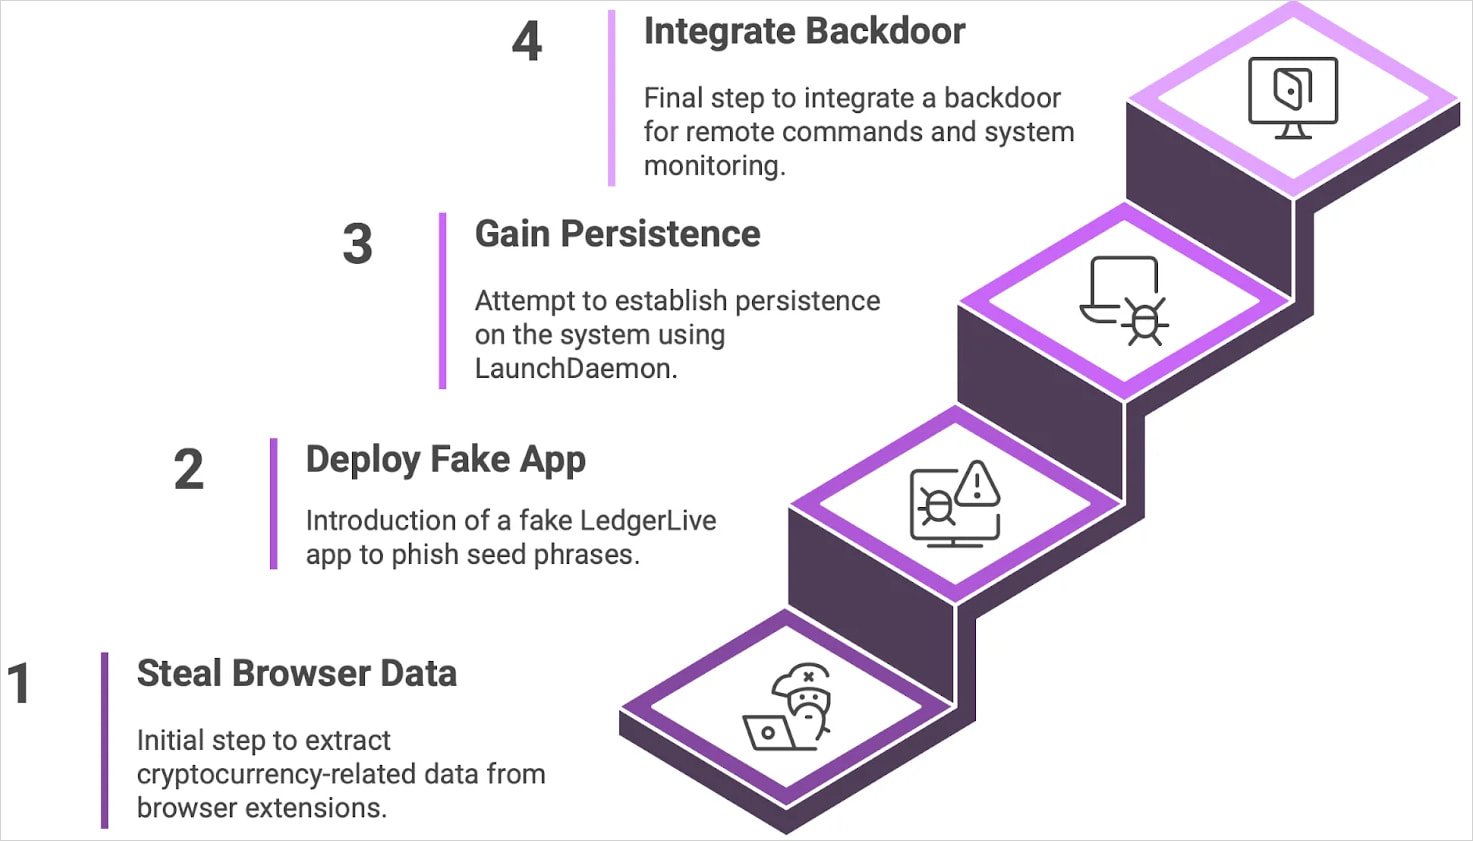
  • На заражённый Mac загружается скрытый файл .helper, который выполняет команды атакующего.
  • Ещё один скрытый скрипт .agent запускает этот файл в цикле.
  • С помощью LaunchDaemon (запускаемый от имени системы) и украденного пароля пользователя всё это закрепляется в системе и начинает работать с правами суперпользователя.


Злоумышленники могут запускать любые команды, подгружать другие вредоносы, вести кейлоггинг и даже пытаться продвигаться дальше по сети.

Будьте осторожны: не открывайте подозрительные письма, не скачивайте ПО из непроверенных источников и обновляйте систему безопасности.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru