


Специалисты обошли Passkey через Windows и Chrome, не ломая криптографию

Специалисты обошли Passkey через Windows и Chrome, не ломая криптографию

Специалисты обошли Passkey через Windows и Chrome, не ломая криптографию

Сразу три исследования показали, как обойти защиту ключей доступа (passkey), не ломая криптографию. Математика устояла, а вот программная обвязка снова оставила ключи под ковриком. Специалисты SpecterOps обнаружили, что Windows сохраняла старые подписи YubiKey в открытом виде.

Прочитать их могли обычные аутентифицированные пользователи, в том числе удалённые.

В сочетании с недостатками проверки passkey в Microsoft Entra ID это позволяло выдавать себя за привилегированных сотрудников и проходить даже устойчивую к фишингу многофакторную аутентификацию.

Уязвимость журнала событий Windows получила идентификатор CVE-2026-34348 и 6,5 балла по CVSS. Microsoft выпустила обновление и сообщила о дополнительных мерах против ретрансляции утверждений passkey. Признавать технологию уязвимой к повторному воспроизведению корпорация, впрочем, не торопится.


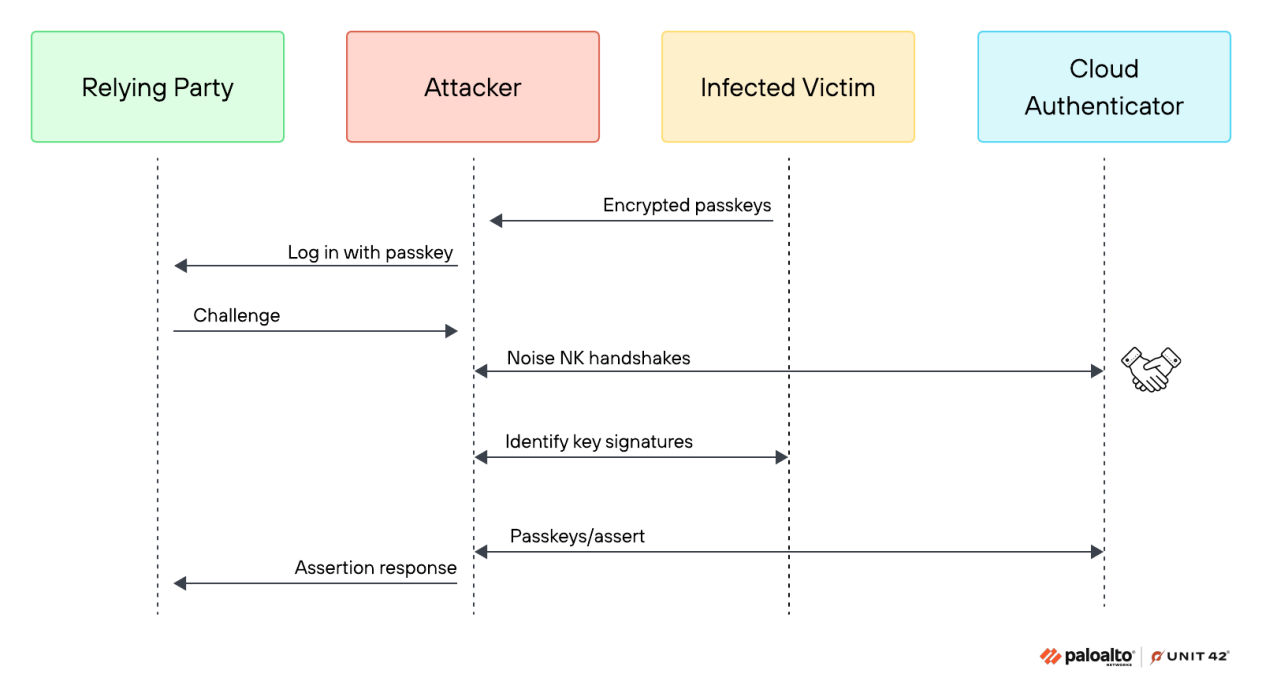
Исследователи из Unit 42 тем временем атаковали Google Password Manager в Chrome для Windows. Все сценарии требовали присутствия вредоносной программы на компьютере, но права администратора ей не понадобились.

В наиболее опасном варианте можно было получить 32-байтный мастер-ключ Security Domain Secret, защищающий синхронизированные passkey, а затем восстановить их закрытые ключи. Google убрала секрет из журналов Chrome, однако исследователи всё ещё находили его в памяти процесса при повторной регистрации.


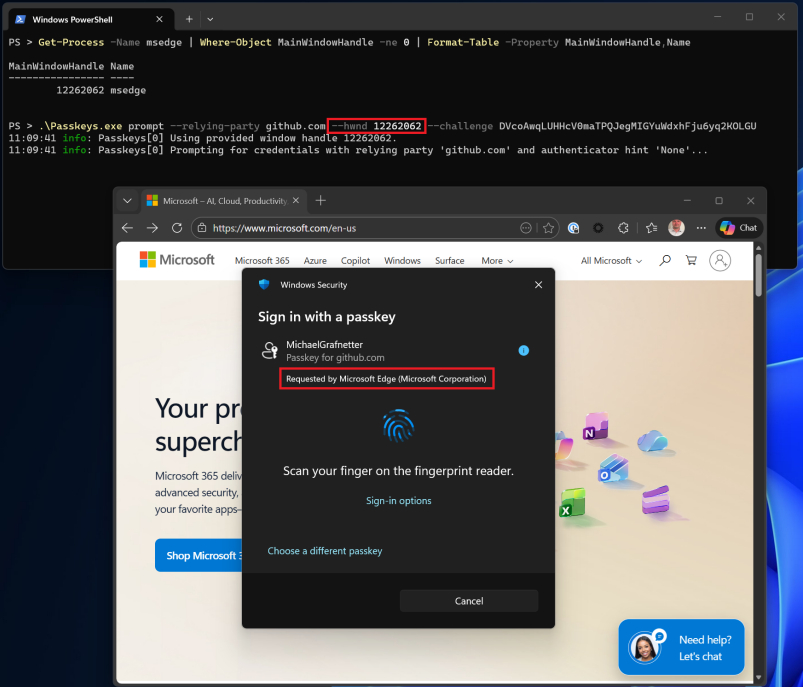
Третий способ продемонстрировал Дирк-ян Моллема. Оказалось, что программа в уже захваченном сеансе Windows может использовать аппаратно защищённый ключ Windows Hello for Business без нового запроса ПИН-кода или биометрии. Полученная подпись позволяла войти в Entra ID и выполнить требования аутентификации.

Пользователям Windows рекомендуют установить патч для CVE-2026-34348. Компаниям — защищать браузерную память и хранилища passkey, проверять требование подтверждения пользователя и отслеживать подозрительные входы Windows Hello без идентификатора устройства.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru