


Павла Дурова внесли в российский перечень террористов и экстремистов

Павла Дурова внесли в российский перечень террористов и экстремистов

Павла Дурова внесли в российский перечень террористов и экстремистов

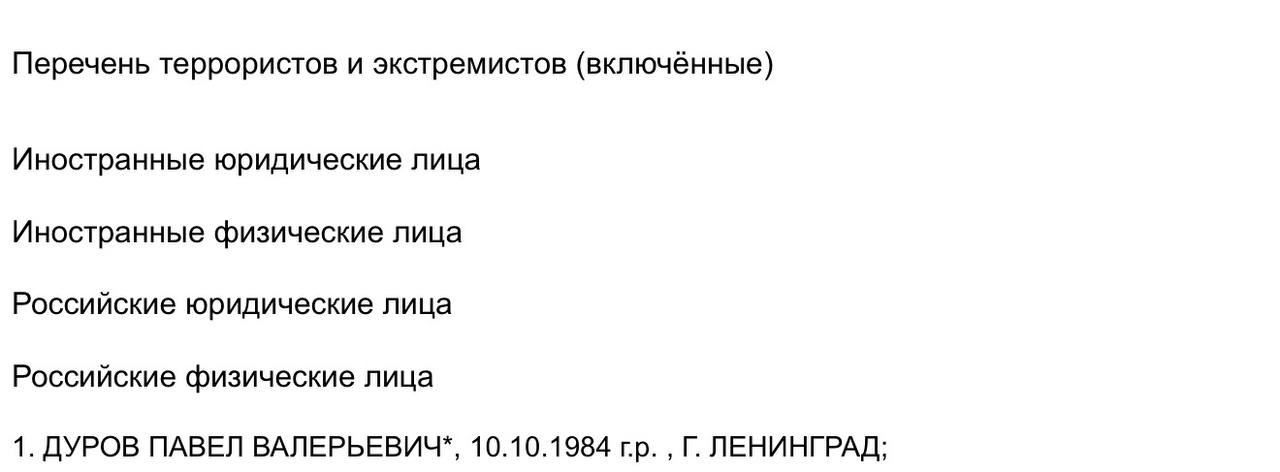
Росфинмониторинг внёс основателя Telegram Павла Дурова* в перечень террористов и экстремистов. Ранее российские силовики предъявили предпринимателю обвинение в содействии террористической деятельности и объявили его в международный розыск.

По версии ФСБ, администрация Telegram не удалила каналы, чаты и боты, которые украинские спецслужбы якобы использовали для вербовки россиян, подготовки диверсий, терактов и массовых убийств, а также для кибермошенничества.

Ответственность за это ведомство решило искать не только внутри мессенджера, но и на самом его верху.

Дурову предъявили обвинение по части 1.1 статьи 205.1 УК РФ. Речь идёт о содействии террористической деятельности. Виновным основателя Telegram пока никто не признал, это может сделать только суд.


Если дело до него дойдёт и обвинение устоит, наказание может оказаться максимально суровым. По словам адвоката Владимира Жеребенкова, статья предусматривает от восьми до 15 лет колонии либо пожизненное лишение свободы. В ходе расследования список обвинений также может пополниться другими статьями.

Включение в перечень Росфинмониторинга обычно означает жёсткие ограничения на финансовые операции в России. Так что претензии к Telegram быстро вышли за пределы требований удалить несколько каналов: теперь его основатель оказался в одном из самых серьёзных российских списков, получил уголовное обвинение и перспективу пожизненного срока.

* Внесён Росфинмониторингом в перечень террористов и экстремистов.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru