


Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Специалисты QiAnXin XLab уже год отслеживают DDoS-атаки с участием AISURU и уверены, что рекордный по мощности флуд, зафиксированный в прошлом месяце Cloudflare, был сгенерирован именно этим ботнетом.

Китайским экспертам удалось выявить трех операторов вредоносной сети. Один из них, с ником Snow, отвечает за разработку DDoS-бота, некто Tom — за поиск уязвимостей для распространения инфекции, Forky — за сдачу ботнета в аренду.

В апреле этого года Tom взломал сервер, с которого Totolink раздает обновления прошивки для своих роутеров, и внедрил вредоносный скрипт (t.sh), выполняющий перенаправление на загрузку AISURU.

В результате численность ботнета за короткий срок перевалила за 100 тысяч. В настоящее время, по оценке исследователей, в его состав входят около 300 тыс. зараженных устройств, способных дружными усилиями создать DDoS-флуд мощностью до 11,5 Тбит/с.

Для распространения AISURU в основном используются уязвимости N-day в роутерах D-Link, Linksys, Zyxel, SDK Realtek, а также в IP-камерах. Конкуренции зловред не терпит: так, он в какой-то момент угнал все видеорегистраторы nvms9000 у RapperBot.

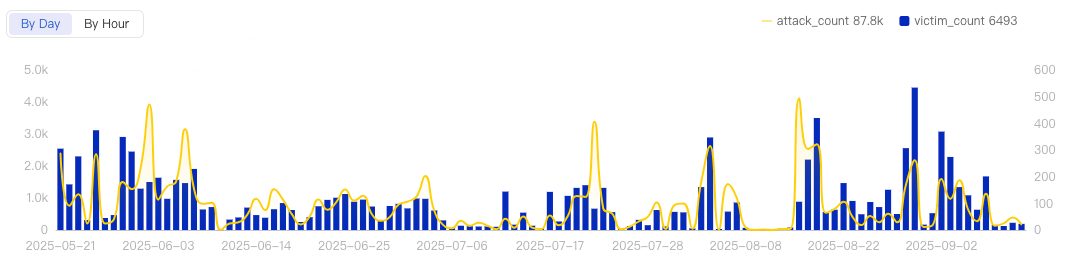
Особой избирательности в выборе целей для DDoS-атак не замечено. Их число может доходить до нескольких сотен в сутки.


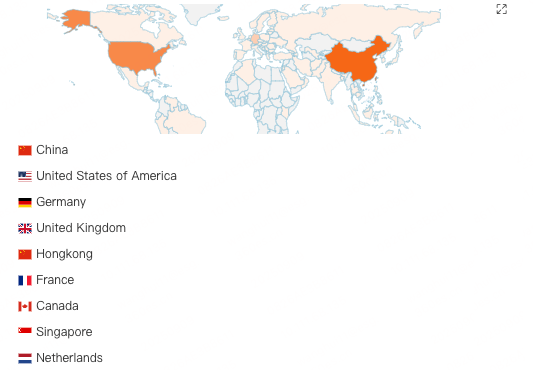
География мишеней — в основном Китай, США, Германия, Великобритания и Гонконг.


В новейших образцах AISURU реализована также прокси-функциональность. С этой целью им придан опциональный модуль для проверки скорости интернета по Speedtest.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru