


Половина эксплойтов в даркнете нацелена на уязвимости 0-day и N-day

Половина эксплойтов в даркнете нацелена на уязвимости 0-day и N-day

Половина эксплойтов в даркнете нацелена на уязвимости 0-day и N-day

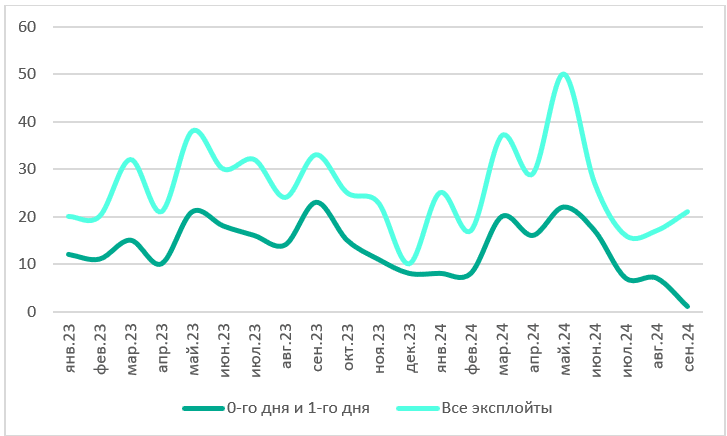
В период с января 2023 года по сентябрь 2024-го эксперты «Лаборатории Касперского» обнаружили в даркнете и теневых телеграм-каналах 547 объявлений о купле и продаже эксплойтов. Как оказалось, 51% из них нацелен на уязвимости нулевого и первого дня.

Последние фигурируют в иноязычных публикация как one-day и N-day, так как при наличии патча на его применение на местах обычно уходит более одного дня.

Наибольшим спросом пользуются эксплойты к уязвимостям RCE и LPE (локального повышения привилегий). За первые в среднем просят $100 тыс., за вторые — $60 тысяч.


«Пики активности на рынке эксплойтов непредсказуемы, и их сложно привязать к конкретным событиям, — отметила Анна Павловская, старший аналитик в команде Kaspersky Digital Footprint Intelligence. — Интересно, что в мае в даркнете был продан один из самых дорогих эксплойтов за анализируемый период, предположительно для уязвимости нулевого дня в Microsoft Outlook; цена составила почти два миллиона долларов США».

Дорогие покупки такого рода могут себе позволить только злоумышленники, не стесненные в ресурсах — такие как APT-группы, занимающиеся шпионажем в пользу какого-либо государства. В будущем году, по прогнозам Kaspersky, такие ОПГ расширят использование ИИ-технологий для автоматизации сбора информации о целях, создания вредоносных скриптов и управления резидентными зловредами.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ

Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru