


Половина эксплойтов в даркнете нацелена на уязвимости 0-day и N-day

Половина эксплойтов в даркнете нацелена на уязвимости 0-day и N-day

Половина эксплойтов в даркнете нацелена на уязвимости 0-day и N-day

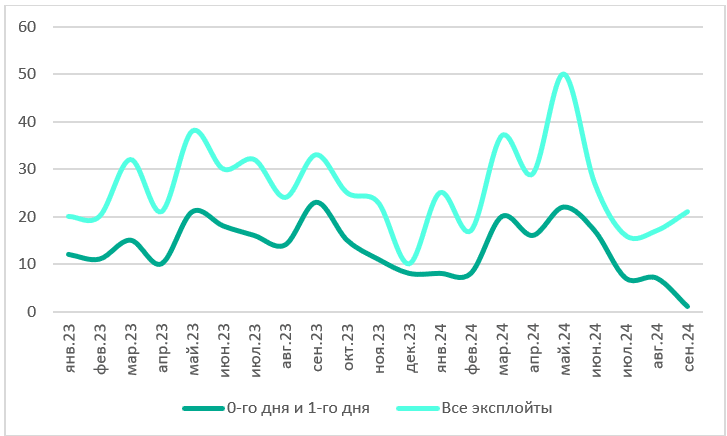
В период с января 2023 года по сентябрь 2024-го эксперты «Лаборатории Касперского» обнаружили в даркнете и теневых телеграм-каналах 547 объявлений о купле и продаже эксплойтов. Как оказалось, 51% из них нацелен на уязвимости нулевого и первого дня.

Последние фигурируют в иноязычных публикация как one-day и N-day, так как при наличии патча на его применение на местах обычно уходит более одного дня.

Наибольшим спросом пользуются эксплойты к уязвимостям RCE и LPE (локального повышения привилегий). За первые в среднем просят $100 тыс., за вторые — $60 тысяч.


«Пики активности на рынке эксплойтов непредсказуемы, и их сложно привязать к конкретным событиям, — отметила Анна Павловская, старший аналитик в команде Kaspersky Digital Footprint Intelligence. — Интересно, что в мае в даркнете был продан один из самых дорогих эксплойтов за анализируемый период, предположительно для уязвимости нулевого дня в Microsoft Outlook; цена составила почти два миллиона долларов США».

Дорогие покупки такого рода могут себе позволить только злоумышленники, не стесненные в ресурсах — такие как APT-группы, занимающиеся шпионажем в пользу какого-либо государства. В будущем году, по прогнозам Kaspersky, такие ОПГ расширят использование ИИ-технологий для автоматизации сбора информации о целях, создания вредоносных скриптов и управления резидентными зловредами.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru