


Android 17 покажет, какие данные покидают закрытую ИИ-песочницу

Android 17 покажет, какие данные покидают закрытую ИИ-песочницу

Android 17 покажет, какие данные покидают закрытую ИИ-песочницу

В Android 17 QPR2 Beta 4 появился отдельный раздел для журналов Private Compute Core — изолированной среды, в которой работают локальные функции машинного обучения. Пользователи смогут отслеживать исходящие данные, скачивать логи на смартфон и удалять их.

Private Compute Core обслуживает Live Caption, Now Playing, Smart Reply и другие интеллектуальные возможности Android.

Среда отделена от приложений и облачных сервисов, чтобы конфиденциальная информация обрабатывалась непосредственно на устройстве. Раньше пользователю оставалось просто верить, что песочница действительно ведёт себя прилично. Теперь за ней можно будет немного присмотреть.

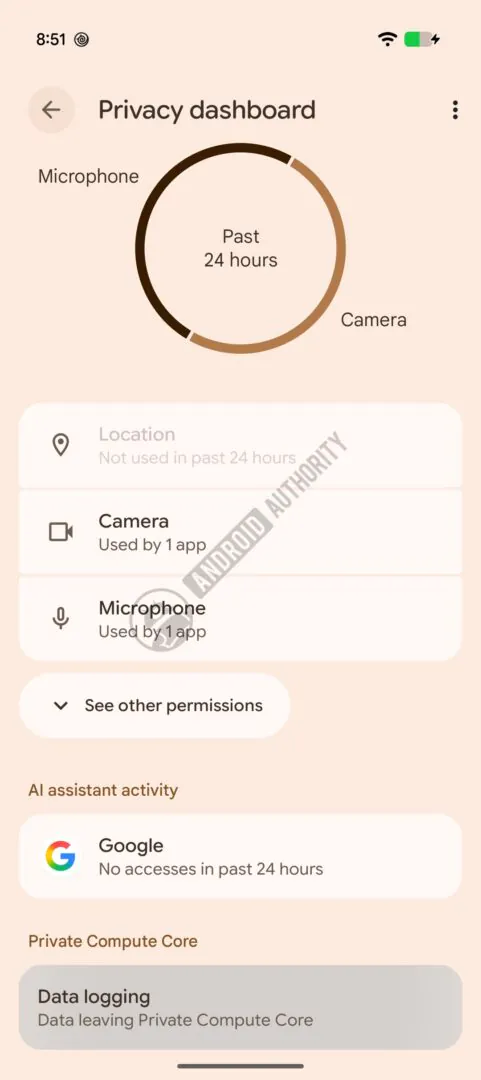
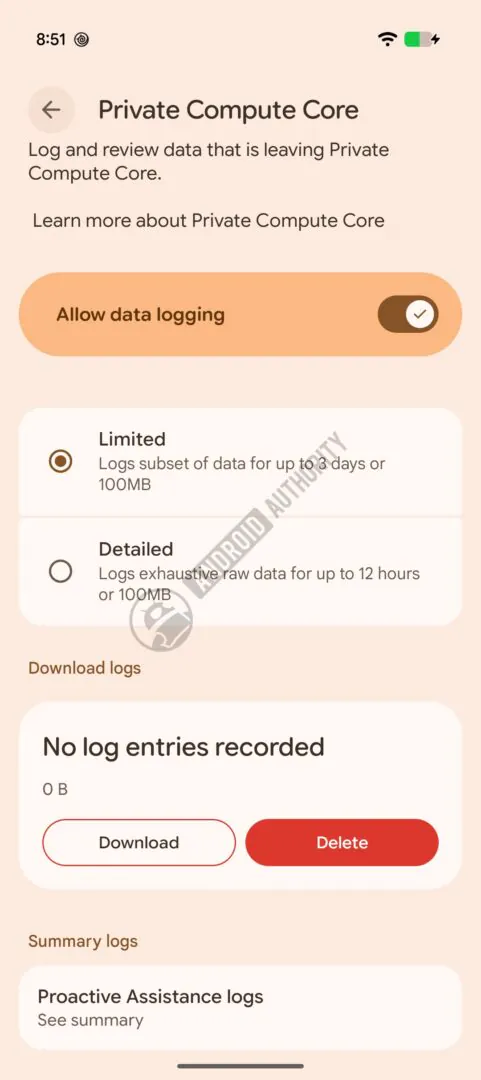
Новое меню «Журналирование данных» расположено в панели конфиденциальности. Сбор информации разрешается полностью отключить или вести в одном из двух режимов.


Ограниченный режим сохраняет часть данных в течение трёх дней либо до достижения объёма 100 МБ. Подробный собирает необработанные журналы максимум за 12 часов и с тем же лимитом в 100 МБ. При его включении Android отдельно предупреждает, что в файлах может оказаться персональная информация.

Пользователь сможет загрузить собранные логи в память устройства для самостоятельного изучения или удалить их одной кнопкой. Отдельный раздел покажет краткие сводки по работе конкретных функций, включая Proactive Assistance.

Пока инструмент доступен только участникам тестирования Android 17 QPR2 Beta 4, поэтому его интерфейс и возможности ещё могут измениться до стабильного релиза.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru