


GTA V запустили в браузере без облака, сайт вскоре перестал работать

GTA V запустили в браузере без облака, сайт вскоре перестал работать

GTA V запустили в браузере без облака, сайт вскоре перестал работать

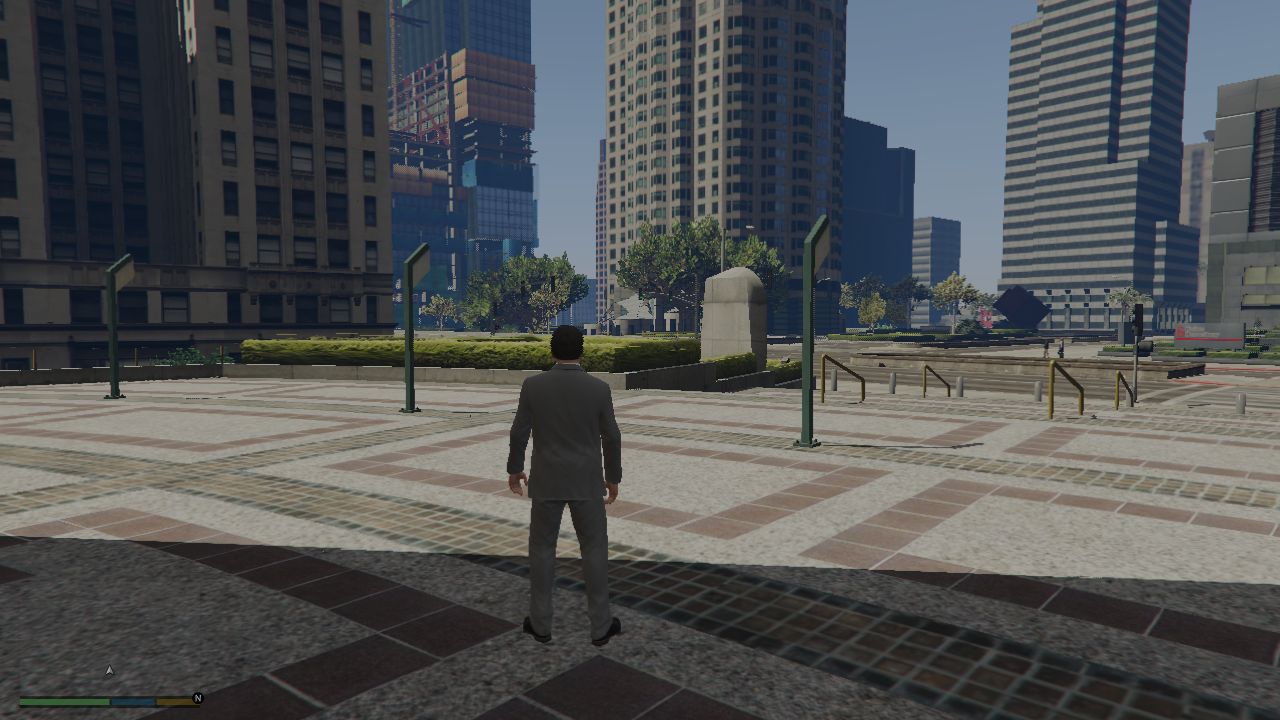
Лос-Сантос ненадолго переехал во вкладку браузера. Энтузиасты представили неофициальный порт GTA V, который выполняет игру на устройстве пользователя через WebAssembly. Облачный стриминг не нужен, за физику и графику отвечает собственное железо.

Автор технического разбора проекта сообщил, что изучил файлы сборки и проверил ее запуск.

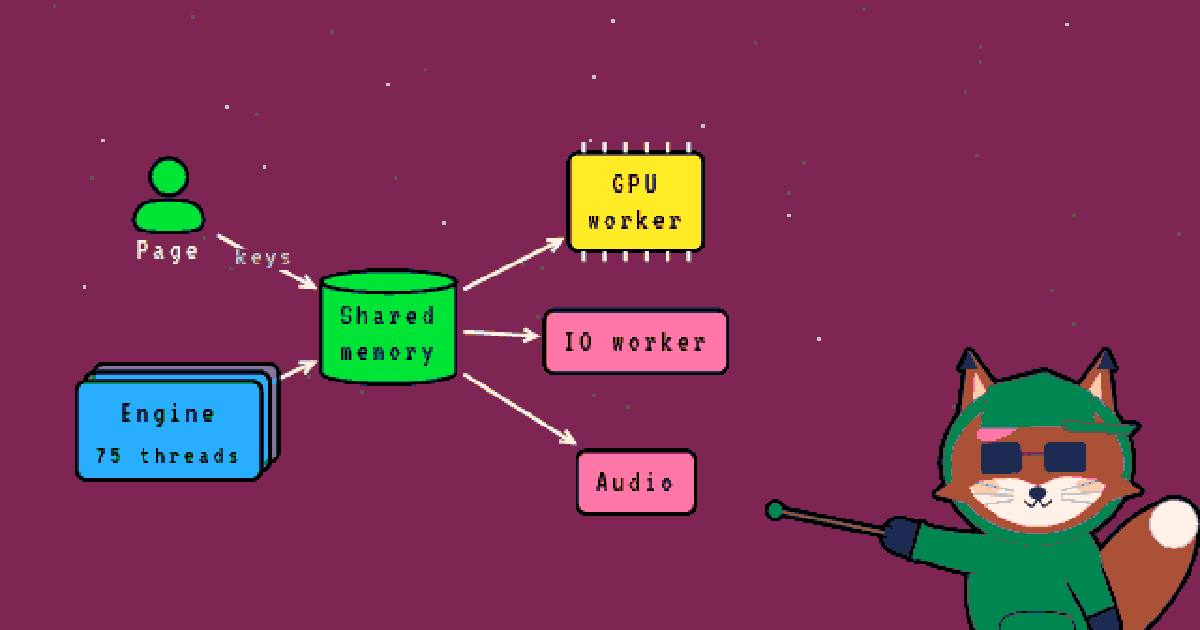
По его данным, внутри работает оригинальный движок RAGE, скомпилированный под wasm64. Основой, предположительно, стали утекшие исходники Rockstar: в сборке сохранились отладочные сведения и пути к файлам разработчиков.


Чтобы графика заработала в браузере, авторы создали прослойку между DirectX 11 и WebGPU. Игровые данные загружались по HTTP, управление и сохранения обслуживал JavaScript, а звук — AudioWorklet. В порт перенесли физику Euphoria и интерфейсы Scaleform, но убрали видеоролики Bink.


Проект предлагал сюжетный режим и свободную песочницу: прогулки по городу, машины и перестрелки. При этом браузерная версия не превращала GTA V в легкую мини-игру — заявленные требования к оперативной памяти составляли от 3 до 16 ГБ.


Однако праздник оказался коротким. Вскоре сайт проекта перестал работать: сначала игру сменило сообщение «Thanks for playing», затем появился редирект на изображение для взрослых.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru