


Половина эксплойтов в даркнете нацелена на уязвимости 0-day и N-day

Половина эксплойтов в даркнете нацелена на уязвимости 0-day и N-day

Половина эксплойтов в даркнете нацелена на уязвимости 0-day и N-day

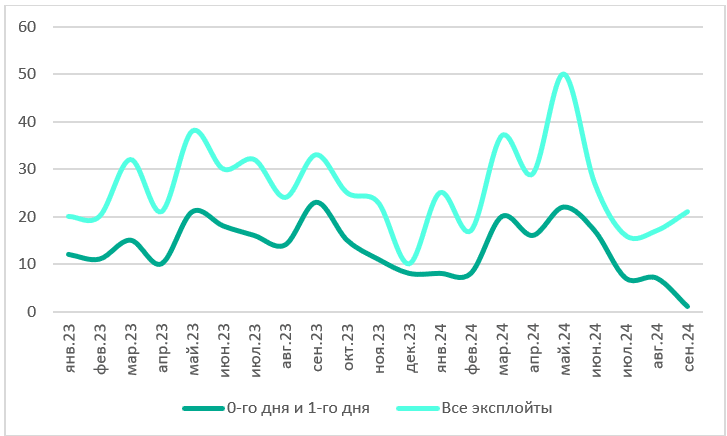
В период с января 2023 года по сентябрь 2024-го эксперты «Лаборатории Касперского» обнаружили в даркнете и теневых телеграм-каналах 547 объявлений о купле и продаже эксплойтов. Как оказалось, 51% из них нацелен на уязвимости нулевого и первого дня.

Последние фигурируют в иноязычных публикация как one-day и N-day, так как при наличии патча на его применение на местах обычно уходит более одного дня.

Наибольшим спросом пользуются эксплойты к уязвимостям RCE и LPE (локального повышения привилегий). За первые в среднем просят $100 тыс., за вторые — $60 тысяч.


«Пики активности на рынке эксплойтов непредсказуемы, и их сложно привязать к конкретным событиям, — отметила Анна Павловская, старший аналитик в команде Kaspersky Digital Footprint Intelligence. — Интересно, что в мае в даркнете был продан один из самых дорогих эксплойтов за анализируемый период, предположительно для уязвимости нулевого дня в Microsoft Outlook; цена составила почти два миллиона долларов США».

Дорогие покупки такого рода могут себе позволить только злоумышленники, не стесненные в ресурсах — такие как APT-группы, занимающиеся шпионажем в пользу какого-либо государства. В будущем году, по прогнозам Kaspersky, такие ОПГ расширят использование ИИ-технологий для автоматизации сбора информации о целях, создания вредоносных скриптов и управления резидентными зловредами.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru