

Исследователь купил noreply.net, компании начали присылать ему секреты

Исследователь купил noreply.net, компании начали присылать ему секреты

Исследователь купил noreply.net, компании начали присылать ему секреты

Компании годами отправляют документы, пароли и персональную информацию на адреса вроде company@noreply[.]net, полагая, что письма растворятся в цифровой пустоте. Вот только у пустоты нашёлся владелец, и теперь она получает около 700 сообщений в день.

Исследователь в области безопасности Кори Соловевич купил домены noreply.us и noreply.net в 2020 и 2024 годах.

Настроив сбор писем со всех адресов, он случайно создал приманку для корпоративных утечек. С декабря 2024 года на один из доменов пришло более 401 тыс. сообщений.

Среди находок можно встретить отчёты о травмах, заказы на ремонт, сведения о покупках, письма от школьных платформ и учётные данные тестовых систем. Только noreply.net получил около 400 тыс. сообщений, причём более 28 тыс. содержали вложения. Отправителями стали свыше 14 тыс. адресов, связанных с 6200 доменами.

Причина проста: некоторые системы используют чужие публичные домены как заглушки или заменяют ими адрес сотрудника после его увольнения. Разработчики, видимо, рассчитывали, что noreply означает, что письма никто не читает.

Похожий эксперимент провёл руководитель службы безопасности Xeal Майк Шевард. Он заплатил около 15 долларов за deleteduser.com и уже в первый час получил письма от трёх организаций.

Позднее на домен посыпались гостиничные бронирования, сведения о заказах лекарств, просьбы согласовать отпуска, приглашения на совещания и тысячи снимков с промышленных камер наблюдения. Одна компания даже позвала дорогого удалённого пользователя на летнее барбекю.

Исследователи независимо приобрели более 30 подобных доменов, чтобы те не достались киберпреступникам. Соловевич также проверил 7136 потенциальных доменов-заглушек и обнаружил, что 328 из них принимают письма на любые адреса.

Проблема решается довольно просто: для заглушек можно использовать внутренние домены или зарезервированную зону .invalid. Но многие компании на предупреждения не отвечают. Видимо, кнопка noreply у них работает в обе стороны.

OnePlus 13R отдаёт токен аккаунта любому приложению с нужной строчкой

Исследователи из Doyensec обнаружили в предустановленном ПО OnePlus 13R уязвимость, позволяющую стороннему приложению похитить токен облачной сессии. Пользователю достаточно один раз установить вредонос, дальше тот работает без дополнительных запросов и подтверждений.

Проблема находится в приложении com.oneplus.account, которое управляет аутентификацией в сервисах производителя.

Его открытый компонент OPAccountProvider защищён специальным разрешением com.oneplus.account.READ_ACCOUNT_INFO. Однако разработчики не назначили ему уровень protectionLevel="signature", который ограничил бы доступ приложениями, подписанными OnePlus.

В результате любое стороннее приложение может просто указать нужное разрешение в своём манифесте и обратиться к провайдеру. Тот по определённой команде возвращает токен действующей сессии OnePlus Cloud. Никаких всплывающих окон, пугающих предупреждений и торжественного согласия владельца не требуется.
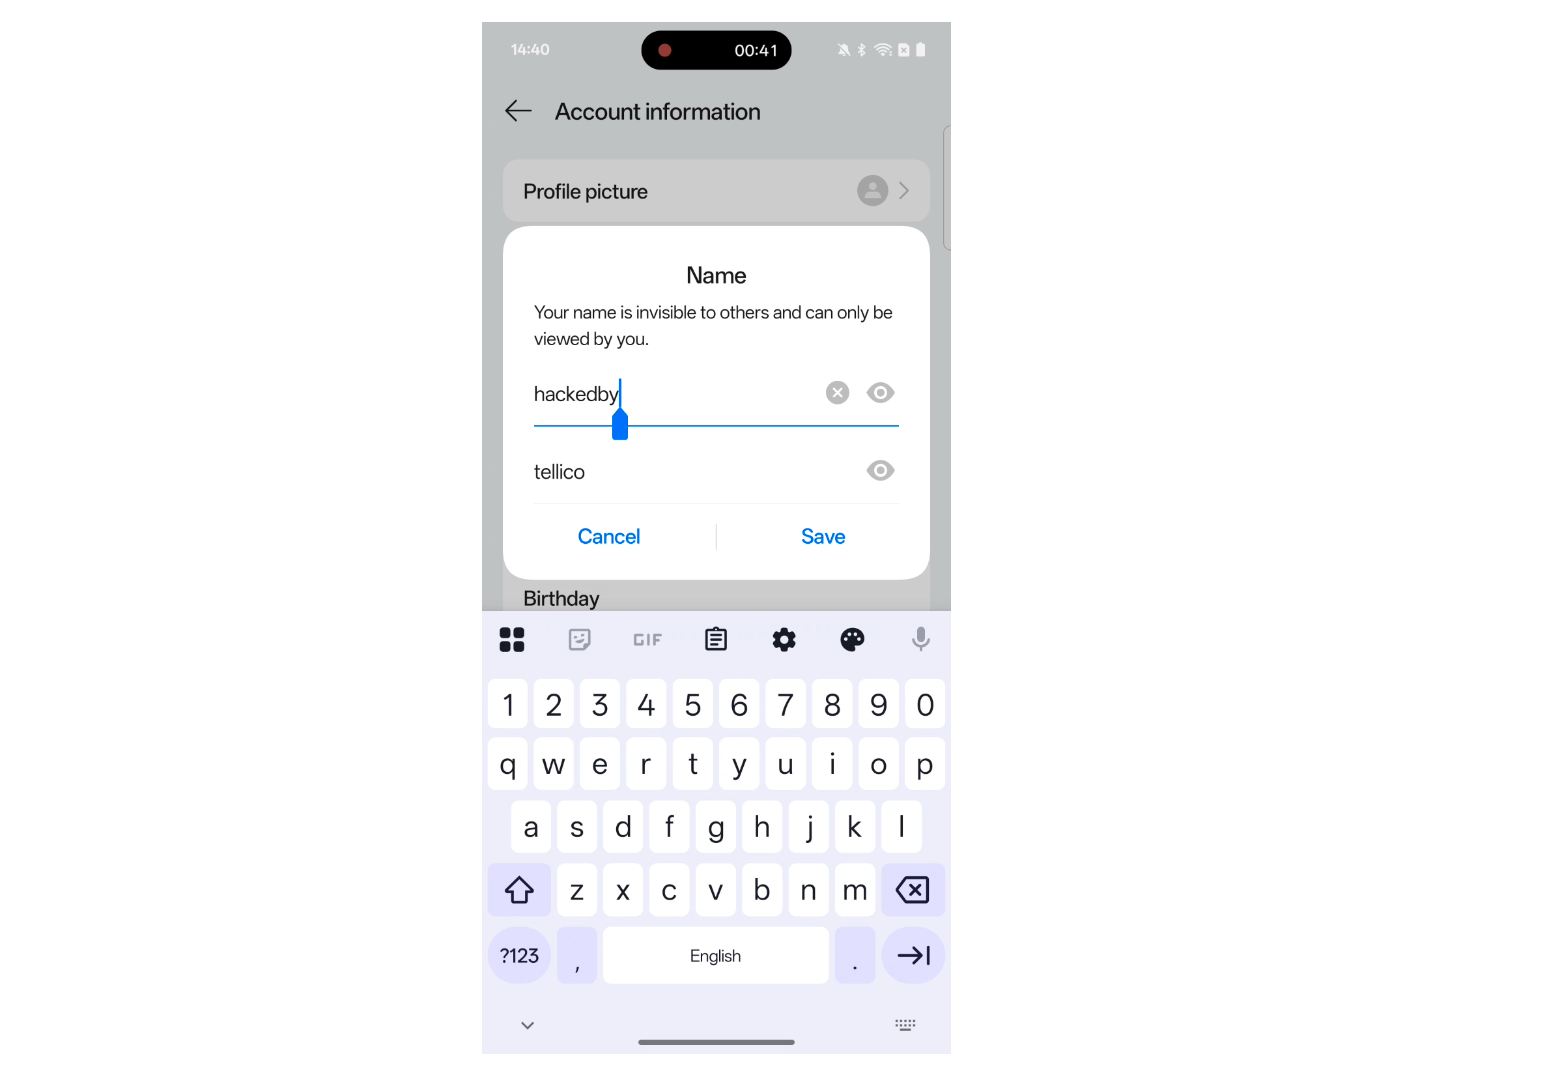

В первоначальной демонстрации исследователи использовали украденный токен для обращения к OnePlus Cloud API и изменения персональных данных жертвы. Для подготовки PoC они также разобрали механизм подписи и шифрования запросов, но не стали публиковать его реализацию.

Doyensec сообщила об уязвимости производителю 30 декабря 2025 года. OnePlus признала проблему, оценила её опасность как высокую и в марте 2026 года выплатила исследователям $720.

С исправлением вышло менее бодро. В сентябре специалисты повторно проверили OnePlus 13R с прошивкой CPH2691_16.0.10.500(EX01) и подтвердили, что недоверенное приложение по-прежнему может получить токен, а региональный API его принимает.

При этом полностью воспроизвести изменение данных для аккаунтов США и региона EMEA уже не удалось из-за изменений на стороне сервиса. То есть утечка токена осталась, но полный захват аккаунта на свежей версии пока не подтверждён.

Пользователям рекомендуют не устанавливать приложения из сомнительных источников и следить за обновлениями. OnePlus же осталось добавить к разрешению одно слово — signature.

RSS: Новости на портале Anti-Malware.ru