





Исследователи из Doyensec обнаружили в предустановленном ПО OnePlus 13R уязвимость, позволяющую стороннему приложению похитить токен облачной сессии. Пользователю достаточно один раз установить вредонос, дальше тот работает без дополнительных запросов и подтверждений.
Проблема находится в приложении com.oneplus.account, которое управляет аутентификацией в сервисах производителя.
Его открытый компонент OPAccountProvider защищён специальным разрешением com.oneplus.account.READ_ACCOUNT_INFO. Однако разработчики не назначили ему уровень protectionLevel="signature", который ограничил бы доступ приложениями, подписанными OnePlus.
В результате любое стороннее приложение может просто указать нужное разрешение в своём манифесте и обратиться к провайдеру. Тот по определённой команде возвращает токен действующей сессии OnePlus Cloud. Никаких всплывающих окон, пугающих предупреждений и торжественного согласия владельца не требуется.
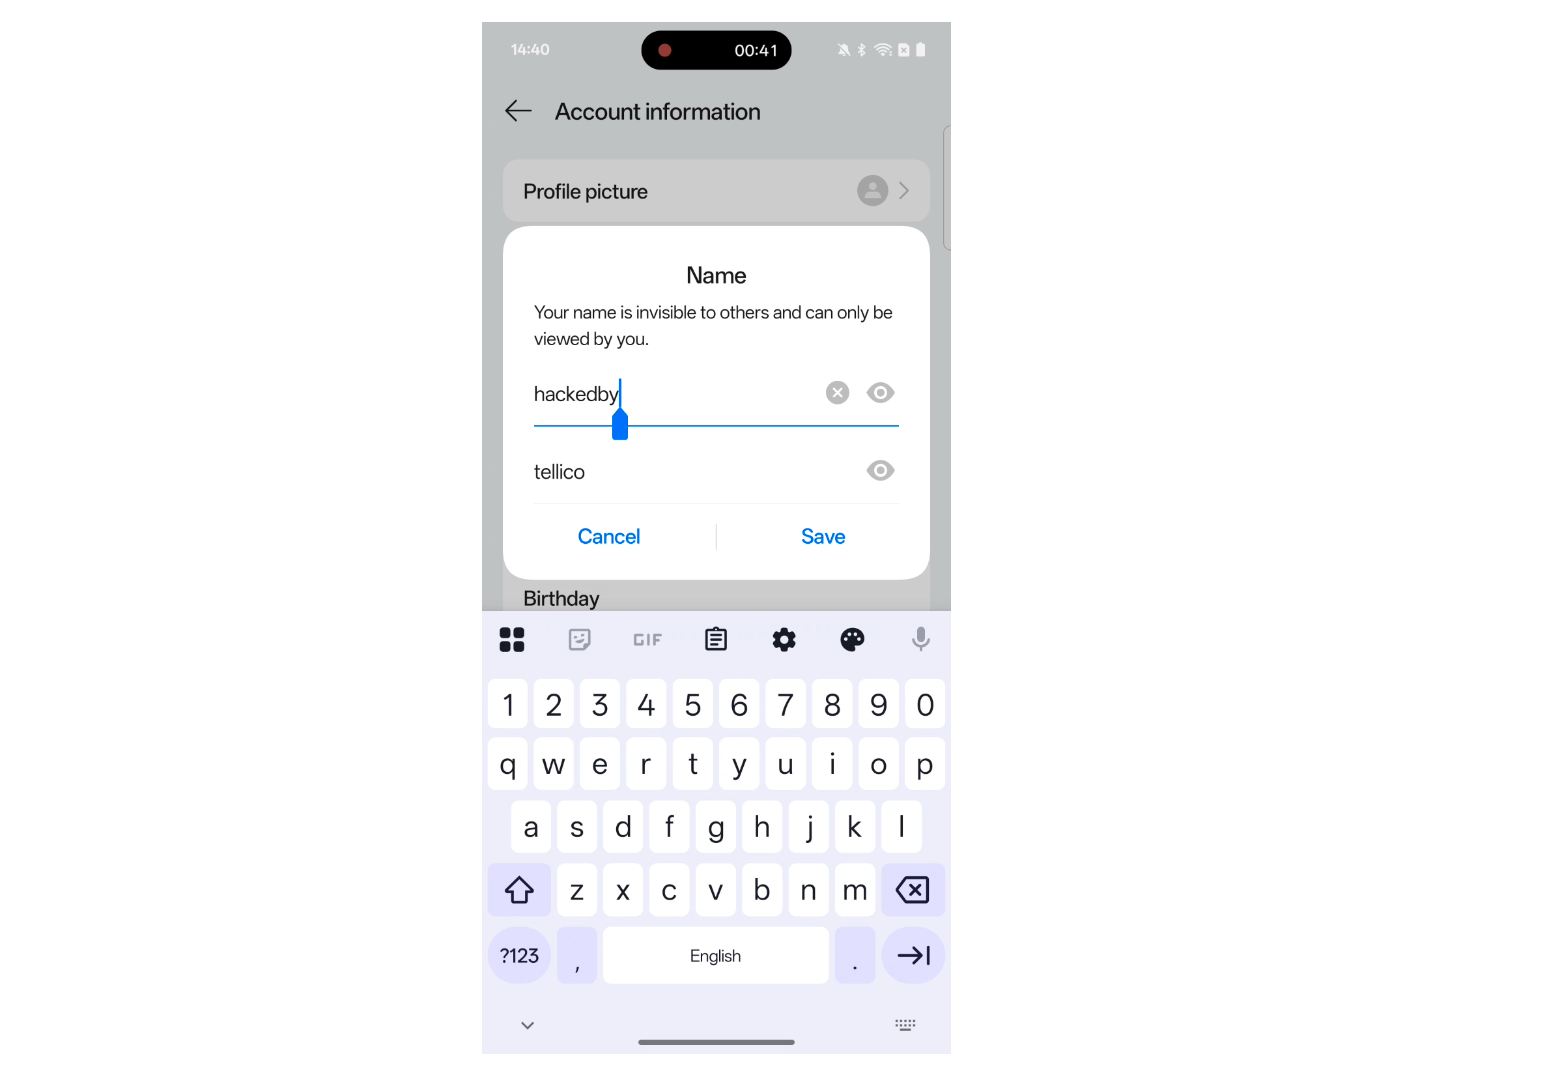
В первоначальной демонстрации исследователи использовали украденный токен для обращения к OnePlus Cloud API и изменения персональных данных жертвы. Для подготовки PoC они также разобрали механизм подписи и шифрования запросов, но не стали публиковать его реализацию.
Doyensec сообщила об уязвимости производителю 30 декабря 2025 года. OnePlus признала проблему, оценила её опасность как высокую и в марте 2026 года выплатила исследователям $720.
С исправлением вышло менее бодро. В сентябре специалисты повторно проверили OnePlus 13R с прошивкой CPH2691_16.0.10.500(EX01) и подтвердили, что недоверенное приложение по-прежнему может получить токен, а региональный API его принимает.
При этом полностью воспроизвести изменение данных для аккаунтов США и региона EMEA уже не удалось из-за изменений на стороне сервиса. То есть утечка токена осталась, но полный захват аккаунта на свежей версии пока не подтверждён.
Пользователям рекомендуют не устанавливать приложения из сомнительных источников и следить за обновлениями. OnePlus же осталось добавить к разрешению одно слово — signature.


