


Security Vision SIEM научилась находить пропавшие логи и слепые зоны SOC

Security Vision SIEM научилась находить пропавшие логи и слепые зоны SOC

Security Vision SIEM научилась находить пропавшие логи и слепые зоны SOC

Security Vision выпустила масштабное обновление своей SIEM-платформы. Теперь она следит не только за злоумышленниками, но и за тем, не перестали ли источники присылать события, не захлебнулись ли правила корреляции в шуме и не зависло ли расследование у аналитика.

Одна из главных новинок — мониторинг стабильности сбора данных. Интерактивная карта показывает весь путь событий и позволяет добраться до конкретного хоста, даже если журналы поступают через WEC- или syslog-агрегатор.

Для каждого источника можно задать допустимое время молчания, пороги отклонения потока и способы уведомления ответственных сотрудников.

Другими словами, слепая зона, о которой SOC раньше узнавал после атаки, теперь должна сама поднять тревогу. Механизм появился в обновлении от 15 июня 2026 года.

Всего SIEM поддерживает более 150 интеграций: от Windows, Linux и сетевого оборудования до Kubernetes, 1С, баз данных и платформ виртуализации. Новые коннекторы можно собирать в No-Code-редакторе. В продукт также включено более 1200 правил корреляции, покрывающих свыше 70% техник MITRE ATT&CK.

Отдельный дашборд покажет качество детектов: частоту и стабильность срабатываний, ложные тревоги и общую эффективность. Правила можно проверять на подготовленных событиях и запускать по историческим данным — например, чтобы поискать следы старой атаки после появления нового IOC. С 15 июля поддерживается импорт и экспорт правил в YAML-формате Sigma с автоматической проверкой кода.

За нетипичным поведением проследит сервис StatAnalyser. Он ищет необычную активность пользователей, аномальные объёмы трафика и редкие действия, а созданные им инциденты помечает специальным маркером. Другие модели оценивают вероятность ложного срабатывания, рассчитывают критичность, ищут похожие инциденты и подозрительные командные строки.

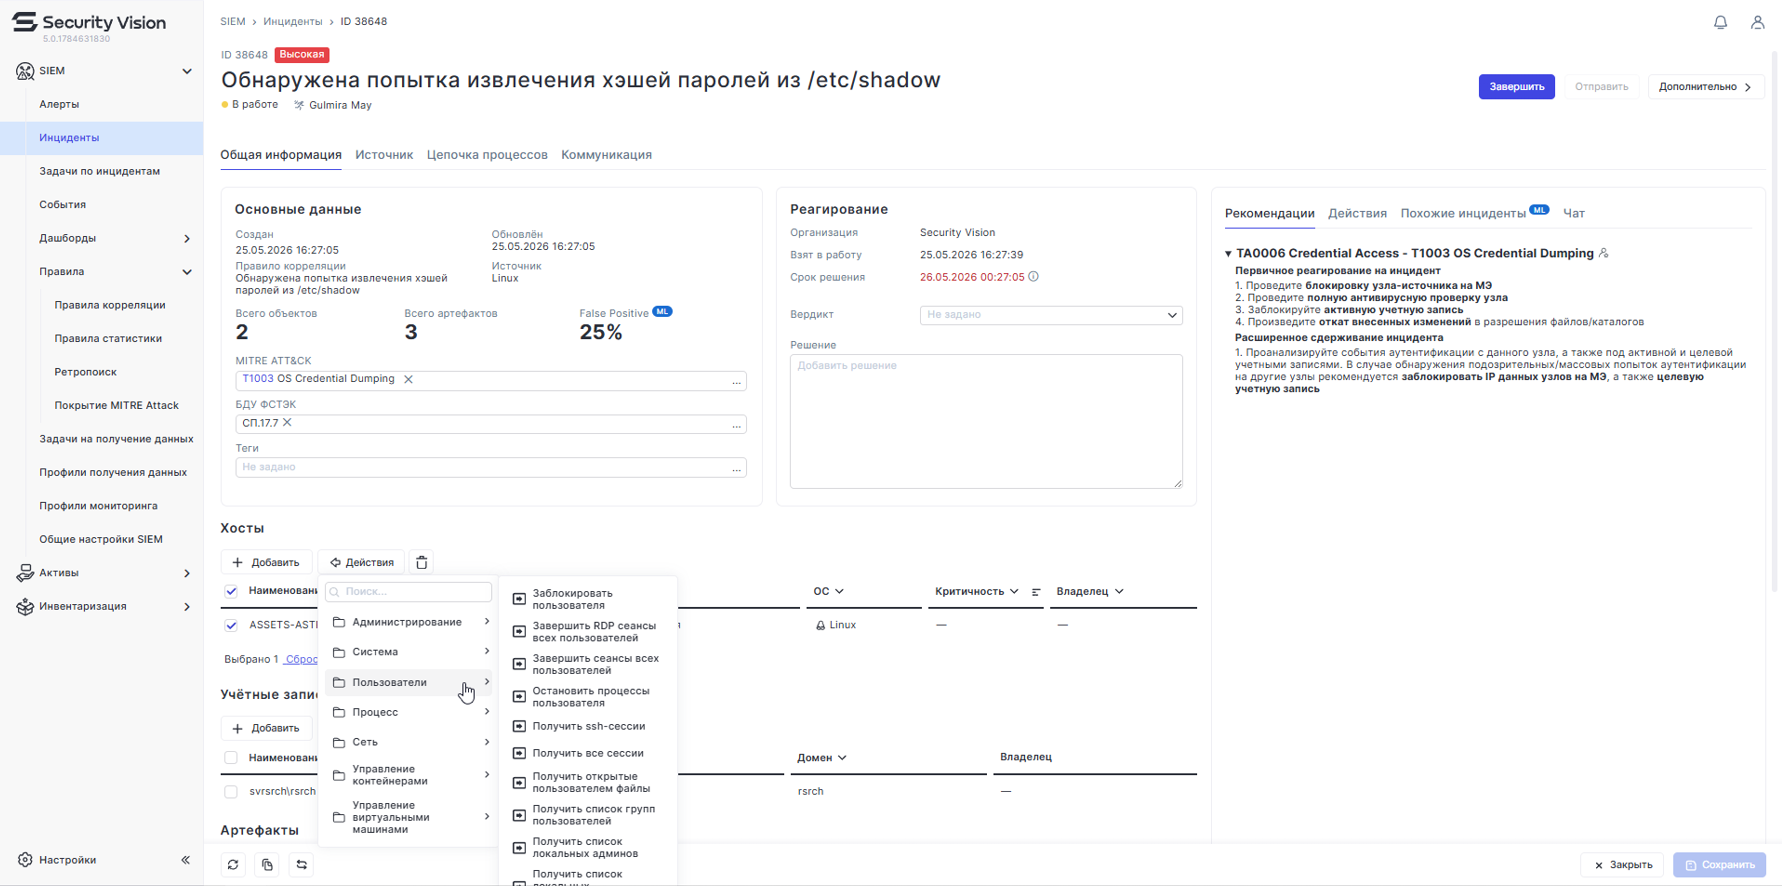
Расследования тоже решили избавить от ручной археологии. В карточке инцидента SIEM ретроспективно восстанавливает родительские процессы, пользовательские и сетевые сессии, а также перемещения между хостами. Контекст дополняет встроенный модуль управления активами: аналитик видит не просто IP-адрес, а роль системы, её связи и значимость для бизнеса.


Из той же карточки доступны более 100 готовых действий над хостами, учётными записями и артефактами — от сбора дополнительной информации до запуска изоляции узла. Для более сложной автоматизации SIEM интегрируется с Security Vision SOAR и NG SOAR.

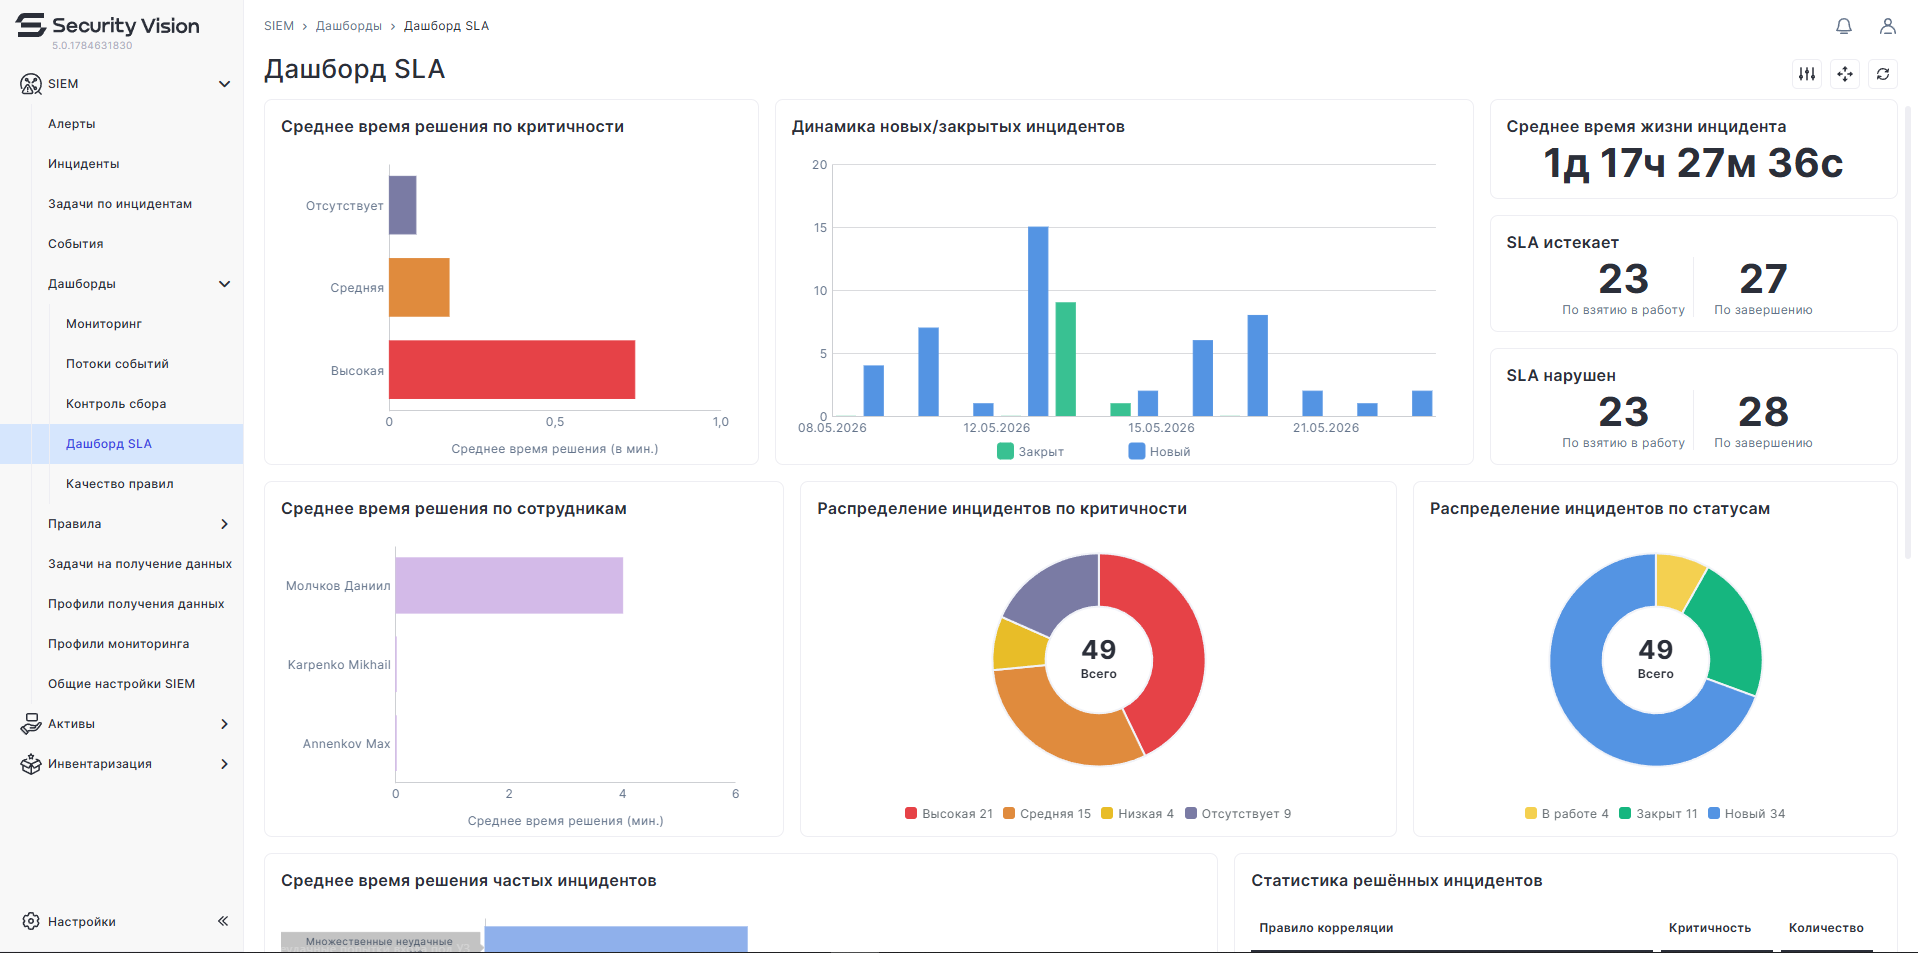
За самими специалистами система также присмотрит. Новый дашборд контролирует соблюдение SLA при расследовании и позволяет перейти от общей статистики к показателям конкретного аналитика.


В итоге Security Vision пытается собрать работу SOC в один управляемый цикл: проверить поступление данных, оценить детекты, найти аномалию, восстановить путь атаки и проследить за реакцией команды. SIEM больше не хочет быть складом логов — теперь она метит в диспетчерскую всего расследования.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru