


Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Ведущий эксперт BitSight Technologies представил результаты тестирования образца DDoS-зловреда RapperBot, обнаруженного на видеорегистраторе (NVR), который использует его домашняя система безопасности.

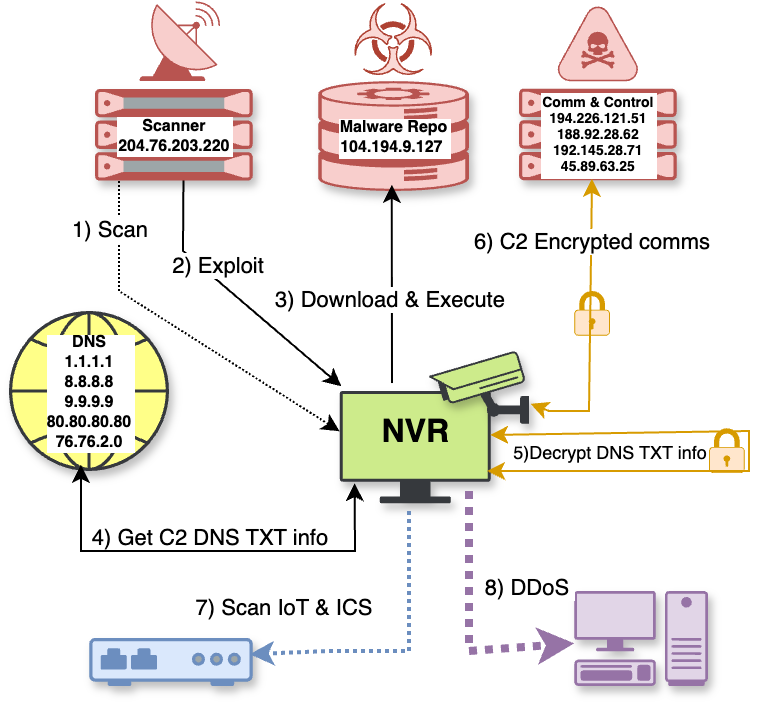
Подвергнутый анализу семпл оказался больше похож на Mirai, чем версии RapperBot, разобранные три года назад в Fortinet. Он нацелен в основном на NVR и DVR и распространяется через эксплойты.

В данном случае для заражения использовалась уязвимость нулевого дня, классифицируемая как path traversal (выход за пределы рабочего каталога). Полученный с ее помощью учетные данные админа обеспечили загрузку поддельного обновления прошивки на порту 34567/TCP.

Этот фейк подключает удаленный NFS-ресурс и запускает пейлоад — непосредственно в памяти, чтобы скрыть вредоносную активность. Подобный трюк применяется, видимо, из-за скудости инструментария встраиваемых устройств: многие IoT не имеют wget, curl, ftp, но зато поддерживают монтирование NFS.

Вместо вшитых IP командного сервера новейшие версии RapperBot используют зашифрованные записи DNS TXT. Вредонос произвольным образом генерирует три составных части полного доменного имени (поддомен, основной домен, TLD) и пытается по приданному адресу DNS получить TXT-запись со списком C2.

Ее расшифровка тоже осуществляется в памяти зараженного устройства. После установки соединения с центром управления (чаще всего на порту 4444) зловред получает команды на поиск других уязвимых устройств и проведение DDoS-атак.

Сканирование IP-адресов осуществляется в основном на порту 23. Создаваемый поток мусорных пакетов представляет собой UDP-флуд, с этой целью используется порт 80.

Примечательно, что новобранцы в составе ботнета немедленно пускаются в ход: после перезагрузки устройства вредонос исчезает, и заражение приходится повторять. Исследователи также обратили внимание на высокую ротацию IP-адресов сканера, репозиториев вредоносного кода и C2-серверов (выявлено более 60).


В прошлом месяце правоохране США при поддержке крупных ИТ- и ИБ-компаний удалось установить контроль над ботнетом, позволяющим проводить атаки до 6 Тбит/с (текущий рекорд DDoS по мощности — 11 Тбит/с). На Аляске выдвинуты обвинения против предполагаемого администратора DDoS-сервиса на основе RapperBot, собравшего десятки тысяч жертв в 80 странах.

В результате в BitSight заметили, что зараженные устройства безуспешно пытаются вернуть C2-связь, однако передышка может оказаться кратковременной: ботнет вновь оживет, если злоумышленники сменят ключевые адреса.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru