


Майнер-призрак: ботнет V25 спрятал XMRig в памяти Linux-систем

Майнер-призрак: ботнет V25 спрятал XMRig в памяти Linux-систем

Майнер-призрак: ботнет V25 спрятал XMRig в памяти Linux-систем

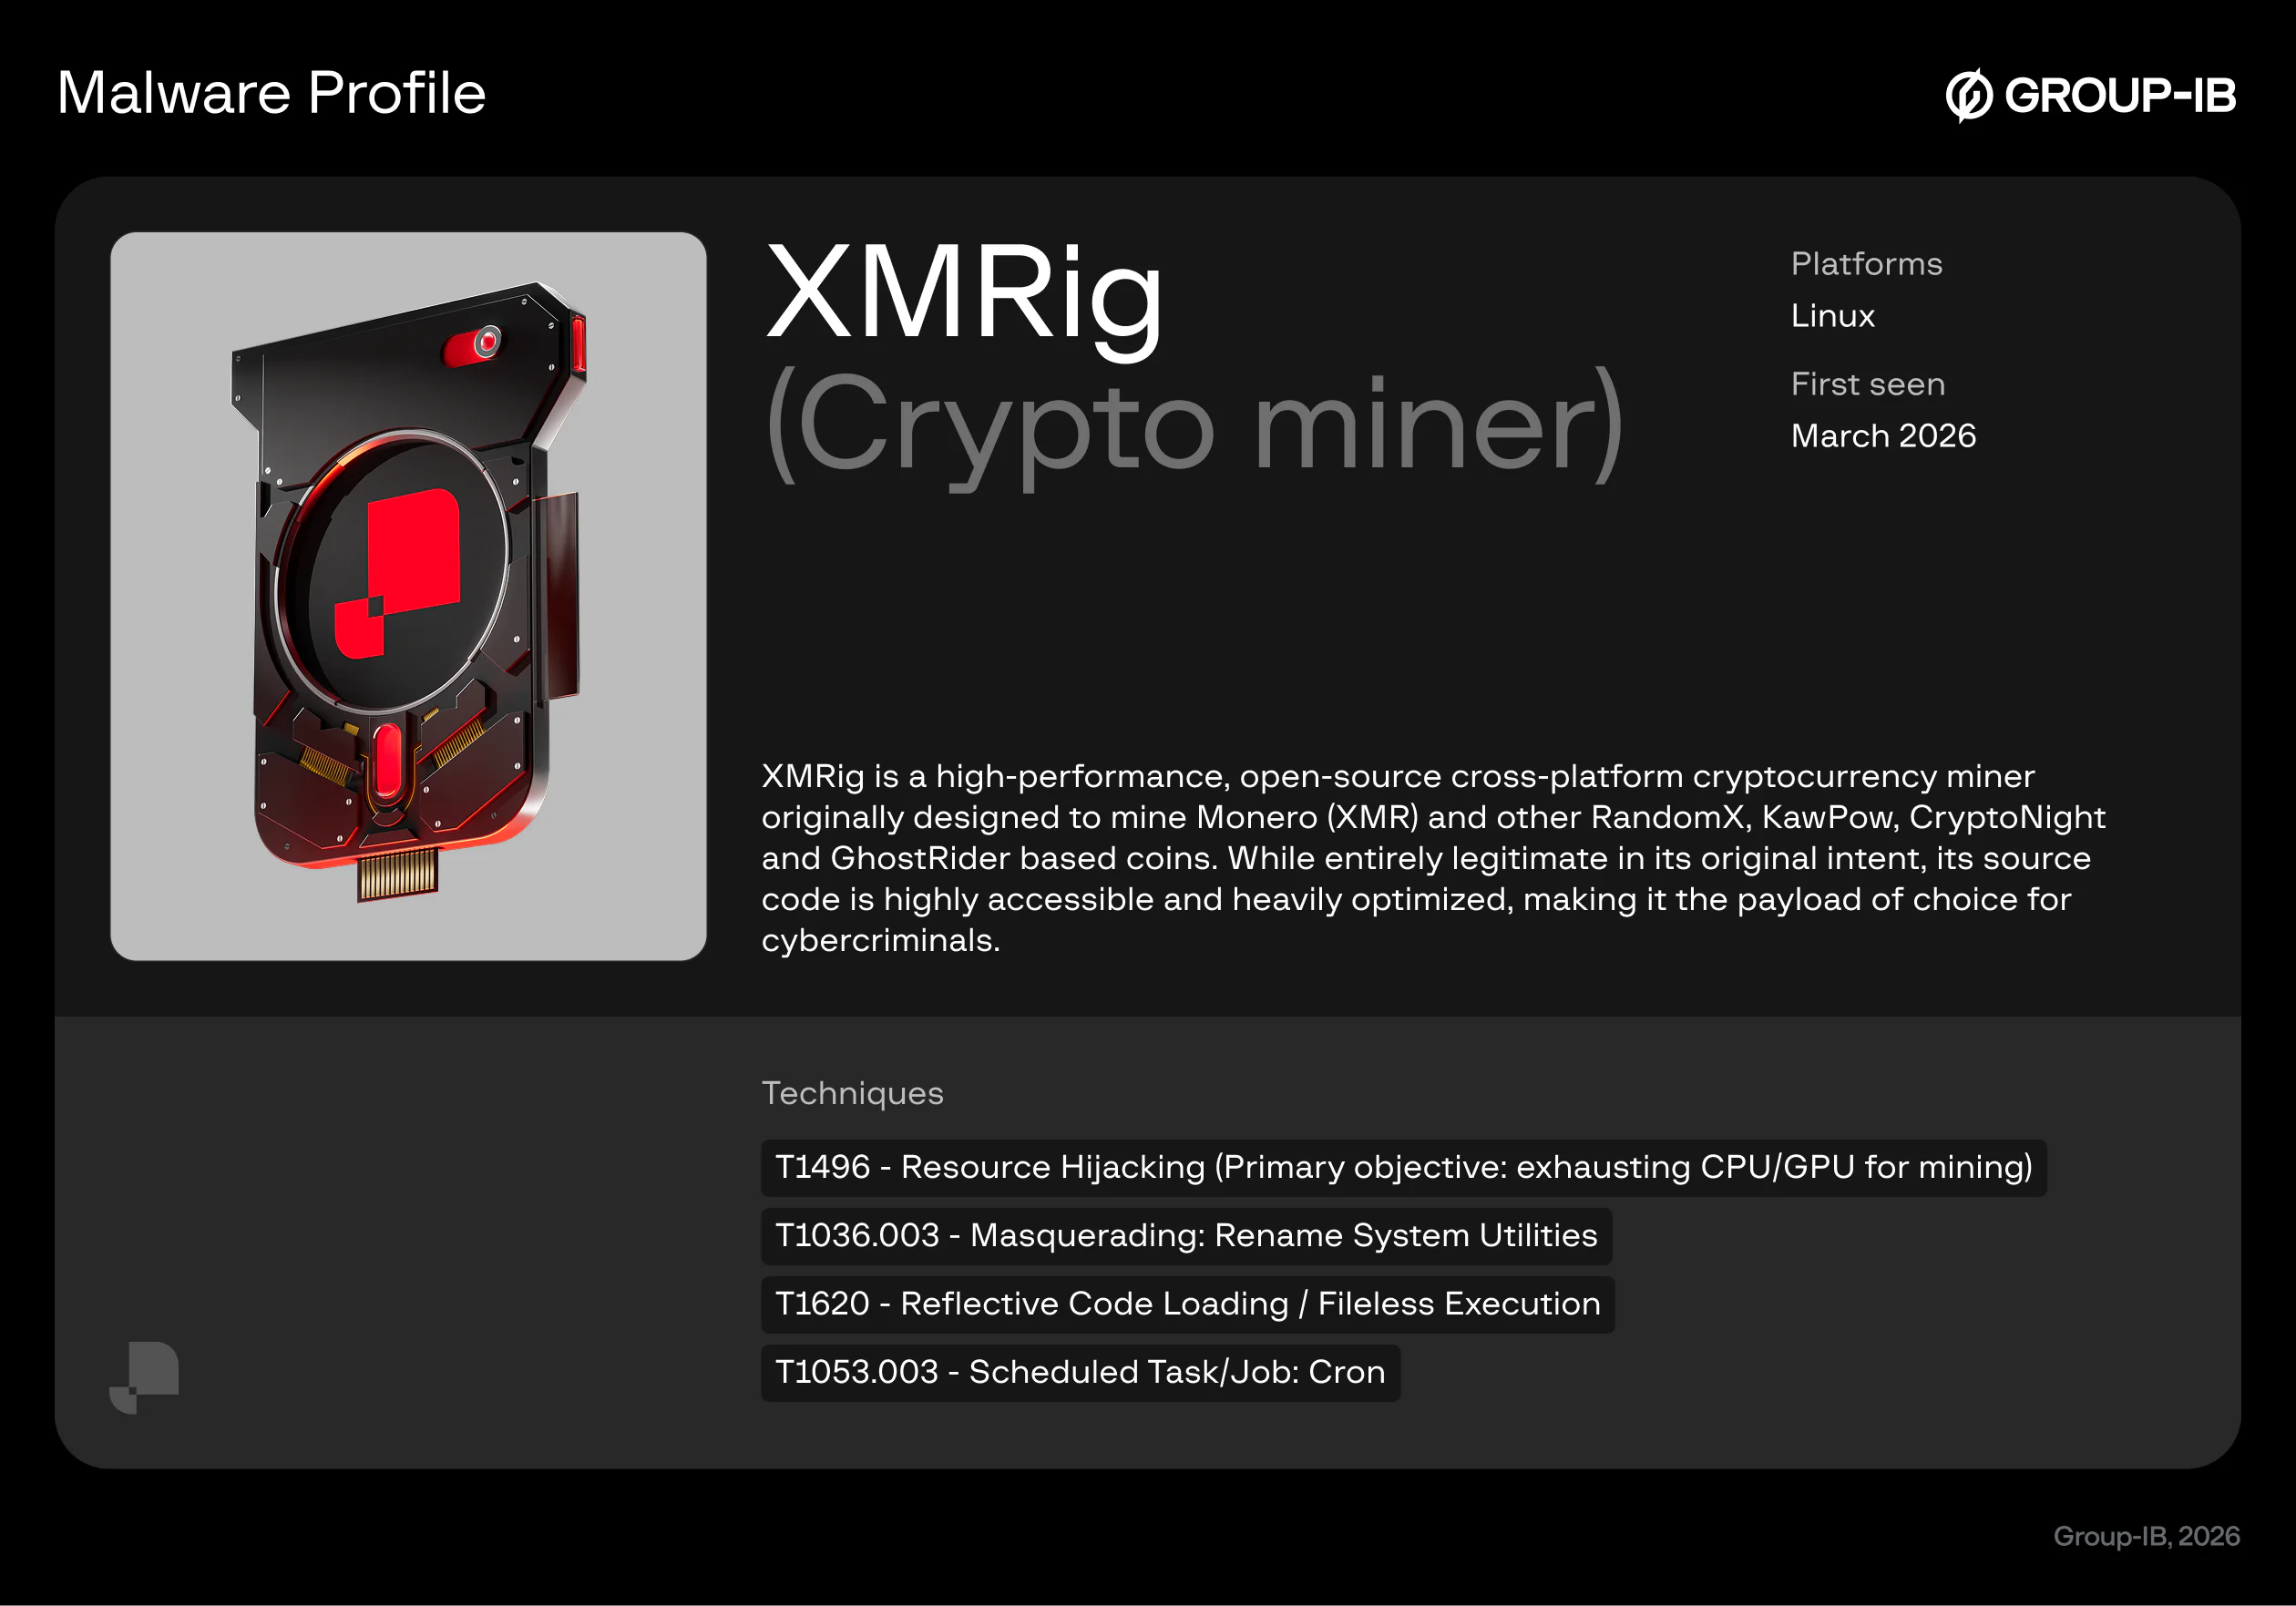
В мае 2026 года неизвестные операторы ботнета V25 (Generation 26) устроили на Linux-серверах полноценный майнинговый квест: проникли через доверенного партнёра, спрятались за обычными аккаунтами и удалили имплант с диска сразу после запуска. Файла нет, а Monero капает.

По данным Group-IB, атакующие вошли в основную сеть из инфраструктуры сторонней организации, используя стандартную учётную запись.

Получив права root, они не стали шуметь от имени суперпользователя (такие действия быстро привлекают SOC).

Вместо этого злоумышленники превратили Linux PAM в дымовую завесу. Через политику pam_rootok и команду su они без паролей переключались на обычные аккаунты, а затем создавали в них задания cron.


В итоге майнер закреплялся сразу в нескольких неприметных профилях. Удалить следы компрометации root было недостаточно: ботнет мог восстановиться из одной из таких теневых учётных записей.

Чтобы усложнить расследование, операторы останавливали rsyslog и auditd, а затем удаляли журналы аутентификации. После запуска основной имплант создавал mutex-файл во временном каталоге, стирал собственный исполняемый файл и продолжал работать исключительно в памяти.

Дальше начинался разгон: XMRig изучал топологию процессора, настраивал рабочие потоки, использовал Huge Pages и регистры MSR. Отдельный скрипт устранял конкурирующие майнеры, поскольку криптовалютная добыча чужими руками не терпит соседей.

Конфигурацию защищало многоуровневое XOR-обфусцирование. Расшифрованные учётные данные связали образец с семейством V25. Трафик Stratum маскировался под работу Java-агента, а процесс мог притворяться, например, ssh.

Защитникам советуют искать угрозу не только на диске, но и в памяти, отслеживать переключения root-to-user, остановку журналирования и подозрительные задания cron. В этой атаке команда удаления файла оказалась не финалом, а способом стать почти невидимым.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru