


Финансам и ретейлу от имени ФСБ РФ раздают бэкдор под видом КриптоПро CSP

Финансам и ретейлу от имени ФСБ РФ раздают бэкдор под видом КриптоПро CSP

Финансам и ретейлу от имени ФСБ РФ раздают бэкдор под видом КриптоПро CSP

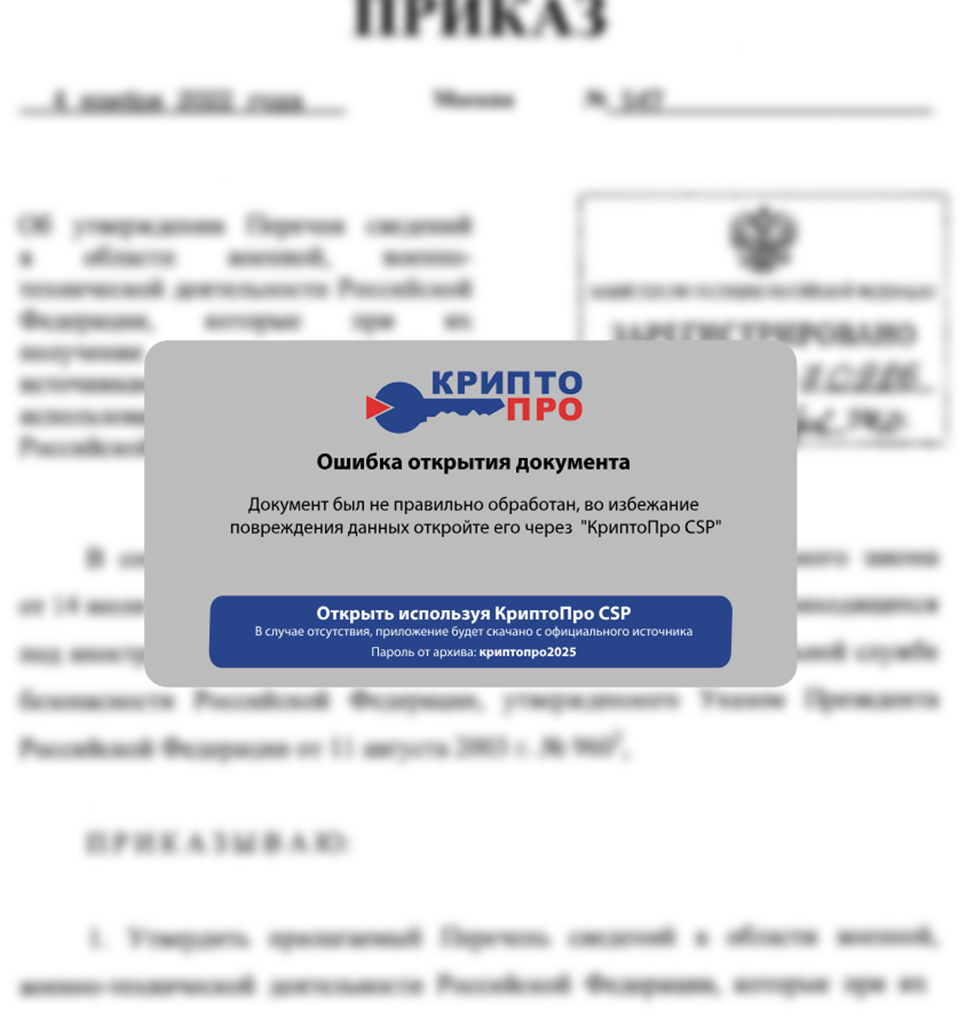
В F6 фиксируют вредоносные рассылки на адреса российских ретейлеров, микрофинансовых учреждений, коллекторских агентств, страховых компаний. При открытии аттача предлагается загрузить СКЗИ КриптоПро, а на самом деле — Windows-бэкдор.

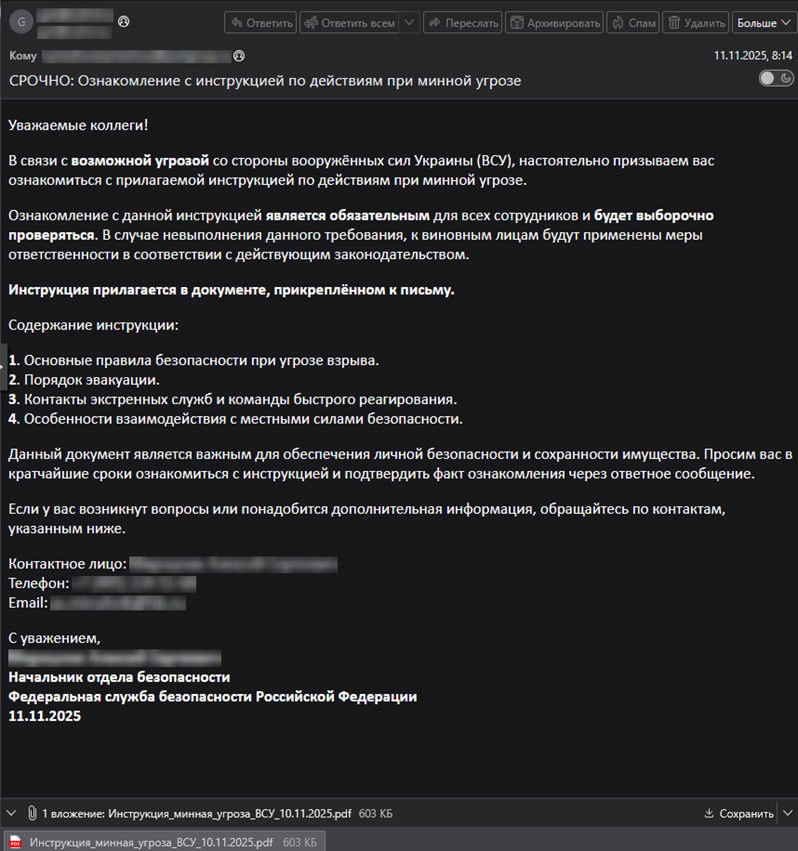
Поддельные имейл-сообщения написаны от имени ФСБ России. Получателя просят ознакомиться с рекомендациями на случай теракта либо в течение суток представить отчет о тренинге по противодействию информационным атакам.

Инициатором адресных рассылок, по данным экспертов, является кибергруппа, которую они называют CapFIX. Адреса отправителя фейковые — некое российское турагентство либо ИТ-компания.


Для открытия и корректного отображения вложенного PDF предлагается скачать КриптоПро CSP. Ссылка под вставленной кнопкой привязана к сайту, зарегистрированному полтора месяца назад (sed documents[.]com).

Отдаваемый RAR-архив, якобы с инсталлятором СКЗИ КриптоПро, устанавливает в систему x64-версию CapDoor.


Этот Windows-бэкдор специалисты F6 не так давно обнаружили при разборе одной из атак ClickFix. Вредонос умеет выполнять следующие команды:

  • запуск PowerShell для получения доступа к cmd.exe;
  • загрузка и запуск указанных оператором файлов EXE;
  • загрузка и запуск файлов DLL;
  • загрузка и запуск DLL COM‑объектов.
Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru