



В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

В чатах Microsoft Teams раздают вредоносный загрузчик DarkGate

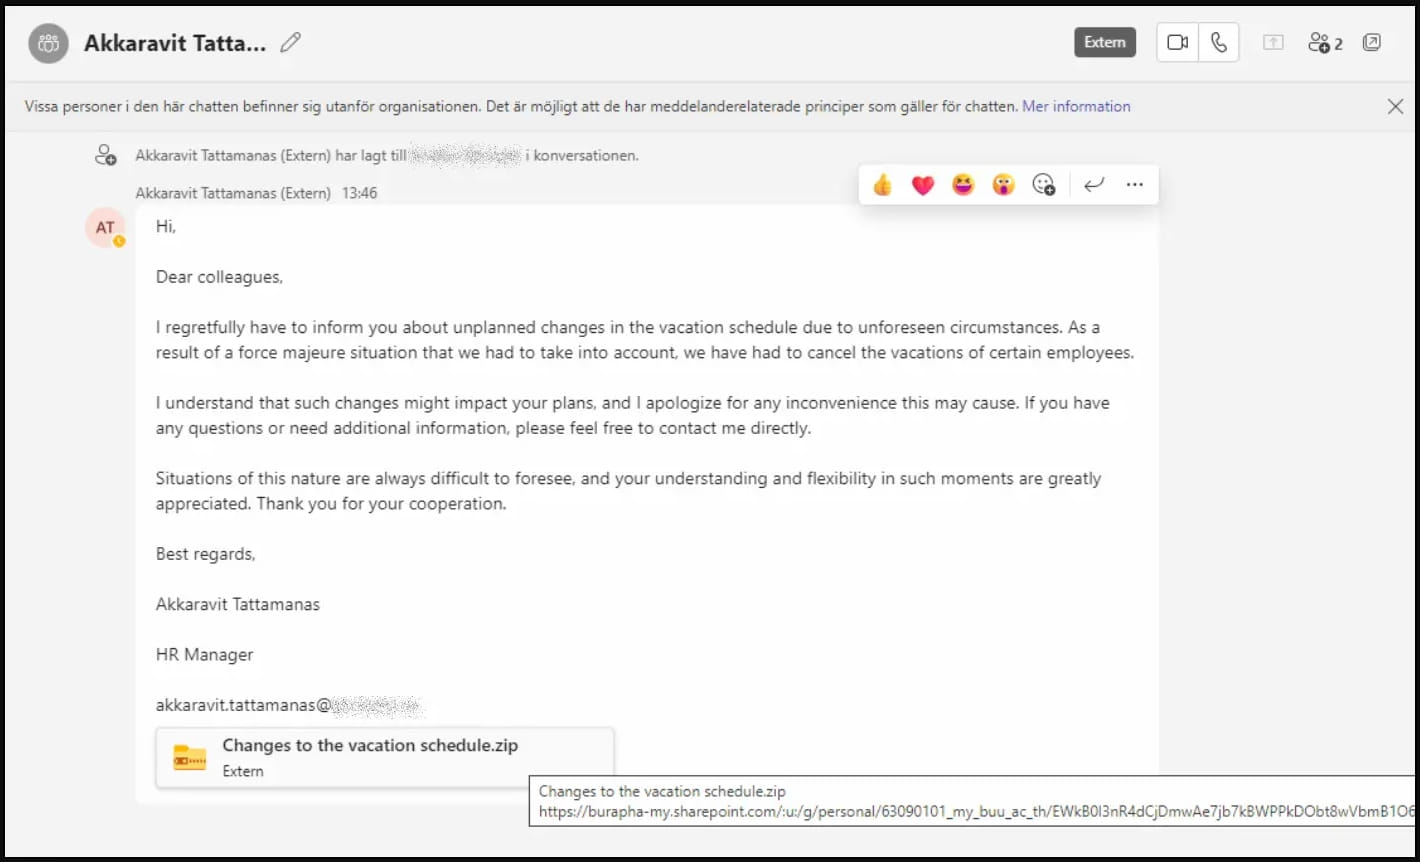
Поддельные чат-сообщения HR рассылаются с двух внешних скомпрометированных аккаунтов Office 365. При переходе по ссылке на компьютер с удаленного хоста SharePoint загружается зловред DarkGate Loader.

По данным Truesec, взломщики получили доступ к аккаунтам-отправителям с помощью вредоносной программы, а затем выставили учётные данные на продажу в даркнете. Киберкомпания в Microsoft Teams с их участием была выявлена в конце августа.

Фейки, распространяемые от имени HR-отдела, призывают ознакомиться с изменениями в графике отпусков, заглянув в привязанный ссылкой архивный файл. (Похожий шаблон использовался пару месяцев назад для фишинга.)


Анализ показал, что вредоносное ZIP-вложение содержит LNK-файл, замаскированный под документ PDF. Цепочку заражения запускает VBScript, для сокрытия процесса загрузки используется инструмент командной строки Windows cURL.

Вредоносный код спрятан в середине файла сценария и начинается с магических байтов, которые, по словам аналитиков, ассоциируются со скриптом AutoIT. При исполнении сценария вначале проводится проверка целевой системы на наличие антивируса Sophos; при отрицательном результате происходит деобфускация дополнительного кода и запуск шелл-кода. Последний, используя конструктор stack (чтобы затруднить анализ), создает экзешник DarkGate и загружает его в память.

Модульный загрузчик DarkGate, также известный как MehCrypter, активен в интернете с 2017 года. Вредонос умеет загружать криптомайнеры и более опасный пейлоад, прятать его от антивирусов нескольких производителей, а также обеспечивать удаленный доступ hVNC и обратный шелл.

Активность DarkGate пока невысока: его использует лишь одна кибергруппа, да и то точечно. Однако в минувшем августе зловреда начали рекламировать на подпольных форумах как MaaS (Malware-as-a-Service, зловред как услуга), и ожидается, что присутствие загрузчика в Сети повысится.

Для распространения DarkGate могут использоваться торренты, вредоносная реклама, имейл-рассылки наподобие Emotet. Текущая кампания в Microsoft Teams — нововведение. Сервис не позволяет сторонним пользователям отправлять сообщения в чаты компаний-подписчиков. Правда, эти ограничения, как недавно выяснилось, можно обойти.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru