


Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

Самая мощная DDoS-атака в истории: Cloudflare отбила удар в 7,3 Тбит/с

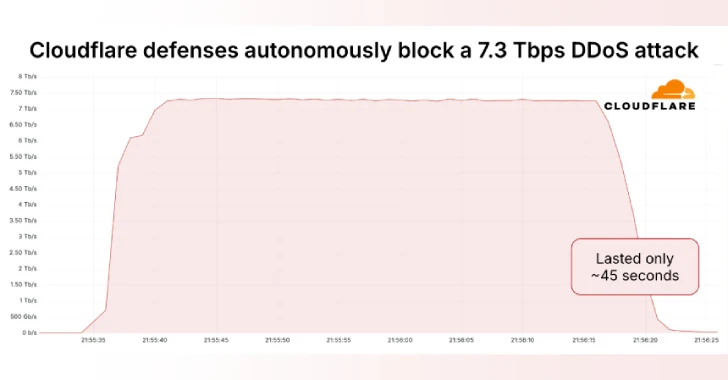
Cloudflare снова в деле — на этот раз компания отразила крупнейшую в истории DDoS-атаку с пиковой мощностью 7,3 Тбит/с. Атака была замечена в середине мая 2025 года и была направлена на неназванного хостинг-провайдера.

«Хостинг-провайдеры и критическая интернет-инфраструктура становятся всё более частыми целями DDoS-атак», — объясняет Омер Йоахимик из Cloudflare.

По его словам, всего за 45 секунд злоумышленники вылили 37,4 ТБ трафика. Что интересно, это уже третья крупная атака за полгода: в январе Cloudflare остановила атаку на 5,6 Тбит/с, в апреле — на 6,5 Тбит/с.


Как атаковали?

  • Злоумышленники одновременно били по сотням портов одного IP-адреса — в среднем 21 925 портов в секунду, на пике — 34 517.
  • Атака была многовекторной: в ход пошли UDP-флуд, отражённые атаки через QOTD, echo, NTP, Mirai-подобные методы, Portmap-флуд и RIPv1-усиление.
  • Почти весь трафик — UDP (99,996%).

В атаке участвовали более 122 000 IP-адресов из 161 страны. Лидеры по объёму вредоносного трафика:

  • Бразилия (10,5%)
  • Вьетнам (9,8%)
  • Китай (Unicom и Telecom)
  • Тайвань, Индонезия, Украина, США и Саудовская Аравия
Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru