


Cloudflare сообщила о новой рекордной DDoS-атаке — 5,6 Тбит/с.

Cloudflare сообщила о новой рекордной DDoS-атаке — 5,6 Тбит/с.

Cloudflare сообщила о новой рекордной DDoS-атаке — 5,6 Тбит/с.

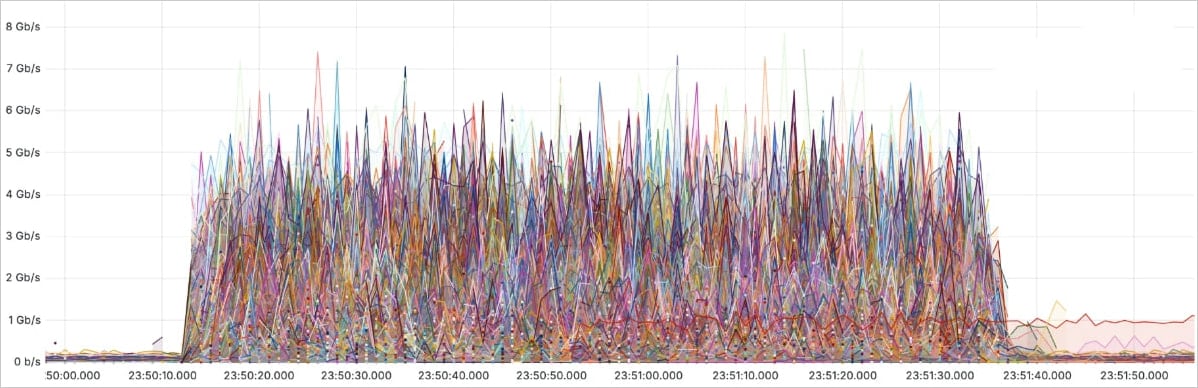
Cloudflare зафиксировала и отбила новую рекордную DDoS-атаку, которая в пике достигла 5,6 Тбит/с. Такую мощность смог выдать основанный на Mirai ботнет, объединивший 13 тысяч взломанных устройств.

Согласно описанию, DDoS по протоколу UPD запустили 29 октября, а целью стал один из интернет-провайдеров в Восточной Азии.

Интересно, что в этот раз киберпреступники побили свой предыдущий рекорд — 3,8 Тбит/с. По словам Cloudflare, атака продолжалась 80 секунд, но при этом не привела к сбою в работе целевого ресурса.


Исследователи также отметили, что современные DDoS-атаки становятся настолько непродолжительными, что человеку просто нет смысла реагировать на них, изучать трафик и вручную отбивать.

В качестве примера: около 72% HTTP-атак и 91% DDoS на сетевом уровне не достигают по времени и десяти минут. Лишь 22 и 2% соответственно продолжались более часа.


«Непродолжительные DDoS-атаки в очередной раз подчёркивают потребность в постоянно работающем автоматизированном защитном сервисе», — пишет Cloudflare.

В прошлом году мы приводили хронику эскалации этой киберугрозы. Рассмотрели наиболее значимые DDoS-атаки в хронологическом порядке, уделяя внимание деталям, последствиям и извлечённым урокам.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru