
Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Седьмого марта эксперты зафиксировали новую волну аттач-спама, нацеленного на распространение Emotet. Объемы вредоносных рассылок пока невелики, загрузки дополнительных зловредов не обнаружено.

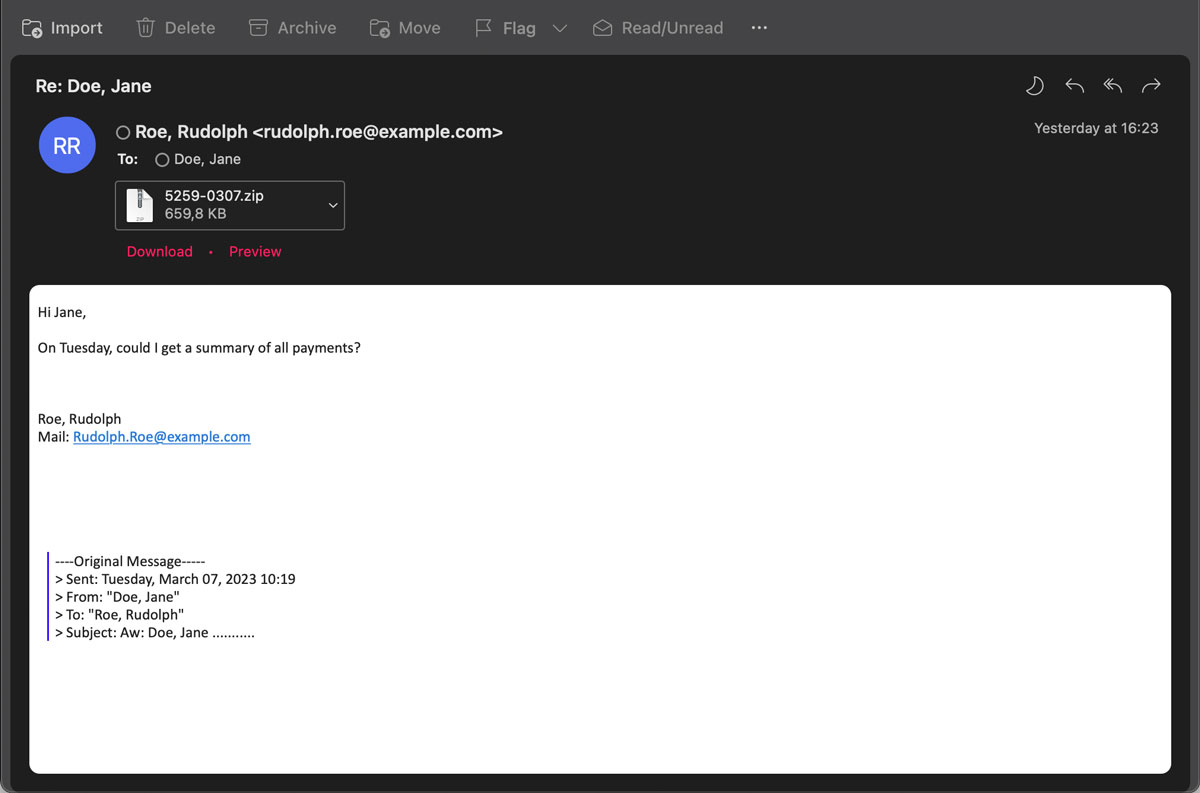
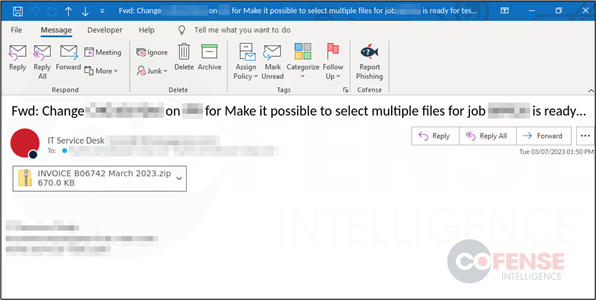
Спам-рассылка, выявленная Hornet Security, как и в ноябре, использует форму ответа на деловое письмо, ранее украденное Emotet у жертвы заражения. Вредоносное вложение, подвергнутое анализу в Cofense, было замаскировано под инвойс.


Прикрепленный архив содержит документ Microsoft Word весом более 500 Мбайт. Чтобы увеличить размер файла, злоумышленники заполняют его неиспользуемыми данными в надежде, что антивирусный сканер его проигнорирует или проверит только первые байты.

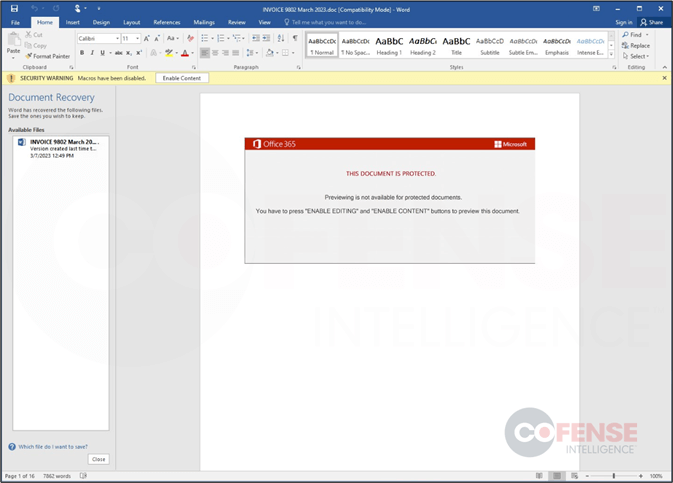
При открытии документа получателю предлагается включить режим редактирования и активный контент для просмотра в режиме Preview. Если пользователь последует подсказке, активируется макрос, загружающий Emotet с внешнего сайта.


Загруженная DLL-библиотека сохраняется под произвольным именем в папке %LocalAppData% и запускается на исполнение с помощью regsvr32.exe. Для обхода антивирусов троянский файл тоже увеличен в размерах до 500+ Мбайт. По состоянию на утро 9 марта его детектирует 21 антивирус из 62 в коллекции VirusTotal.

При запуске Emotet работает в фоновом режиме в ожидании команд с C2-сервера. Загрузки дополнительного пейлоада пока не зафиксировано, вредонос просто собирает контакты и письма для дальнейших спам-рассылок.

Эксперты надеются, что успех текущей Emotet-кампании будет небольшим: прошлым летом Microsoft ввела дефолтную блокировку макросов в документах Office, загруженных из интернета. Это ограничение распространяется также на сохраненные вложения в письма, и злоумышленники, использующие имейл, начали переходить на другие форматы. Последнее время они активно осваивают OneNote.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru