



Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Файлы в формате Microsoft OneNote завоёвывают популярность у киберпреступников. Те с их помощью распространяют вредоносные программы и проникают в корпоративные сети. Эксперты рассказали о методах защиты от этого вида киберугрозы.

В января ряд исследователей уже предупреждал пользователей о вложениях в формате OneNote, которые всё чаще используются при рассылке фишинговых писем. В ходе таких кампаний атакующие пытаются установить вредонос, открывающий доступ к устройству.

Причина, по которой злоумышленники перешли на Microsoft OneNote, тоже достаточно интересна: после того как Microsoft устранила вектор доставки зловредов через макросы в Office, преступники сначала приспособились к использованию ISO- и VHD-вложений, а потом перешли на OneNote.

В новом способе есть свои преимущества для атакующих. Например, даже если потенциальная жертва не пользуется OneNote, при открытии соответствующего файла запустится именно этот софт, поскольку он входит в пакет Microsoft Office.

Тем не менее у специалистов есть несколько советов, которые помогут защитить личный компьютер или корпоративную сеть от фишинга с помощью Microsoft OneNote. Первое, что можно сделать — заблокировать файлы с расширением .one в настройках почтового сервера или шлюза безопасности.

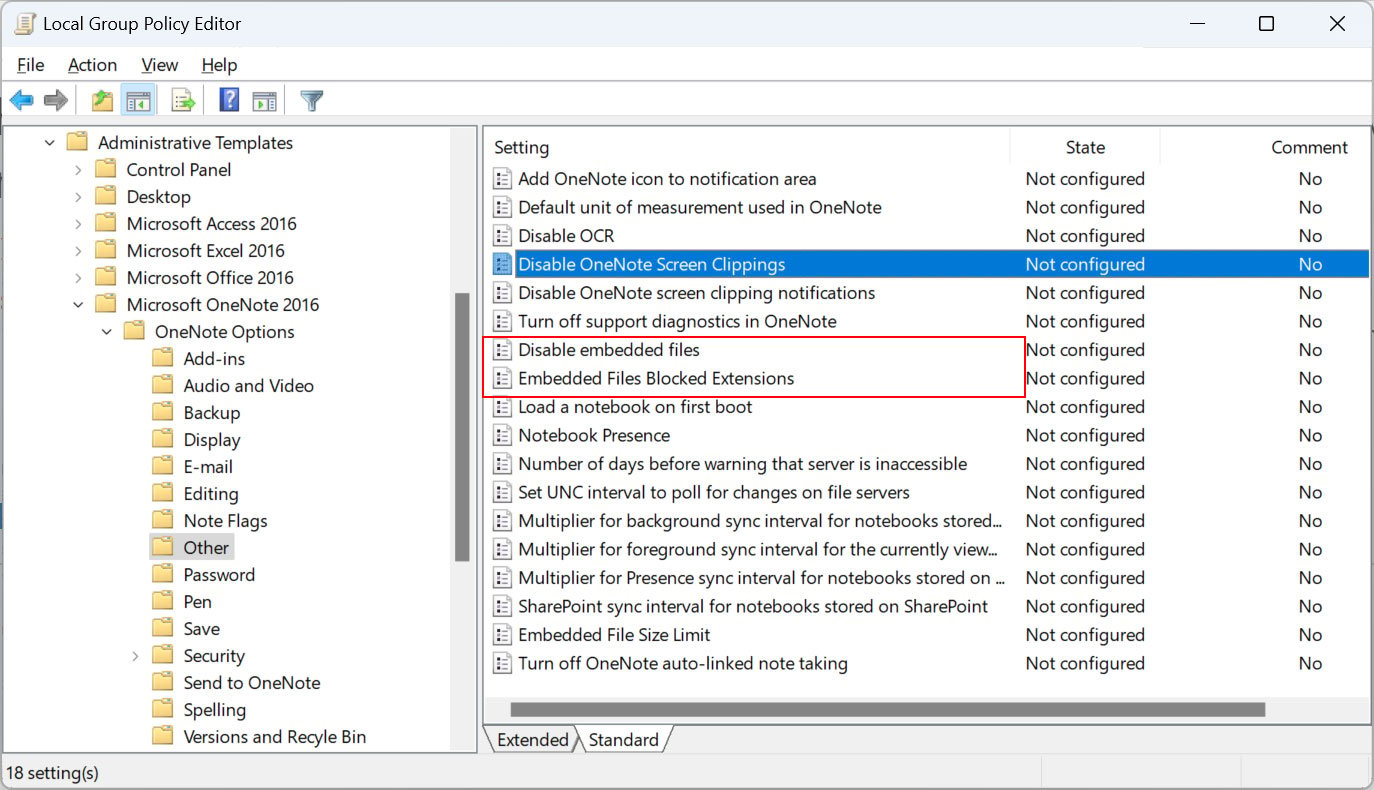
Если первый способ не годится, можно настроить групповые политики Microsoft Office на ограничение запуска встроенных вложений в Microsoft OneNote. Для этого нужно установить шаблоны групповых политик Microsoft 365 / Microsoft Office, а после этого настроить соответствующие значения опций «Disable embedded files» и «Embedded Files Blocked Extensions».


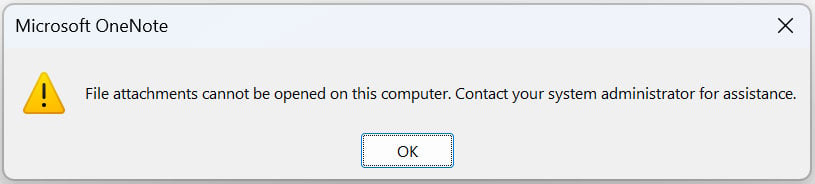
«Disable embedded files» (Отключить встроенные файлы) — наиболее ограничительная настройка, она запрещает запускаться всем встроенным OneNote-файлам. Если у вас нет потребности использовать эту функциональность, рекомендуется ограничить запуск.


«Embedded Files Blocked Extensions» (Заблокированные расширения встроенных файлов) — менее жёсткая групповая политика, но при этом она защищает не так хорошо, как первая. Фактически с помощью этой настройки вы можете сформировать список расширений встроенных файлов, открытие которых будет блокироваться в документах Microsoft OneNote.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru