



Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Будьте бдительны: киберпреступники теперь используют вложения в формате OneNote при рассылке фишинговых писем. Задача злоумышленников в рамках этой кампании — установить вредоносную программу, открывающую доступ к устройству.

Опасными вложениями в виде документов Word и Excel уже давно никого не удивишь. Пользователи стали подозрительнее относиться к таким «аттачам». В подобных рассылках макросы помогали атакующим загружать и устанавливать трояны.

В начале прошлого года Microsoft пообещала уничтожить вектор доставки вредоносов через макросы в Office, однако уже в декабре 2022-го киберпреступники начали обходить новые меры безопасности через XLL-формат.

На этом фишеры также не остановились, приспособившись к использованию ISO- и VHD-вложений, а также защищённых паролем архивов в формате ZIP. Как известно, такие контейнеры помогают обходить антивирусы и защитный механизм Windows — MotW.

Но и здесь разработчики постарались максимально затруднить атаки: в 7-Zip и Windows недавно появились предупреждения о возможной опасности при запуске файлов ISO или ZIP. Именно поэтому злоумышленники переключились на вложения в виде Microsoft OneNote.

OneNote удобно для фишеров тем, что это приложение по умолчанию входит в пакет Microsoft Office / 365. Даже если владелец устройства на пользуется этим софтом, при открытии соответствующего файла запустится Microsoft OneNote.

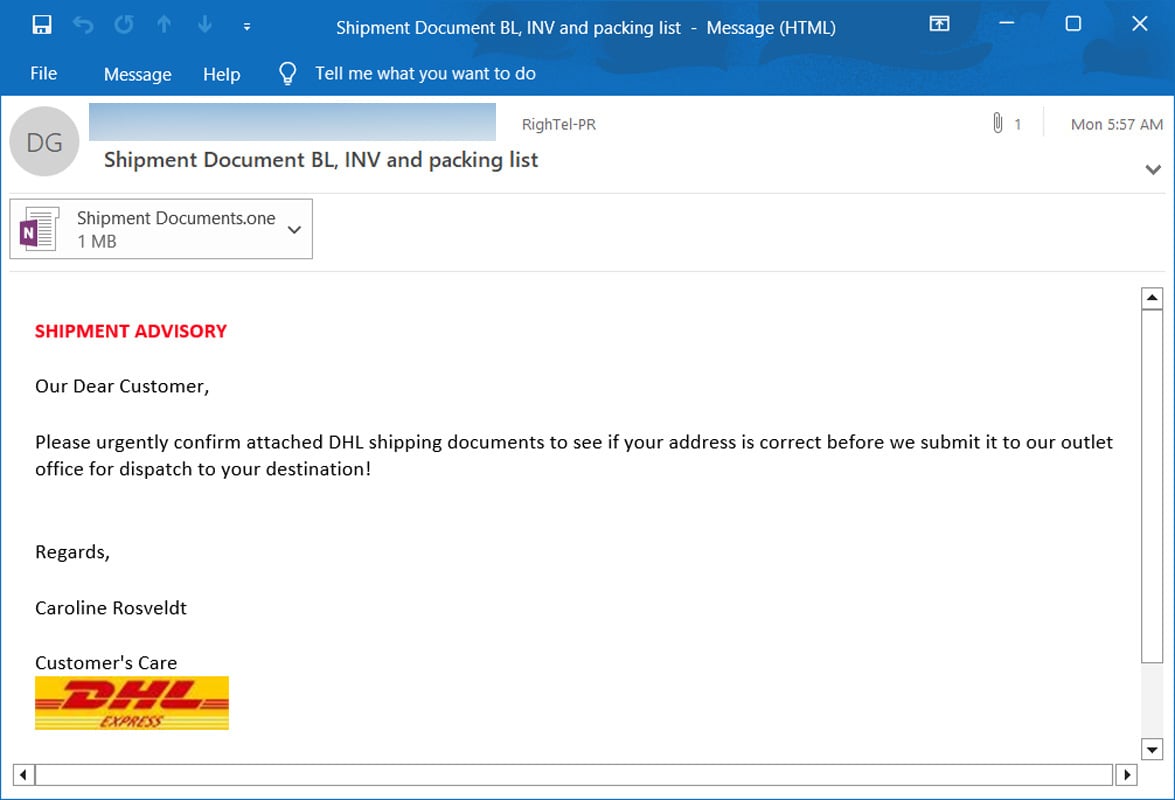
Ряд исследователей в области кибербезопасности уже предупреждал о рассылках вложений в формате OneNote. Обнаруженные BleepingComputer образцы писем были замаскированы под уведомления от международной компании DHL, занимающейся доставкой грузов и документов.


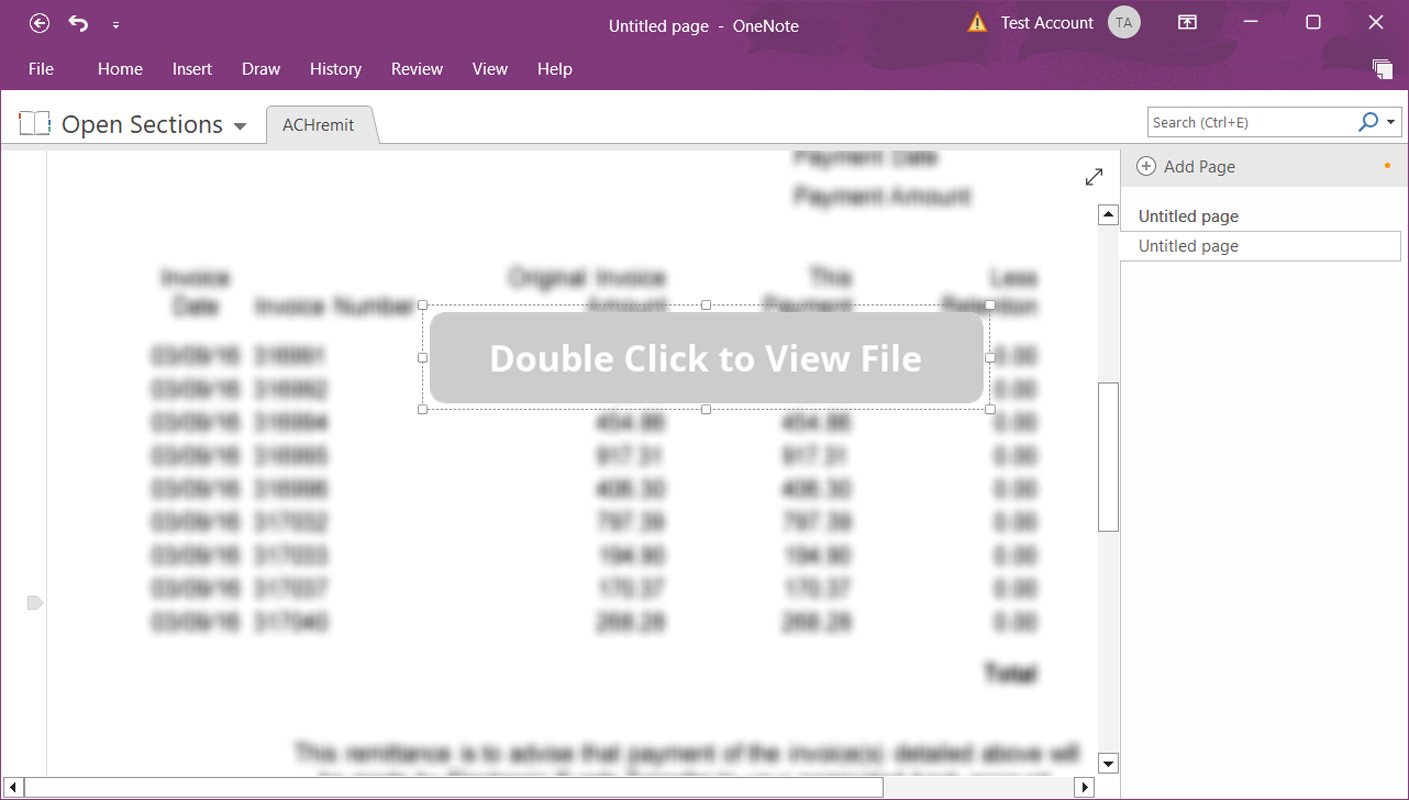
OneNote не поддерживает макросы, как Word и Excel, однако позволяет поместить вредоносный аттач в NoteBook. При запуске файла стартовать будет и вредоносная составляющая. Поэтому злоумышленники помещают VBS-вложения, автоматически запускающие скрипт, а также скачивающие и устанавливающие вредоносную программу на компьютер жертвы.


К счастью, при запуске OneNote софт должен предупреждать пользователя о возможных рисках, однако практика показывает, что юзеры в большинстве случаев просто жмут OK.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru