


Стилер MacSync научился обходить защиту macOS через «легитимный» софт

Стилер MacSync научился обходить защиту macOS через «легитимный» софт

Стилер MacSync научился обходить защиту macOS через «легитимный» софт

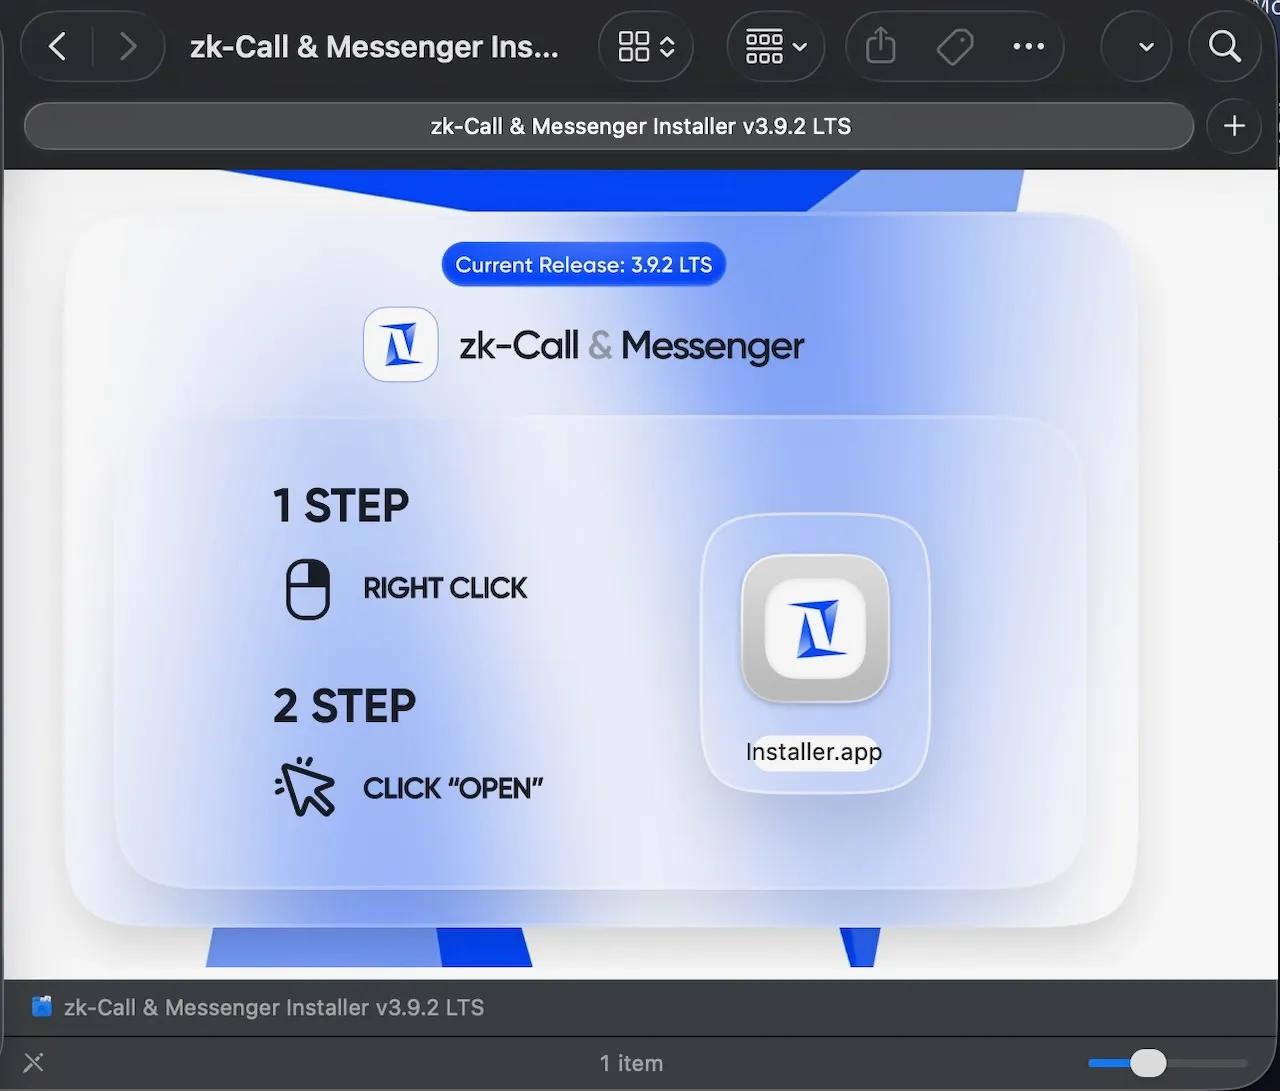
Эксперты по кибербезопасности зафиксировали новую схему распространения macOS-зловредов, которая позволяет обходить встроенные защитные механизмы Apple. На этот раз злоумышленники маскируют вредоносную программу под официально подписанное приложение, убеждая систему, что перед ней легитимный софт.

О находке рассказали исследователи из компании Jamf. По их данным, атака связана с новой версией MacSync Stealer — активно развивающегося семейства зловредов для macOS.

В отличие от классических сценариев, в которых macOS сразу предупреждает пользователя о небезопасном приложении, здесь используется более хитрый подход:

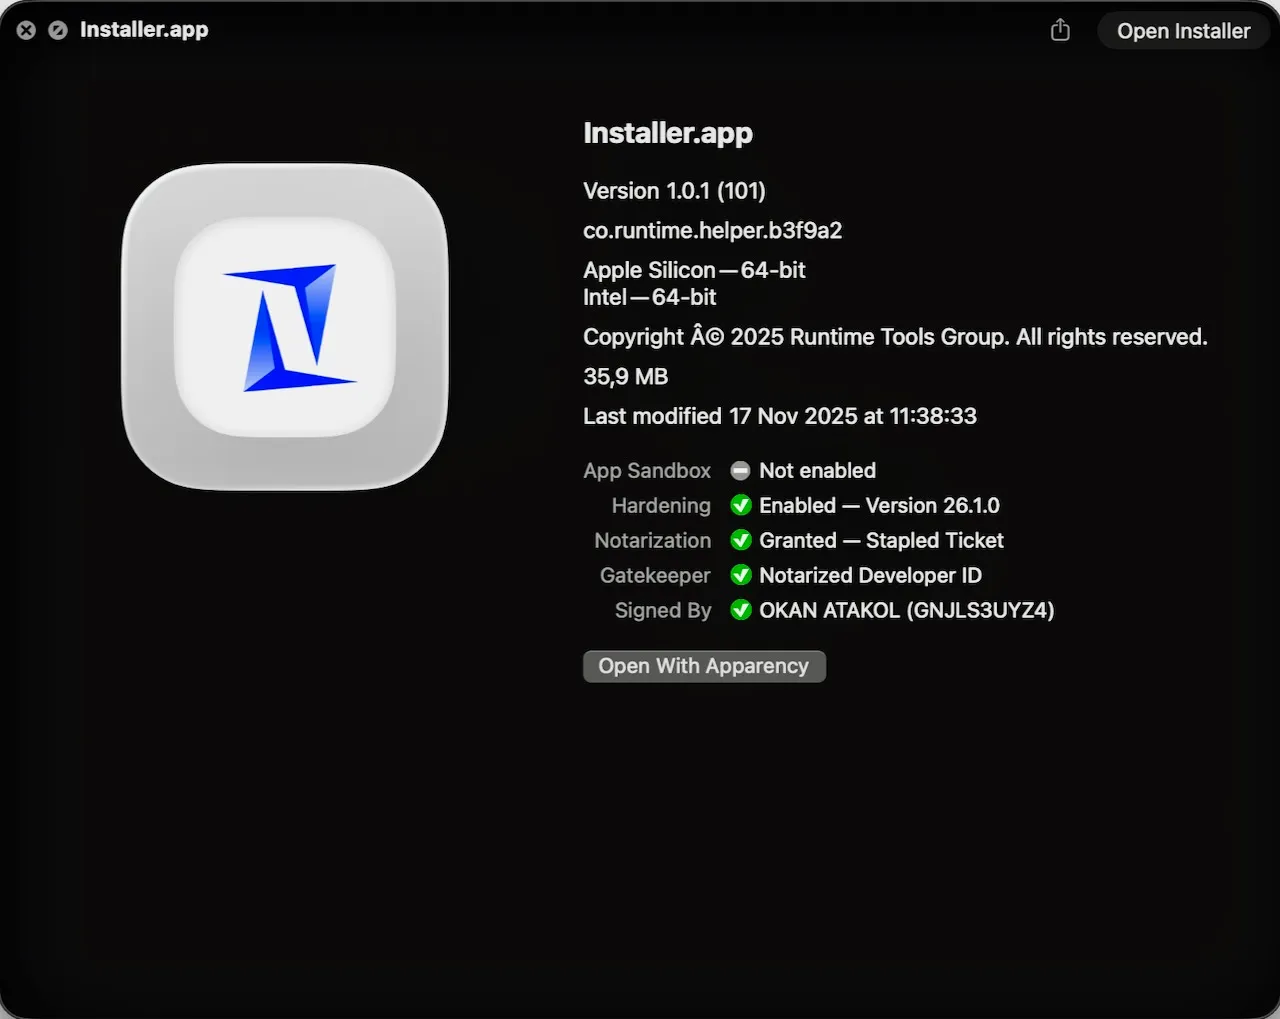
  • пользователю предлагается установить Swift-приложение, которое
    • подписано разработчиком;
    • прошло одобрение Apple;
    • не содержит вредоносного кода внутри;
  • после запуска приложение загружает закодированный скрипт с удалённого сервера;
  • именно этот скрипт устанавливает MacSync Stealer.

Jamf отмечает, что Mach-O бинарник был универсальным, корректно подписанным и не находился в списке отозванных сертификатов Apple на момент анализа. Зловред же в основном работает в памяти, практически не оставляя следов на диске, что дополнительно усложняет обнаружение.


По словам специалистов Jamf, такая техника становится всё более популярной среди атакующих. Злоумышленники всё чаще прячут вредоносную нагрузку в подписанных исполняемых файлах, чтобы они выглядели как обычные приложения и не вызывали подозрений на раннем этапе.

Фактически это попытка использовать саму модель доверия macOS против пользователей. Компания сообщила, что передала Apple информацию о разработчике, и сертификат уже был отозван.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru