


Стилер MacSync научился обходить защиту macOS через «легитимный» софт

Стилер MacSync научился обходить защиту macOS через «легитимный» софт

Стилер MacSync научился обходить защиту macOS через «легитимный» софт

Эксперты по кибербезопасности зафиксировали новую схему распространения macOS-зловредов, которая позволяет обходить встроенные защитные механизмы Apple. На этот раз злоумышленники маскируют вредоносную программу под официально подписанное приложение, убеждая систему, что перед ней легитимный софт.

О находке рассказали исследователи из компании Jamf. По их данным, атака связана с новой версией MacSync Stealer — активно развивающегося семейства зловредов для macOS.

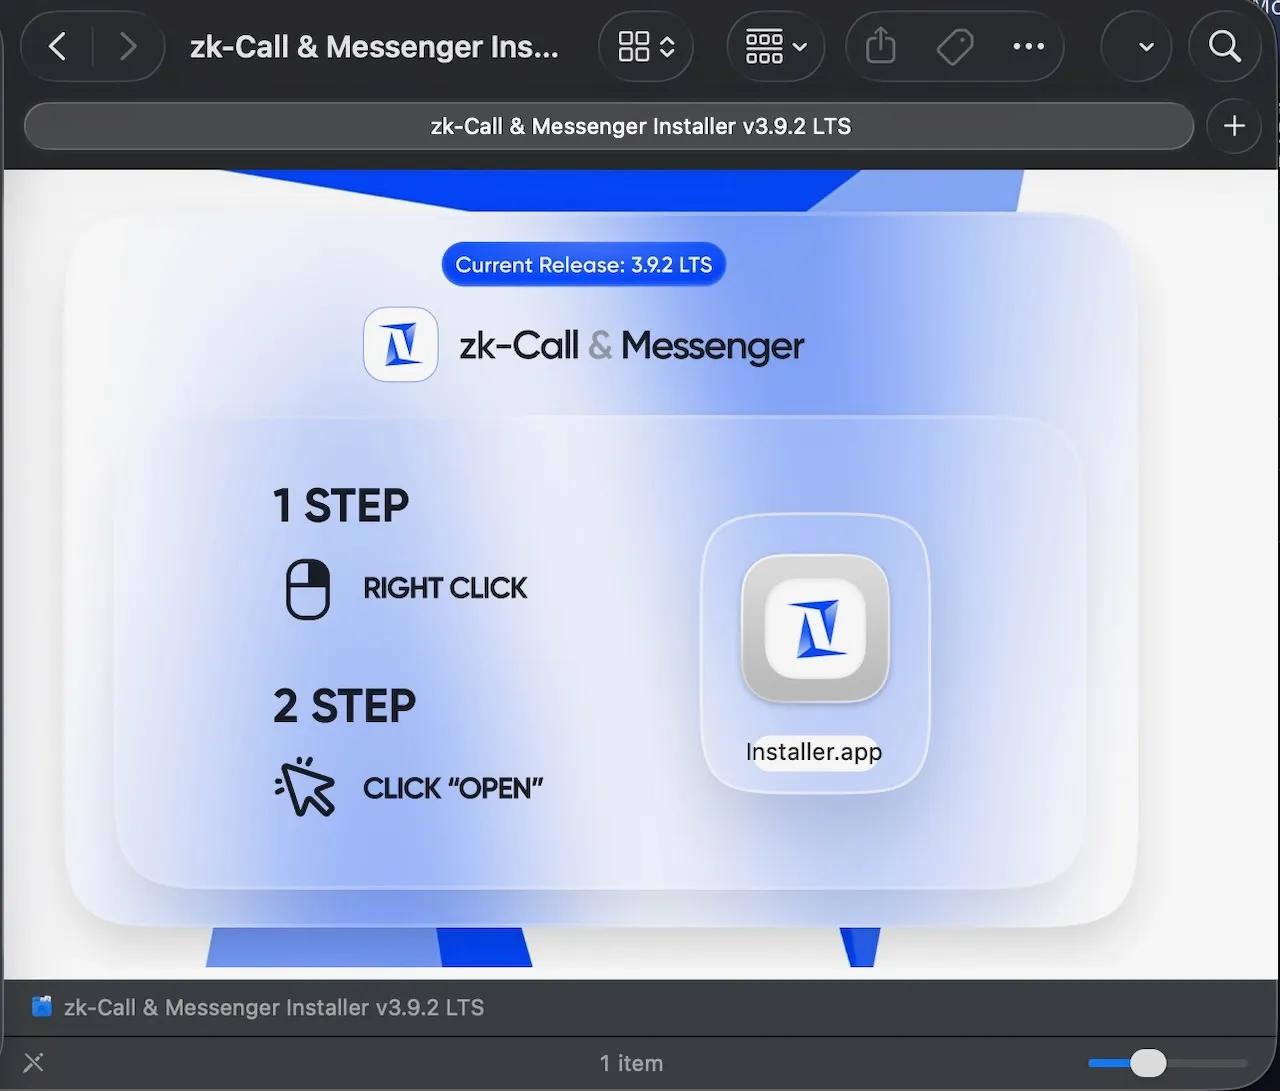
В отличие от классических сценариев, в которых macOS сразу предупреждает пользователя о небезопасном приложении, здесь используется более хитрый подход:

  • пользователю предлагается установить Swift-приложение, которое
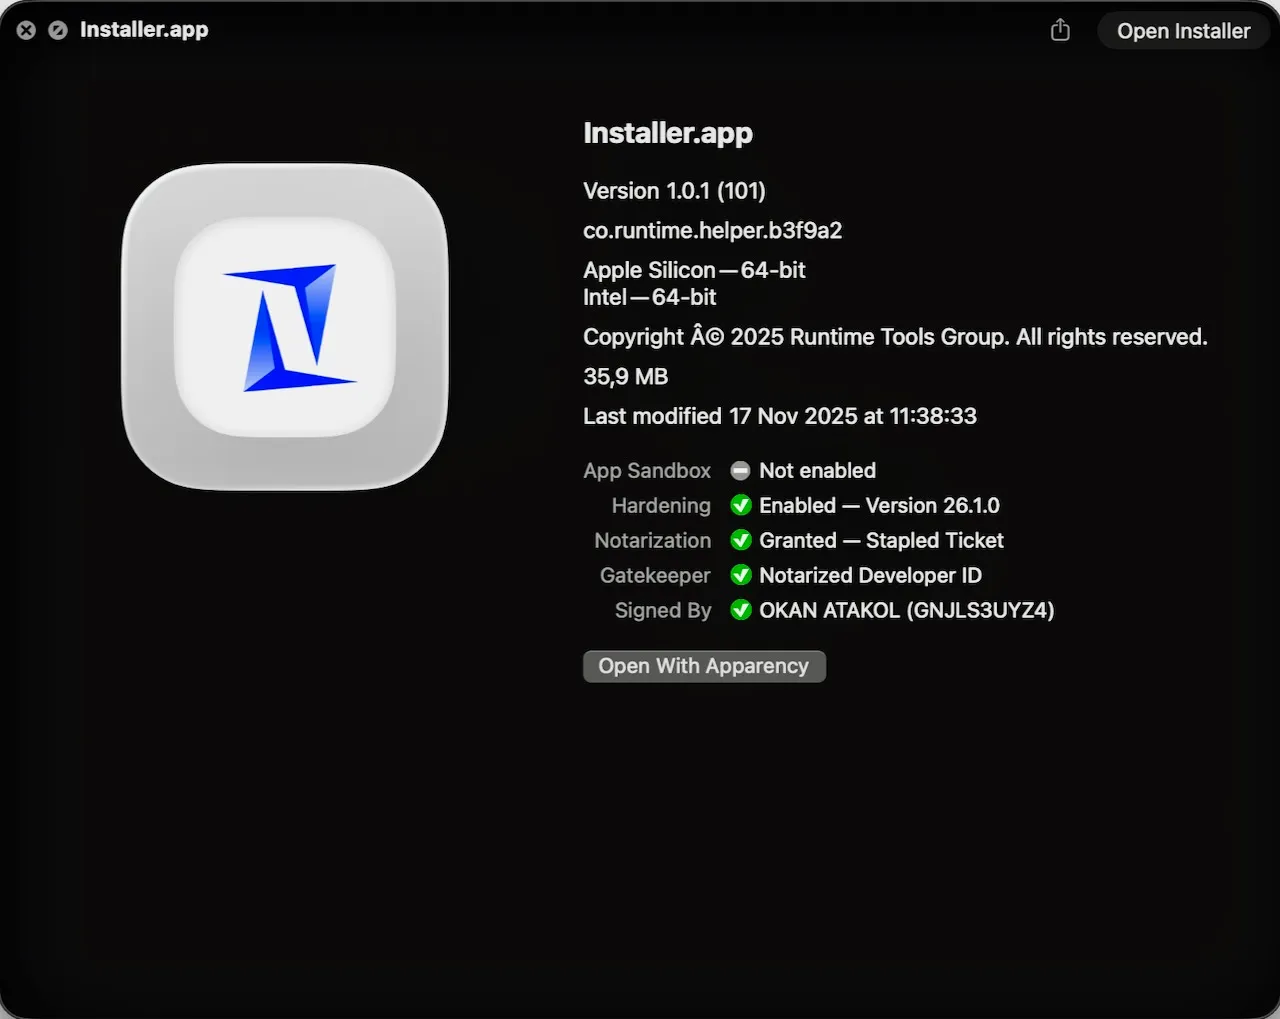
    • подписано разработчиком;
    • прошло одобрение Apple;
    • не содержит вредоносного кода внутри;
  • после запуска приложение загружает закодированный скрипт с удалённого сервера;
  • именно этот скрипт устанавливает MacSync Stealer.

Jamf отмечает, что Mach-O бинарник был универсальным, корректно подписанным и не находился в списке отозванных сертификатов Apple на момент анализа. Зловред же в основном работает в памяти, практически не оставляя следов на диске, что дополнительно усложняет обнаружение.


По словам специалистов Jamf, такая техника становится всё более популярной среди атакующих. Злоумышленники всё чаще прячут вредоносную нагрузку в подписанных исполняемых файлах, чтобы они выглядели как обычные приложения и не вызывали подозрений на раннем этапе.

Фактически это попытка использовать саму модель доверия macOS против пользователей. Компания сообщила, что передала Apple информацию о разработчике, и сертификат уже был отозван.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru