


Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

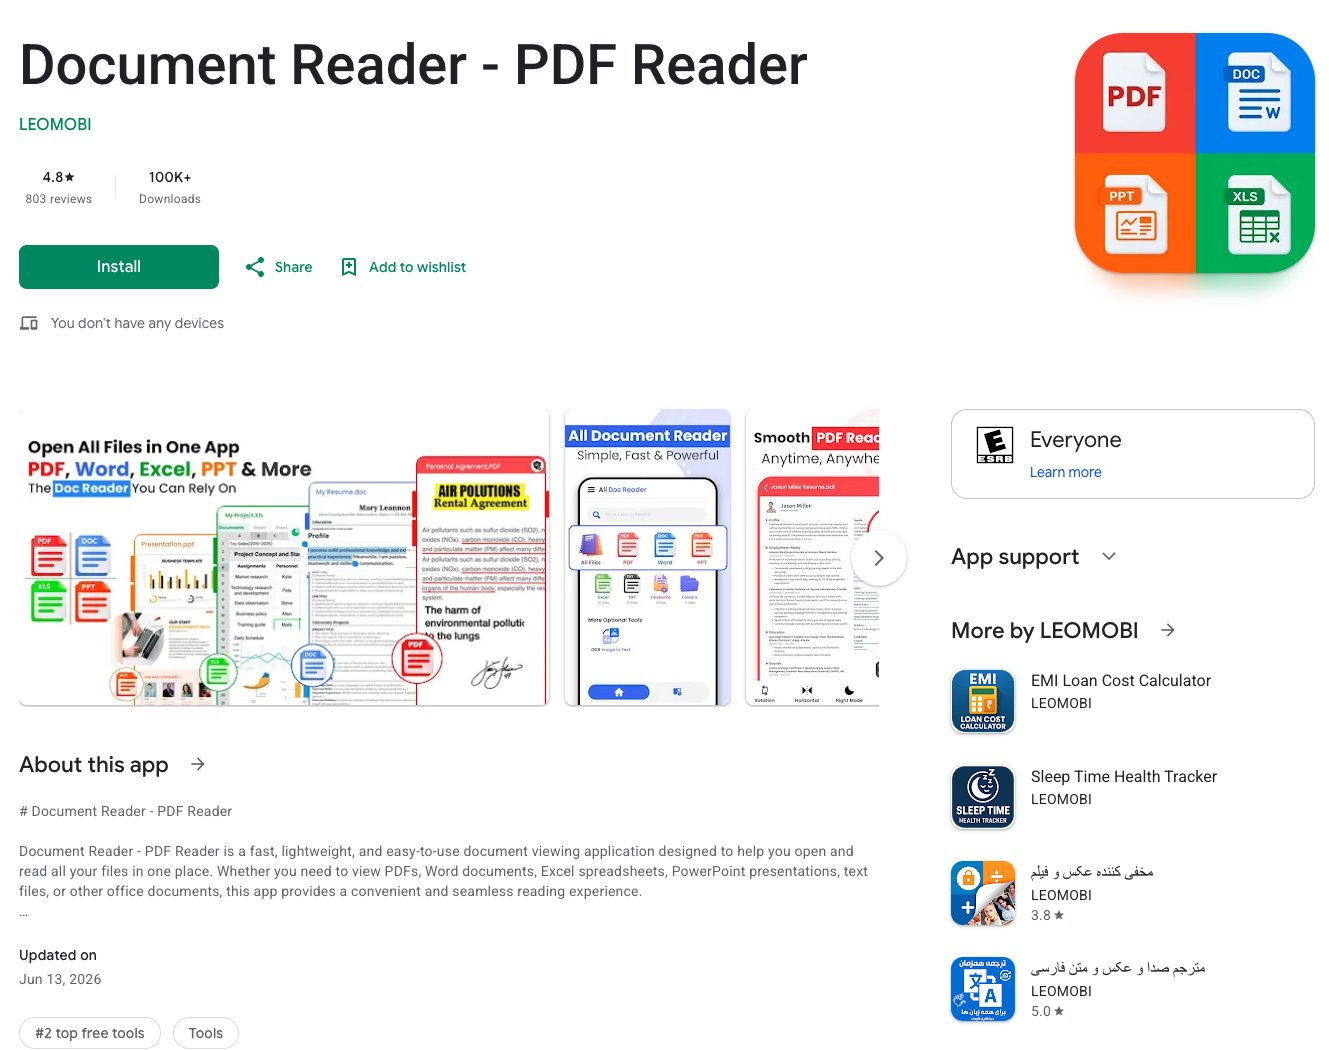
Официальный магазин Google Play снова стал площадкой для распространения банковского трояна Anatsa для Android-устройств. На этот раз злоумышленники замаскировали вредоносную программу под обычный инструмент для чтения документов и работы с файлами.

По данным исследователей ThreatLabz, приложение успело набрать более 100 тысяч загрузок, прежде чем начало распространять вредоносную составляющую.

Изначально программа выглядела полностью безобидной: обычный просмотрщик документов с базовыми функциями. Такой софт редко вызывает подозрения как у пользователей, так и у модераторов магазина приложений.

После того как приложение набрало аудиторию и положительные отзывы, разработчики выпустили обновление. Именно оно загружало на устройство троян Anatsa с удалённого сервера и запускало его установку.


После заражения смартфона вредоносная программа начинала охоту за банковскими приложениями. Anatsa способен перехватывать учётные данные, отслеживать нажатия клавиш, подменять интерфейсы банковских программ и выполнять мошеннические операции.

Для маскировки активности троян использует фальшивые окна. Пользователь открывает приложение банка и видит сообщение о технических работах, пока вредоносный код в фоновом режиме занимается кражей данных.

Особую опасность ситуации придает тот факт, что приложение распространялось через официальный магазин Google Play. Многие пользователи до сих пор считают наличие программы в каталоге Google гарантией безопасности.

На момент обнаружения вредоносной активности приложение распространялось под пакетом com.westhorizont.appsforge.filehorizon_explorereaddocuments.

Эксперты рекомендуют проверить недавно установленные файловые менеджеры и просмотрщики документов, а также обращать внимание на подозрительные обновления и необычные запросы разрешений.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru