


Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

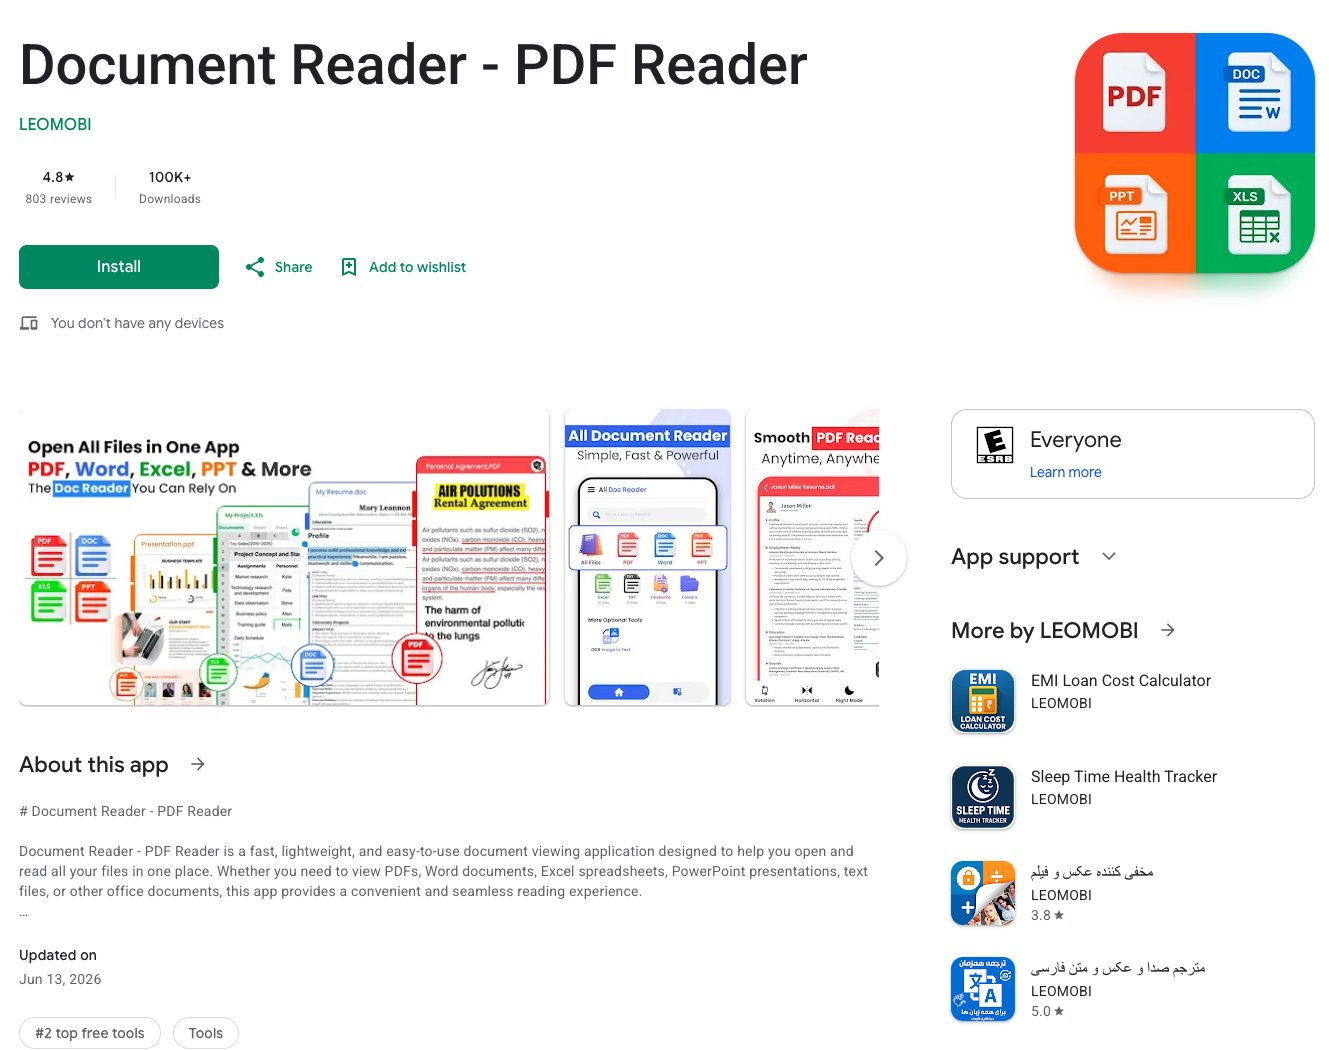
Официальный магазин Google Play снова стал площадкой для распространения банковского трояна Anatsa для Android-устройств. На этот раз злоумышленники замаскировали вредоносную программу под обычный инструмент для чтения документов и работы с файлами.

По данным исследователей ThreatLabz, приложение успело набрать более 100 тысяч загрузок, прежде чем начало распространять вредоносную составляющую.

Изначально программа выглядела полностью безобидной: обычный просмотрщик документов с базовыми функциями. Такой софт редко вызывает подозрения как у пользователей, так и у модераторов магазина приложений.

После того как приложение набрало аудиторию и положительные отзывы, разработчики выпустили обновление. Именно оно загружало на устройство троян Anatsa с удалённого сервера и запускало его установку.


После заражения смартфона вредоносная программа начинала охоту за банковскими приложениями. Anatsa способен перехватывать учётные данные, отслеживать нажатия клавиш, подменять интерфейсы банковских программ и выполнять мошеннические операции.

Для маскировки активности троян использует фальшивые окна. Пользователь открывает приложение банка и видит сообщение о технических работах, пока вредоносный код в фоновом режиме занимается кражей данных.

Особую опасность ситуации придает тот факт, что приложение распространялось через официальный магазин Google Play. Многие пользователи до сих пор считают наличие программы в каталоге Google гарантией безопасности.

На момент обнаружения вредоносной активности приложение распространялось под пакетом com.westhorizont.appsforge.filehorizon_explorereaddocuments.

Эксперты рекомендуют проверить недавно установленные файловые менеджеры и просмотрщики документов, а также обращать внимание на подозрительные обновления и необычные запросы разрешений.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru