

В России разработали защиту квантовых ключей от ослепления детекторов

В России разработали защиту квантовых ключей от ослепления детекторов

В России разработали защиту квантовых ключей от ослепления детекторов

Специалисты инженерно-квантовой лаборатории «СФБ Лаб» и Центра квантовых технологий МГУ разработали способ защиты систем квантового распределения ключей от ослепления детекторов. Метод позволяет не только заметить атаку, но и сохранить безопасную часть ключа. Решение защищено российским патентом, результаты исследования приняты к публикации в журнале Physical Review Applied.

При атаке ослепления злоумышленник направляет на детектор одиночных фотонов оптическое излучение и лишает его чувствительности.

После этого устройством можно управлять с помощью специально подобранных световых импульсов, подсовывая приёмнику нужные биты. Если всё рассчитать правильно, атакующий узнает ключ, а система не заметит ни лишних ошибок, ни подозрительных срабатываний. Квантовая физика вроде на посту, но аппаратуру переиграли.

Обычные средства защиты умеют обнаружить такое вмешательство, однако после тревоги весь сформированный ключ приходится отправлять в утиль. Новый метод действует тоньше.

Приёмник в случайные моменты незначительно меняет квантовую эффективность детекторов. Злоумышленник не знает их текущего состояния и не может подобрать универсальную энергию импульса: значения для разных режимов различаются более чем в десять раз.

В результате атакующий неизбежно оставляет следы — ошибочные или двойные срабатывания. По их статистике система вычисляет, сколько битов могло оказаться под контролем злоумышленника, и удаляет именно эту часть на этапе усиления секретности. Остальной ключ продолжает использоваться.

Подход проверили на серийном детекторе. Он не требует усложнять оптическую схему и подходит для широкого класса коммерчески доступных устройств. Патент RU 2 856 208 C1 предусматривает варианты реализации для приёмников с одним и двумя детекторами.

OnePlus 13R отдаёт токен аккаунта любому приложению с нужной строчкой

Исследователи из Doyensec обнаружили в предустановленном ПО OnePlus 13R уязвимость, позволяющую стороннему приложению похитить токен облачной сессии. Пользователю достаточно один раз установить вредонос, дальше тот работает без дополнительных запросов и подтверждений.

Проблема находится в приложении com.oneplus.account, которое управляет аутентификацией в сервисах производителя.

Его открытый компонент OPAccountProvider защищён специальным разрешением com.oneplus.account.READ_ACCOUNT_INFO. Однако разработчики не назначили ему уровень protectionLevel="signature", который ограничил бы доступ приложениями, подписанными OnePlus.

В результате любое стороннее приложение может просто указать нужное разрешение в своём манифесте и обратиться к провайдеру. Тот по определённой команде возвращает токен действующей сессии OnePlus Cloud. Никаких всплывающих окон, пугающих предупреждений и торжественного согласия владельца не требуется.
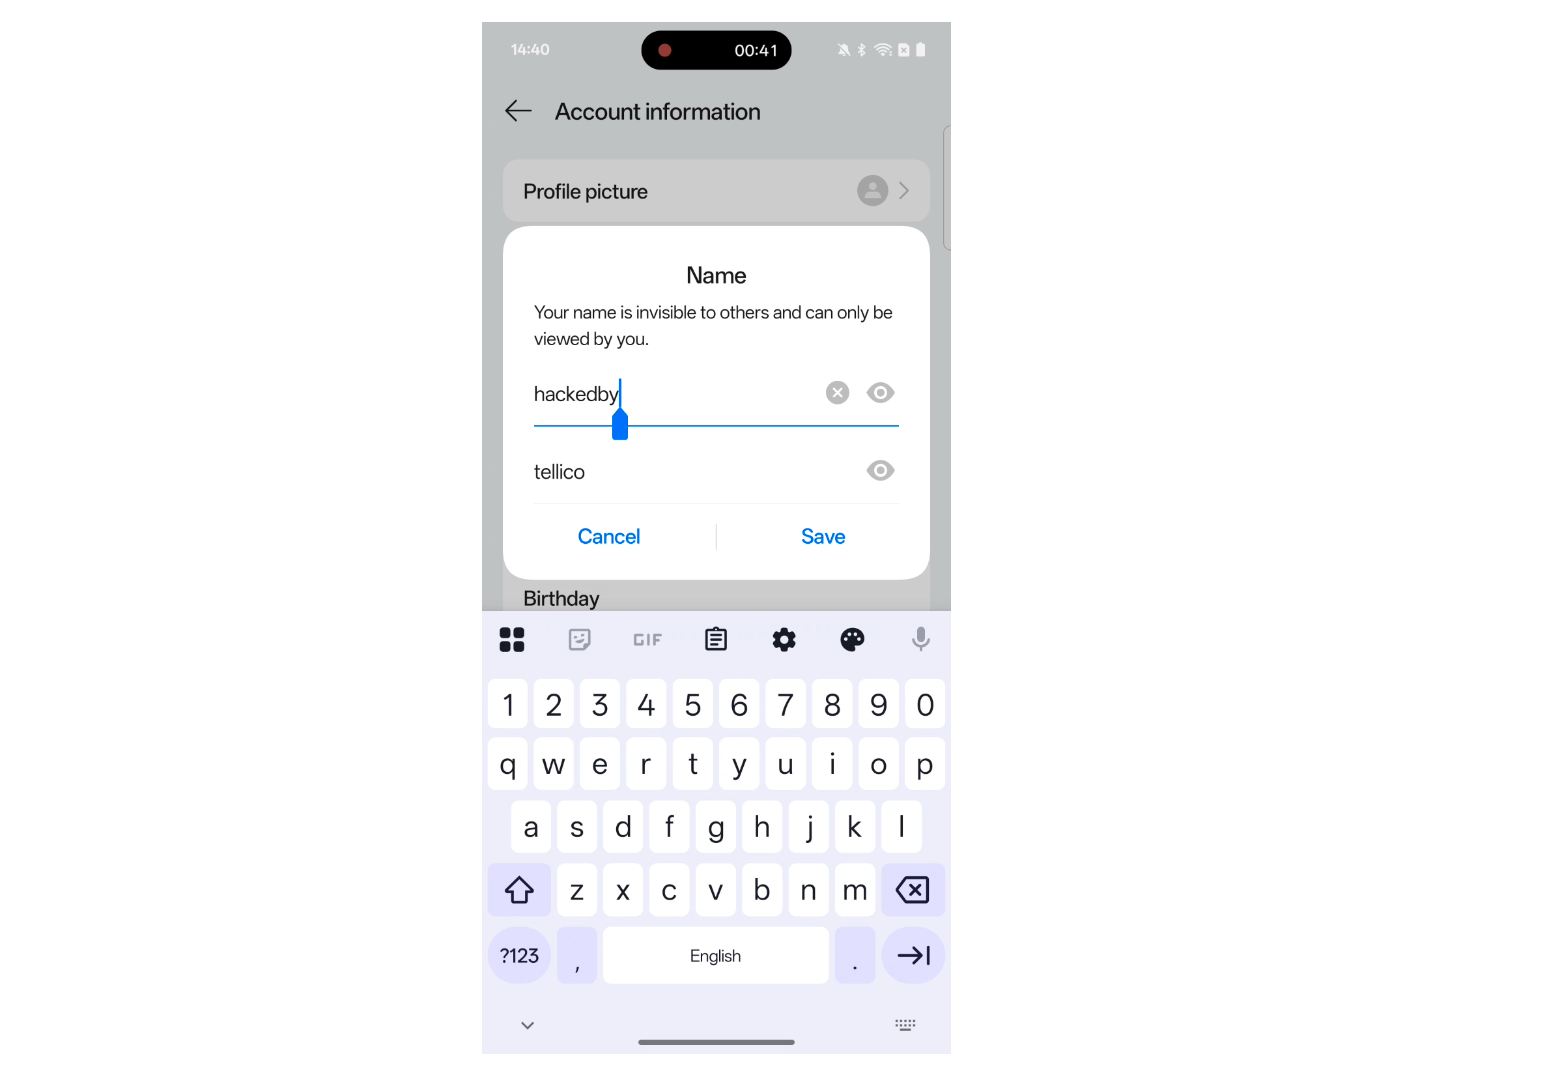

В первоначальной демонстрации исследователи использовали украденный токен для обращения к OnePlus Cloud API и изменения персональных данных жертвы. Для подготовки PoC они также разобрали механизм подписи и шифрования запросов, но не стали публиковать его реализацию.

Doyensec сообщила об уязвимости производителю 30 декабря 2025 года. OnePlus признала проблему, оценила её опасность как высокую и в марте 2026 года выплатила исследователям $720.

С исправлением вышло менее бодро. В сентябре специалисты повторно проверили OnePlus 13R с прошивкой CPH2691_16.0.10.500(EX01) и подтвердили, что недоверенное приложение по-прежнему может получить токен, а региональный API его принимает.

При этом полностью воспроизвести изменение данных для аккаунтов США и региона EMEA уже не удалось из-за изменений на стороне сервиса. То есть утечка токена осталась, но полный захват аккаунта на свежей версии пока не подтверждён.

Пользователям рекомендуют не устанавливать приложения из сомнительных источников и следить за обновлениями. OnePlus же осталось добавить к разрешению одно слово — signature.

RSS: Новости на портале Anti-Malware.ru