


Android-троян Manic научился красть данные даже без интернета

Android-троян Manic научился красть данные даже без интернета

Android-троян Manic научился красть данные даже без интернета

Исследователи обнаружили Android-троян Manic, который совмещает функции банковского зловреда и шпионского инструмента. Он охотится за деньгами, переписками, координатами и кодами разблокировки, а собранные сведения способен передавать через другие заражённые смартфоны поблизости.

По данным ThreatFabric, активность Manic прослеживается с февраля 2026 года. Его распространяют через фишинговые сайты и приложения-загрузчики, замаскированные под полезные утилиты.

Троянец отслеживает 169 приложений. В списке — украинские банки, государственные сервисы и системы электронной идентификации, а также российские и европейские финансовые организации, криптокошельки, биржи, мессенджеры, почтовые клиенты и аутентификаторы. Отдельно Manic интересуют коммерческие и военные средства связи.

Получив разрешения специальных возможностей и доступ к уведомлениям, зловред превращает смартфон в стеклянный аквариум. Он перехватывает пароли, одноразовые коды и фразы восстановления, читает СМС и уведомления, собирает контакты и историю звонков, делает скриншоты, следит за местоположением и позволяет удалённо управлять экраном.


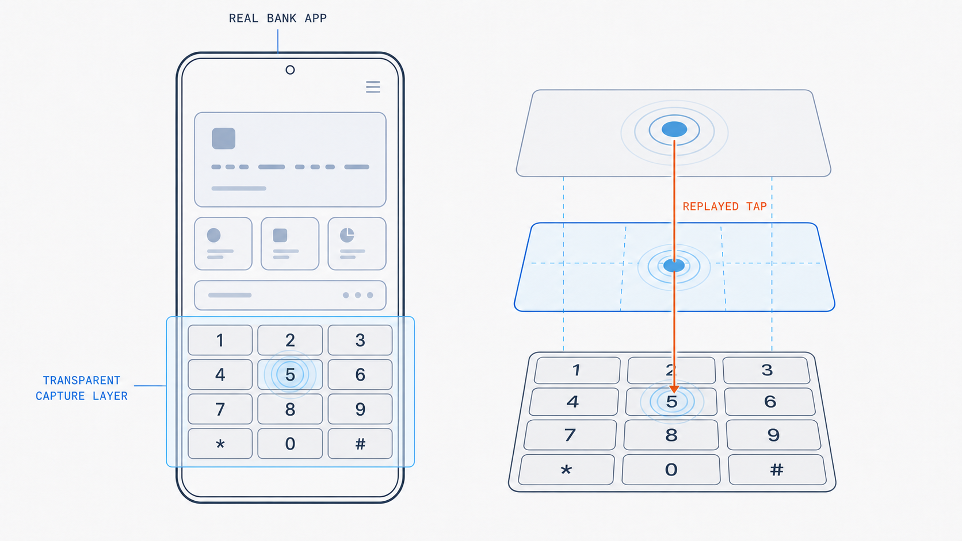
ПИН-коды Manic крадёт особенно нагло. Троянец накладывает прозрачный слой поверх настоящей клавиатуры, фиксирует координаты нажатий, а затем повторяет их в легитимном приложении. Пользователь спокойно входит в банк и заодно сообщает код атакующим.


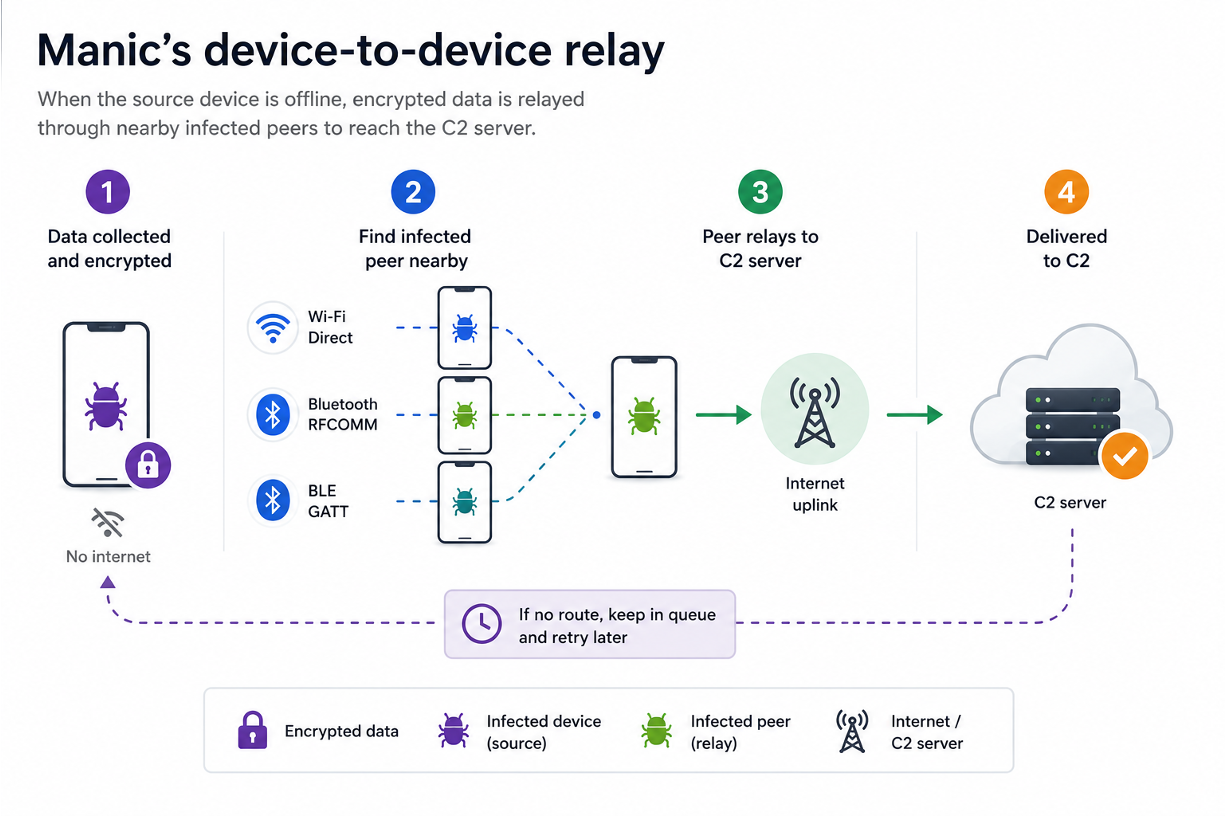
Главная фишка Manic — автономная сеть доставки данных. Если заражённый смартфон отключён от интернета, он ищет рядом другое скомпрометированное устройство через Wi-Fi Direct или Bluetooth и передаёт ему зашифрованный архив. Поддерживаются цепочки до четырёх таких ретрансляторов.

Поэтому авиарежим здесь уже не железный занавес. Если поблизости найдётся ещё один заражённый Android с доступом в Сеть, он любезно отправит украденные данные на сервер операторов Manic. Исследователи предупреждают: троян активно развивается и получает новые механизмы маскировки и перехвата секретов.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru