


Троян Astaroth угоняет WhatsApp Web и рассылает себя контактам жертвы

Троян Astaroth угоняет WhatsApp Web и рассылает себя контактам жертвы

Троян Astaroth угоняет WhatsApp Web и рассылает себя контактам жертвы

Операторы банковского трояна Astaroth научили заражённые компьютеры самостоятельно рассылать вредоносные архивы через WhatsApp Web (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России). Теперь жертва не только рискует банковскими данными, но и невольно подбрасывает троян своим контактам, выяснили специалисты CrowdStrike.

Раньше Astaroth, также известный как Guildma, в основном распространялся через фишинговые письма. В конце 2025 года преступники прикрутили к нему отдельный спам-бот для WhatsApp.

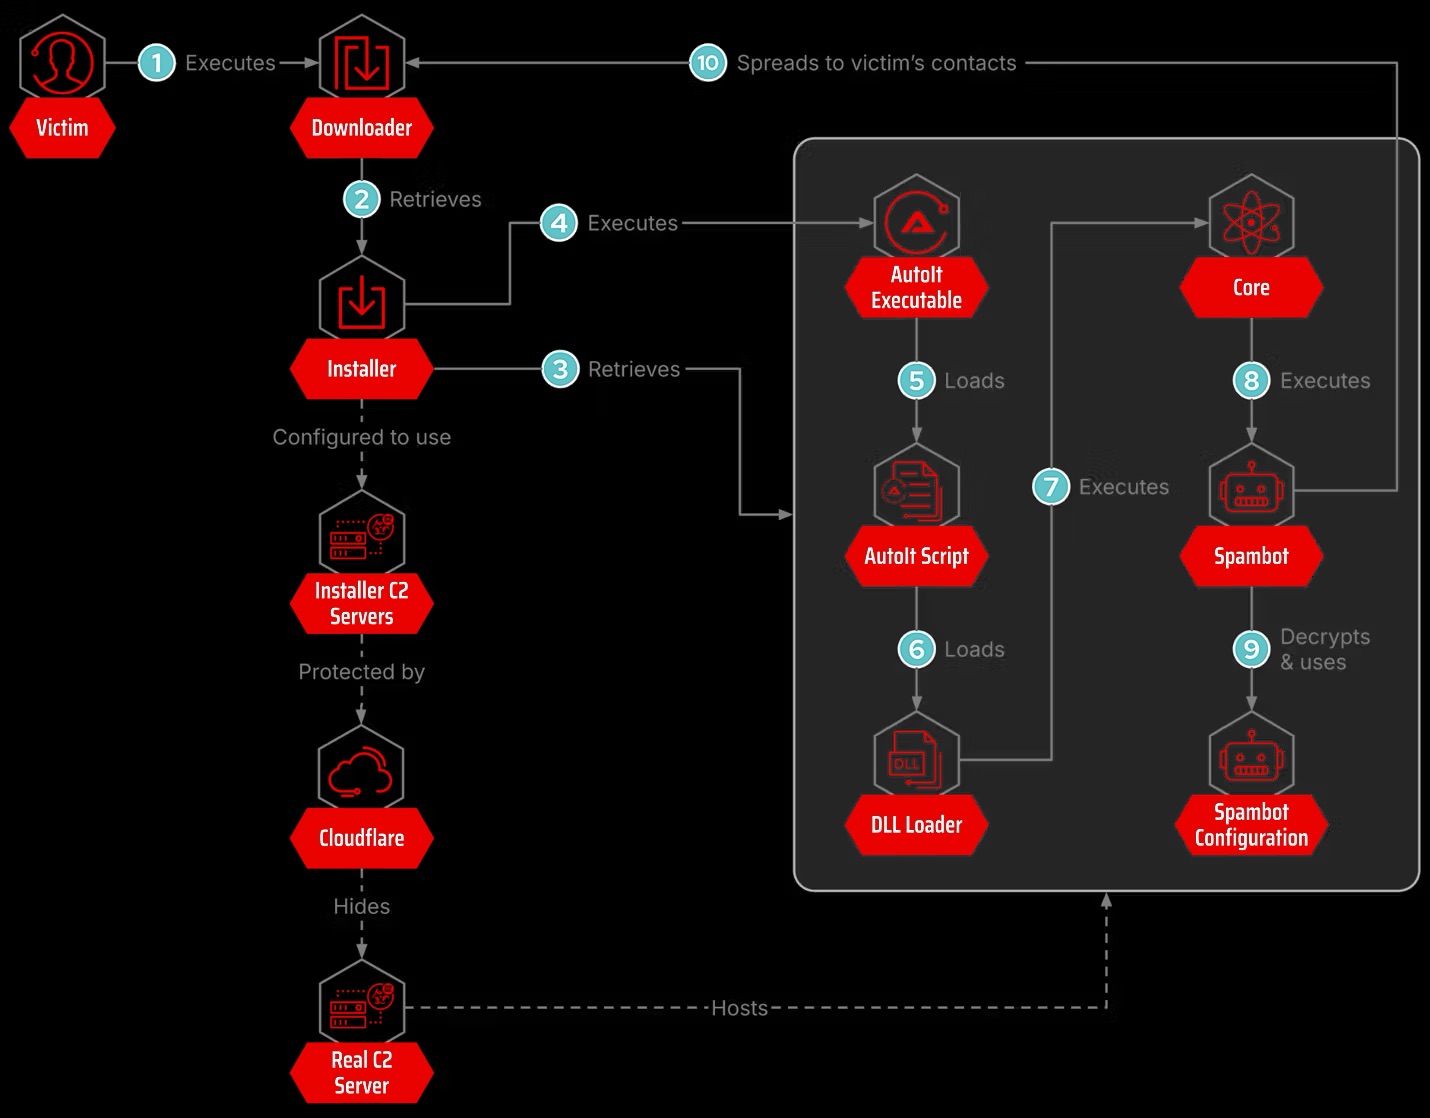
Модуль копирует профиль Chrome или Edge, загружает официальный WebDriver и запускает браузер в фоновом режиме. Затем он подключается к уже авторизованной сессии WhatsApp Web при помощи легитимной библиотеки WPPConnect/WA-JS. Для пользователя всё выглядит тихо, а за кулисами начинается обход адресной книги.


Каждому контакту бот отправляет три сообщения: приветствие с учётом времени суток, ZIP-архив с загрузчиком Astaroth и заключительный текст. Ссылки и формулировки выбираются случайно, чтобы рассылка не выглядела клонированной и хуже ловилась защитными системами.

В итоге вредонос приходит не от подозрительного незнакомца, а от знакомого человека. Расчёт простой: сообщениям из собственной адресной книги доверяют охотнее, особенно если они написаны естественно и начинаются с уместного «доброе утро».

Код спам-бота похож на инструменты других латиноамериканских группировок, включая Vareg. Совпадения в настройках, функциях и логике фильтрации указывают на общего разработчика или активный обмен наработками внутри местного киберпреступного рынка.

Признаками заражения могут быть загрузка WebDriver через PowerShell, папки ChromeAuto_ в C:\Users\Public\Temp, запуск Chromium в безголовом режиме и обращения к компонентам WPPConnect. Astaroth фактически заставил WhatsApp работать курьером для банковского трояна, причём посылку оплачивает сама жертва.

выяснили специалисты CrowdStrike." />
Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru