


Telegram запустил бота для жалоб на интимные фото и дипфейки

Telegram запустил бота для жалоб на интимные фото и дипфейки

Telegram запустил бота для жалоб на интимные фото и дипфейки

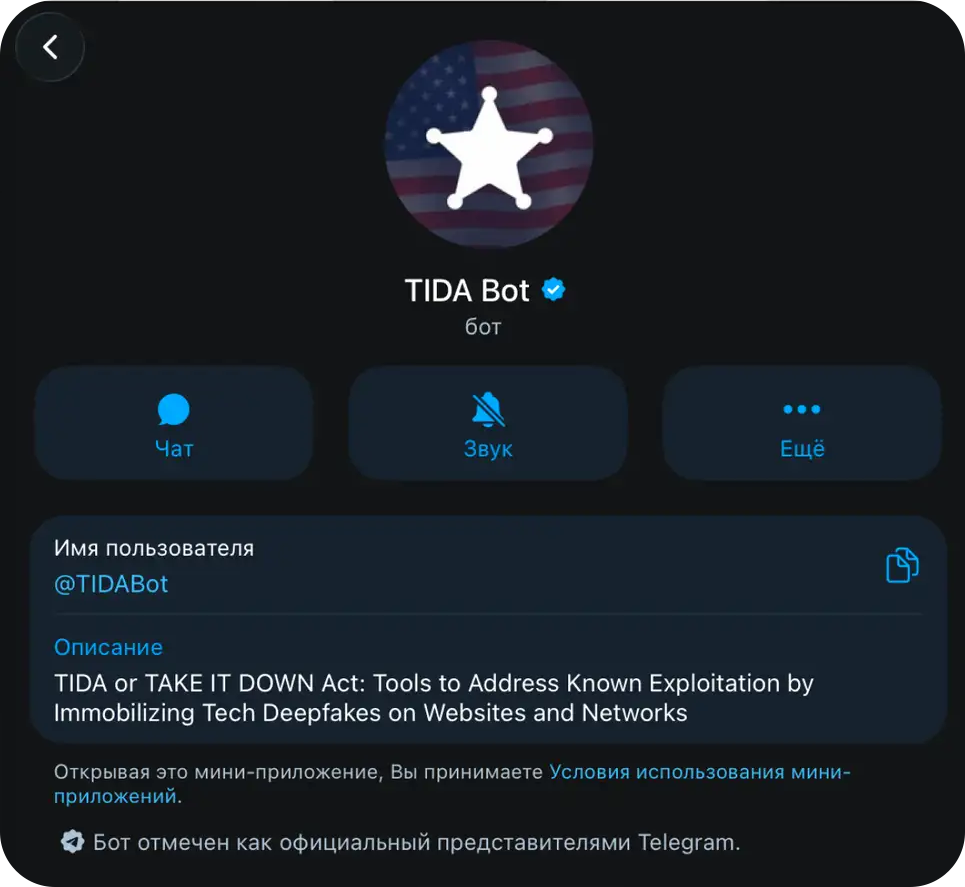
Telegram добавил возможность жаловаться на интимные изображения и видео, опубликованные без согласия человека. Пока функция доступна только пользователям из США. Для этого мессенджер запустил специального бота @TIDABot.

Бот появился не потому, что платформы внезапно решили стать сознательнее, а в рамках исполнения американского закона TAKE IT DOWN Act.

Документ направлен против публикации интимных материалов без согласия, включая дипфейки. Закон подписали в США 19 мая 2025 года, а к маю 2026-го для платформ заработали требования по удалению такого контента.

Если пользователь обнаружит в Telegram интимное изображение или видео с собой, опубликованное без разрешения, он сможет отправить жалобу через бота. Мессенджер должен рассмотреть обращение и удалить соответствующий контент в течение 48 часов.

Источник: Код Дурова


История важная, потому что речь не только о сливах, но и о дипфейках — контенте, который может выглядеть убедительно, даже если человек никогда в нём не участвовал. И это уже не просто токсичный интернет, а инструмент травли, шантажа и репутационных атак.

Главный нюанс: пока механизм работает только для пользователей из США. Будет ли Telegram запускать такие же удобные инструменты для жалоб в других странах, неизвестно. Так что для американцев появился отдельный официальный путь, а всем остальным пока остаётся надеяться, что мессенджер не остановится на географии закона.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru