



Фишеры используют 0-day в Windows для установки вредоноса Qbot

Фишеры используют 0-day в Windows для установки вредоноса Qbot

Фишеры используют 0-day в Windows для установки вредоноса Qbot

Новая фишинговая кампания отметилась использованием уязвимости нулевого дня (0-day) в Windows для обхода защитной функции Mark of the Web. Именно так вредонос Qbot теперь проникает на устройства пользователей.

Напомним, что Mark of the Web (MoTW) предназначена для маркировки загружаемых из Сети файлов. Windows добавляет специальный атрибут «незнакомым» семплам, что может указывать на их потенциальную опасность.

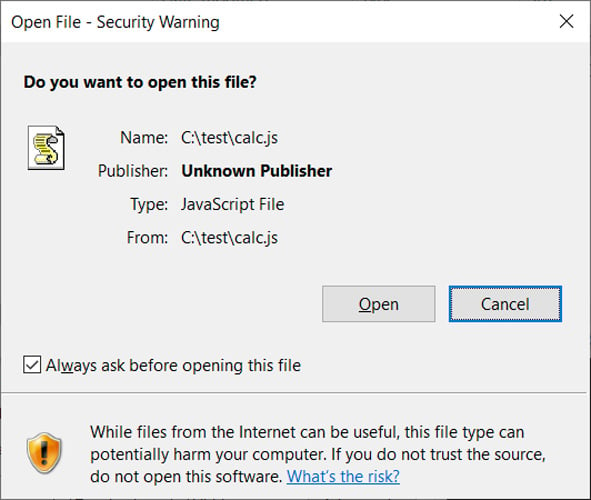
Если пользователь попытается запустить такой файл, MoTW оповестит его о неизвестном происхождении и предупредит о возможной опасности. Выглядит это так:


В новой фишинговой кампании злоумышленники распространяют QBot в защищённых паролями ZIP-архивах, содержащих ISO-образы. Уже в самих образах эксперты нашли ярлык Windows и DLL для установки вредоносной программы в систему.

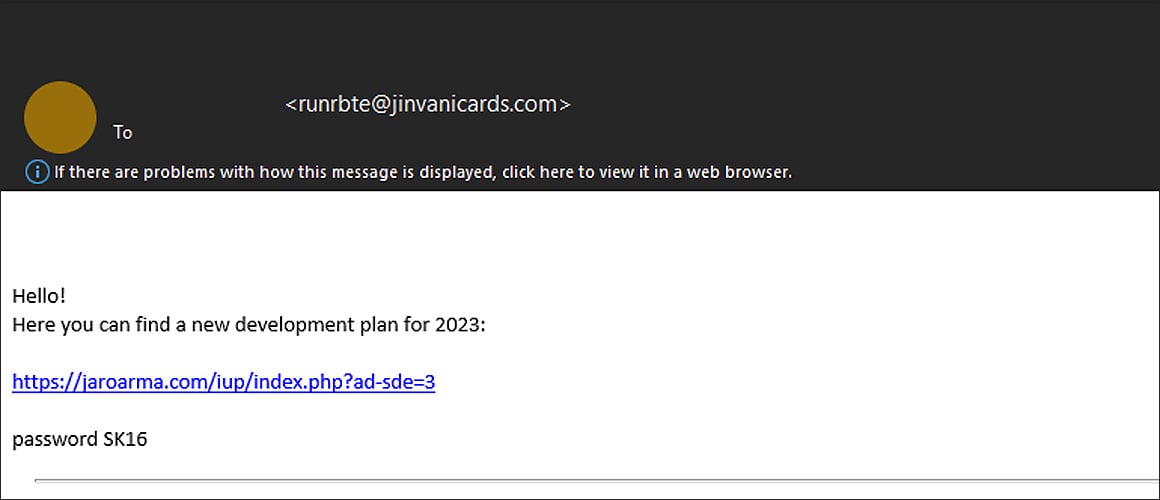
Об атаках рассказал исследователь под ником ProxyLife: операторы QBot используют JavaScript-файлы, у которых имеются специально созданные подписи. Всё начинается с вредоносного письма, в котором есть ссылка на некий документ и пароль от архива.


Далее на компьютер пользователя загружается вышеупомянутый ISO-образ, содержащий файлы WW.js, data.txt и переименованную DLL — resemblance.tmp. К слову, имена файлов меняются, поэтому не стоит их воспринимать как статичную единицу.

JS-файл содержит скрипт в формате VB, задача которого — читать текстовый файл data.txt. В data.txt есть строка vR32, содержащая параметры команды shellexecute. Интересно, что загруженные файлы JavaScript обходят маркировку Mark of the Web, что позволяет вызвать минимум подозрений у получателя фишингового письма.

Напомним, в начале месяца вышел бесплатный неофициальный патч для 0-day в Windows MoTW. Это отличная альтернатива для тех, кто не хочет ждать Microsoft, но хочет защитить себя.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru