



Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Активно эксплуатируемую уязвимость нулевого дня в Windows теперь можно закрыть бесплатным неофициальным патчем. Речь идёт о бреши, позволяющей обходить предупреждения защитного механизма и пометки Mark-of-the-Web.

Проблема затрагивает Windows 10 и Windows 11 и уже успела засветиться в атаках программы-вымогателя Magniber. Ранее мы сообщали, что операторы этого вредоноса заражают пользователей Windows JavaScript-файлами.

На всякий случай напомним, что пометка Mark-of-the-Web в ОС от Microsoft указывает на то, что файл был загружен из Сети и может в теории представлять угрозу для безопасности пользователя.


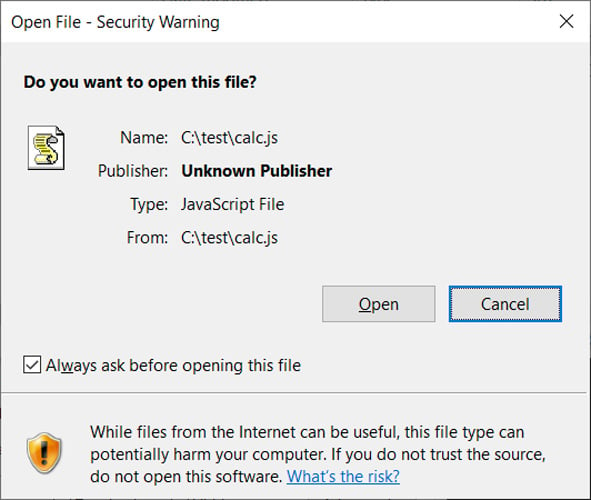
Но операторы Magniber, используя уязвимость нулевого дня, могут «подсовывать» JavaScript-файлы без выводы предупреждений. На GIF-графике ниже эксперты продемонстрировали, как 0-day можно использовать для запуска тестового файла calc-othersig.js со специальной подписью. Никаких уведомлений Mark-of-the-Web при этом не выводится.


Как всегда, на выручку пользователям пришли специалисты 0patch, подготовившие неофициальную заплатку для 0-day. В блоге Митя Колсек объясняет, что баг вызван некорректной работой Windows SmartScreen: защитный механизм не в состоянии пропарсить вредоносную подпись файла.

Пропуская такой парсинг, Windows почему-то позволяет программе запуститься вместо вывода сообщения об ошибке. Патч доступен для следующих версий операционной системы:

  1. Windows 11 v21H2
  2. Windows 10 v21H2
  3. Windows 10 v21H1
  4. Windows 10 v20H2
  5. Windows 10 v2004
  6. Windows 10 v1909
  7. Windows 10 v1903
  8. Windows 10 v1809
  9. Windows 10 v1803
  10. 10. Windows Server 2022
  11. 11. Windows Server 2019 

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru