



Вымогатель Magniber заражает пользователей Windows JavaScript-файлами

Вымогатель Magniber заражает пользователей Windows JavaScript-файлами

Вымогатель Magniber заражает пользователей Windows JavaScript-файлами

Новая кампания операторов программы-вымогателя Magniber нацелена на домашних пользователей Windows. Атакующие используют старый прием — фейковые обновления антивируса, подсовывая JavaScript-файлы.

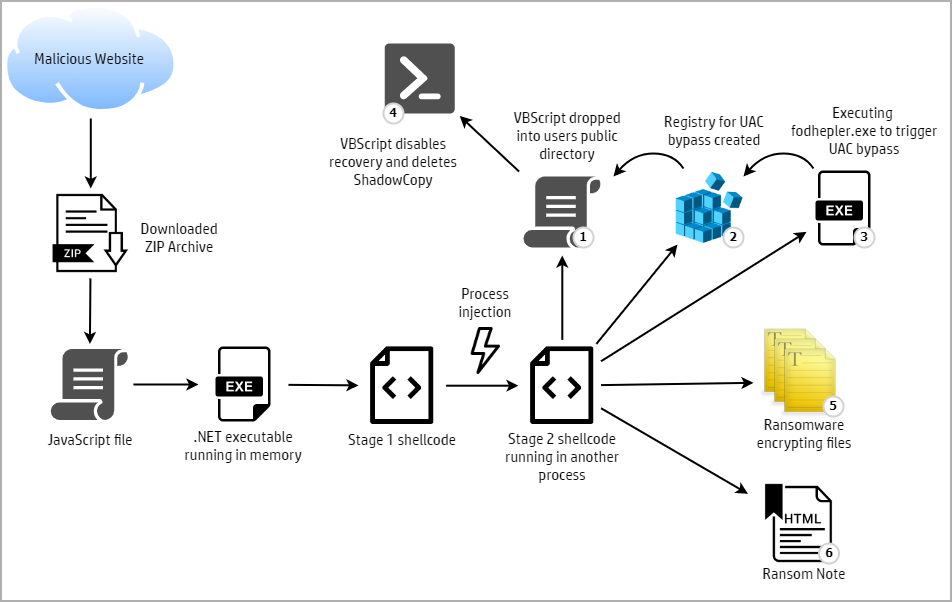
В сентябре злоумышленники создали веб-сайты, на которых предлагались фейковые обновления антивирусов и других защитных средств для Windows 10. В результате пользователь мог загрузить ZIP-архивы, содержащие файлы JavaScript, которые запускали цепочку заражения шифровальщиком.

В отчете исследователей из HP отмечается, что операторы Magniber требуют 2500 долларов за дешифратор, восстанавливающий файлы. Используемая версия вымогателя работает исключительно на Windows 10 и Windows 11. В последней кампании злоумышленники переключились с файлов формата MSI и EXE на JavaScript:

  • SYSTEM.Critical.Upgrade.Win10.0.ba45bd8ee89b1.js
  • SYSTEM.Security.Database.Upgrade.Win10.0.jse
  • Antivirus_Upgrade_Cloud.29229c7696d2d84.jse
  • ALERT.System.Software.Upgrade.392fdad9ebab262cc97f832c40e6ad2c.js

Эти обфусцированные файлы используют технику “DotNetToJScript” для выполнения .NET-файла в памяти системы. Такой подход снижает риски детектирования антивирусными продуктами. .NET-файл расшифровывает шелл-код, который использует собственную обертку для незаметной инъекции в новый процесс.

Все теневые копии, само собой, удаляются. Помимо этого, вредонос отключает функции создания резервных копий. Контроль учетных записей в Windows (UAC) также легко обходится, что позволяет вымогателю спокойно выполнять свои функции в системе.


Изначально авторы Magniber задумывали шифрование лишь отдельных типов файлов, но из-за несовершенной генерации псевдохеша вредонос шифрует и другие типы файлов.

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru