


Массовый сбой в Cloudflare положил X, Spotify, Zoom и ChatGPT

Массовый сбой в Cloudflare положил X, Spotify, Zoom и ChatGPT

Массовый сбой в Cloudflare положил X, Spotify, Zoom и ChatGPT

Крупные интернет-ресурсы сегодня перестали нормально работать из-за масштабного сбоя в Cloudflare. Проблемы затронули сразу множество популярных сервисов: пользователи жаловались на недоступность X (бывший Twitter), Spotify, Zoom, ChatGPT, Letterboxd и ряда других крупных платформ.

При попытке зайти на сайты появлялись сообщения о том, что Cloudflare не может отдать страницу из-за внутренней ошибки.

Cloudflare — один из ключевых поставщиков услуг CDN. Компания обеспечивает защиту от кибератак, распределение нагрузки, ускорение загрузки контента и стабильность работы миллионов сайтов.

Поэтому любой серьёзный сбой быстро отражается на огромном количестве онлайн-сервисов по всему миру.

В компании подтвердили, что специалисты разбираются с инцидентом.

«Cloudflare знает о проблеме и расследует киберинцидент, затрагивающий многих клиентов. Дополнительная информация будет предоставлена по мере появления новых данных», — говорится в официальном уведомлении.

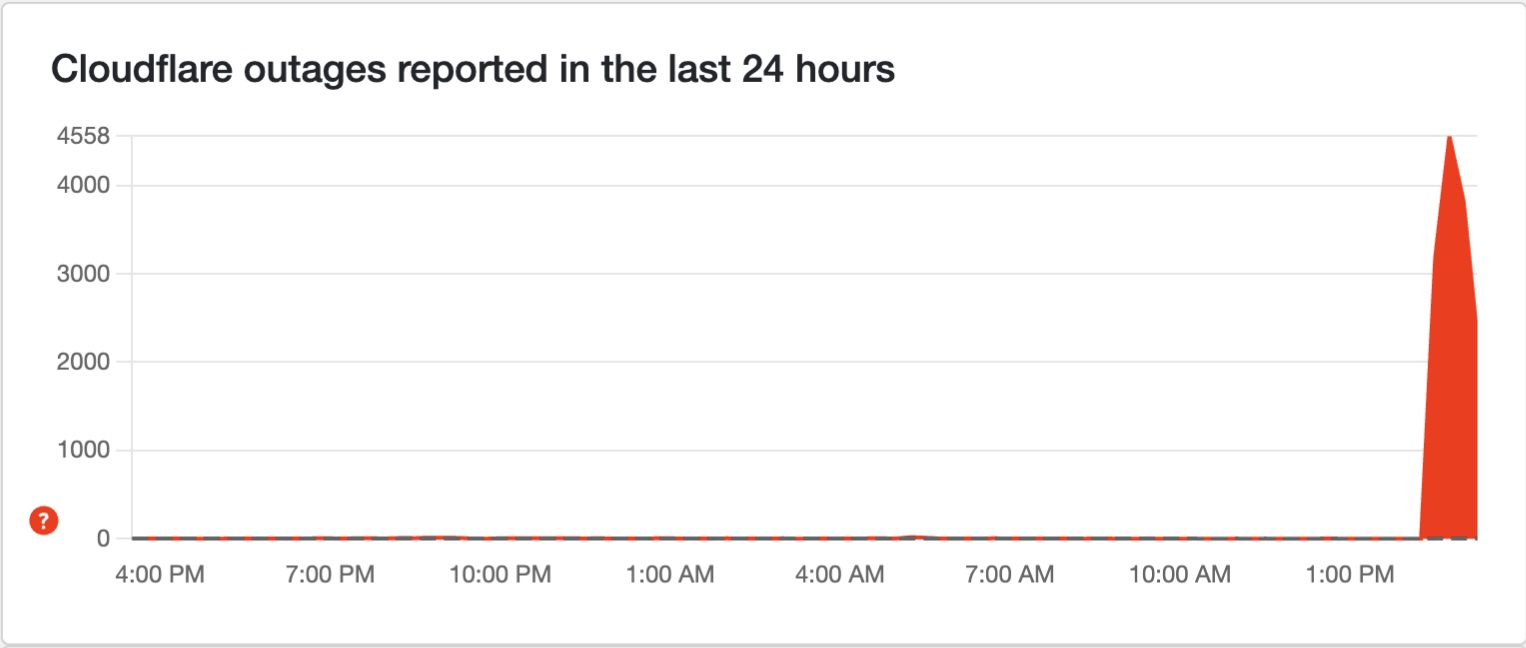
Даже сайт DownDetector, который фиксирует массовые сбои, частично завис и работал нестабильно. Когда он загружался, графики демонстрировали резкий и одновременный рост жалоб на множество крупных сервисов.


Пользователи видели сообщение о «внутренней ошибке сервера в сети Cloudflare» и совет обновить страницу позже. Причины сбоя пока не раскрываются, сроки полного восстановления работы сервисов также неизвестны.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru