


Аддон Adobe мог украсть переписку WhatsApp за один клик

Аддон Adobe мог украсть переписку WhatsApp за один клик

Аддон Adobe мог украсть переписку WhatsApp за один клик

Уязвимость в расширении Adobe Acrobat для Chrome позволяла незаметно вытаскивать переписку, контакты и данные аккаунта из WhatsApp Web (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России). Под ударом могли оказаться около 329 млн браузеров — именно столько установок насчитывает популярное расширение.

Для атаки не требовалось взламывать WhatsApp, красть пароль или заражать компьютер вредоносной программой.

Достаточно было заманить пользователя на внешне безобидную страницу. Дальше всё происходило без лишних вопросов и предупреждений.

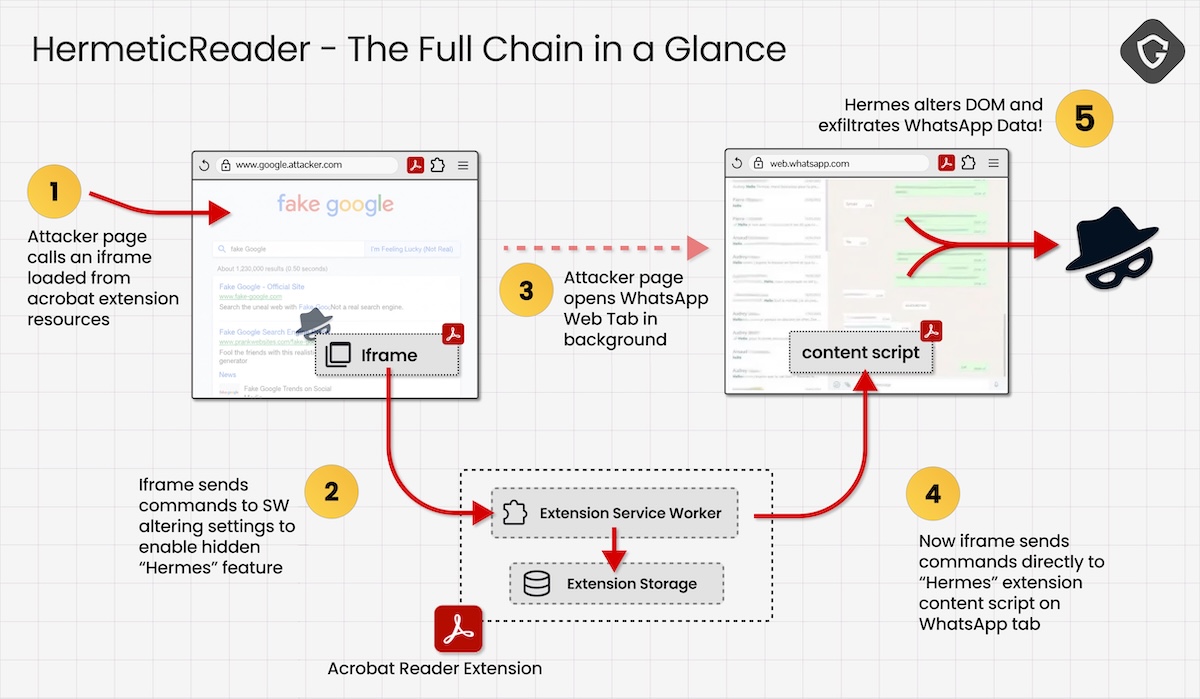
Исследователи компании Guardio назвали атаку HermeticReader. В её основе лежала ошибка во внутренней системе обмена сообщениями расширения Adobe. Вредоносный сайт загружал скрытый фрейм и заставлял расширение выполнять команды, не проверяя их источник.


Злоумышленник мог записать данные в локальное хранилище Adobe Acrobat и активировать Hermes — встроенный, но неактивный по умолчанию механизм интеграции. Тот становился мостом к WhatsApp Web и позволял в фоновом режиме собирать личные чаты, контакты и сведения об аккаунте в открытом виде.

Пользователь тем временем просто смотрел обычную веб-страницу и понятия не имел, что расширение для работы с PDF уже читает его мессенджер.

Guardio обнаружила проблему и сообщила о ней Adobe. Компания закрыла уязвимость в июне и присвоила ей идентификатор CVE-2026-48294. В Adobe классифицировали баг как UXSS-уязвимость, приводящую к раскрытию данных между разными сайтами.

ФНС увидит, с какого устройства переводили цифровые рубли

ФНС сможет запрашивать не только сумму и получателя платежа в цифровых рублях, но и его технический след. В выписки попадут IP- и MAC-адреса, номер телефона, данные сим-карты или другой идентификатор устройства. Новые правила заработают не ранее 1 июля 2027 года.

Кроме цифрового хвоста, выписка будет содержать время и назначение платежа, а также сведения об отправителе и получателе, сообщают «Известия».

Это позволит сопоставлять разные счета и выяснять, например, не управлялись ли несколько формально независимых кошельков с одного смартфона.

Но налоговый Большой брат не будет автоматически заглядывать в каждую покупку. По пояснению ФНС, данные о счетах физлиц станут запрашивать примерно по тем же правилам, что и сведения из обычных банков.

Основанием могут стать взыскание задолженности, налоговая проверка или запрос документов, а в ряде случаев потребуется согласие руководителя вышестоящего органа.

Технические сведения помогут искать скрытые доходы, фиктивные сделки, чужие кошельки и цепочки связанных переводов. Если поступления на цифровой счёт сильно разойдутся с задекларированными доходами, у налоговой могут возникнуть дополнительные вопросы. Доказанная неуплата грозит доначислениями, пенями и штрафами.

При этом один IP-адрес ещё не превращает человека в нарушителя. Им могут пользоваться сотрудники офиса, посетители кафе или абоненты одного оператора. Телефон бывает семейным, сим-карту можно переоформить, MAC-адрес — изменить, а доступ к кошельку способен получить мошенник.

Поэтому технический след должен рассматриваться вместе со временем операций, аутентификацией, геолокацией и характером платежей.

RSS: Новости на портале Anti-Malware.ru