


Уязвимости робота-игрушки позволяли общаться с чадом без ведома родителей

Уязвимости робота-игрушки позволяли общаться с чадом без ведома родителей

Уязвимости робота-игрушки позволяли общаться с чадом без ведома родителей

В «Лаборатории Касперского» изучили обучающего робота китайского производства и обнаружили уязвимости, которые можно использовать для получения данных о ребенке и общения с ним втайне от родителей. Вендора поставили в известность, проблемы уже решены.

Подвергнутая анализу подвижная детская игрушка, по словам экспертов, представляет собой интерактивное Android-устройство с цветным экраном, микрофоном и видеокамерой. В комплект входят игровые и обучающие приложения для детей, голосовой ассистент, средства подключения к интернету и связи с родителями через приложение, установленное на их смартфонах.

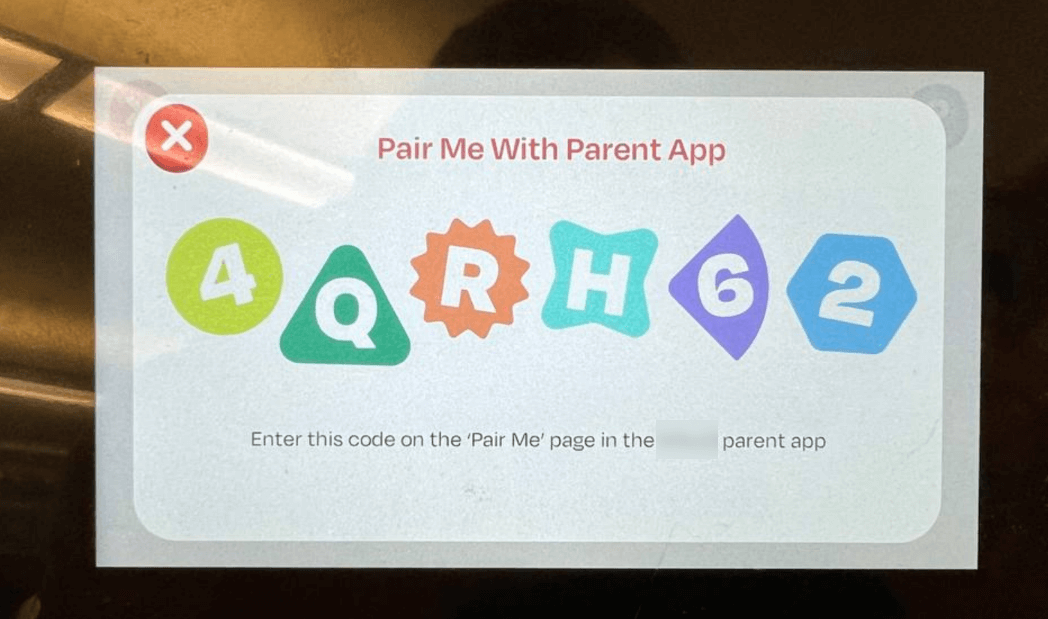
При начальном запуске робот просит обновить софт, выбрать сеть Wi-Fi, привязаться к устройству родителя (чтобы тот смог звонить и отслеживать активность и успехи ребенка), а также ввести имя и возраст пользователя.

Исследование показало, что умный гаджет общается со своим сервером по HTTP, и все данные передаются в открытом виде (сейчас перешел на HTTPS — после обновления прошивки). В результате злоумышленник мог, используя сетевой анализатор, перехватить информацию о ребенке.

Некоторые сетевые запросы тоже позволяли получить конфиденциальные данные. Так, токен доступа к API формировался на основе юзернейма, пароля и ключа, однако сервер отдавал его, не проверяя правильность пароля.

Запрос конфигурации осуществлялся по уникальному ID, однако последний можно было угадать подбором: он состоял из девяти символов и был схож с идентификатором P/N (номером партии), указанным на корпусе робота. Подобная возможность позволяла получить информацию о владельце игрушки, такую как имя, пол, возраст, IP-адрес, страна проживания.

Другой запрос по тому же ID возвращал имейл и телефонный номер родителя, а также код для привязки его мобильного устройства — одноразовый шестизначный пароль, который в отсутствие лимита на попытки ввода легко ломался брутфорсом. Заполучив такие ключи, злоумышленник мог перепривязать робота, подменив родительский аккаунт своим.


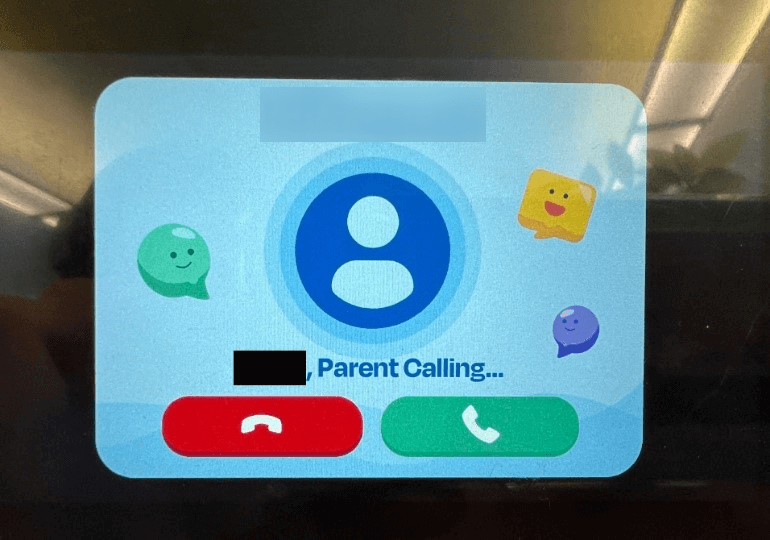
Исследование также выявило неадекватность защиты видеосвязи: при открытии сессии не проводилось надлежащих проверок. Из-за этого можно было, используя камеру и микрофон, звонить ребенку без ведома родителей.


Система обновления робота тоже оказалась несовершенной: отдаваемые с сервера архивы не заверялись подписью. В результате злоумышленник потенциально имел возможность заменить такой файл вредоносным.

«При покупке умных устройств необходимо обращать внимание не только на их развлекательные и образовательные опции, но и на уровень защищённости, — комментирует Николай Фролов, старший исследователь Kaspersky ICS CERT. — Мы рекомендуем родителям внимательно изучать обзоры умных игрушек, следить за новостями об обновлениях программного обеспечения и по возможности присматривать за ребёнком, пока он взаимодействует с таким гаджетом».

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru