

Полиция Югры задержала челябинца, который оформлял подставные кредиты

Полиция Югры задержала челябинца, который оформлял подставные кредиты

Полиция Югры задержала челябинца, который оформлял подставные кредиты

Сотрудники Управления по борьбе с противоправным использованием информационно-коммуникационных технологий УМВД России по Ханты-Мансийскому автономному округу — Югре задержали жителя Челябинска, который оформлял кредиты в микрофинансовых организациях на других людей. Необходимые для этого данные он получал, взламывая личные кабинеты в онлайн-сервисах.

Уголовное дело против 32-летнего челябинца, как сообщает портал «МВД Медиа», было возбуждено по заявлению жительницы Сургута. Злоумышленник получил доступ к её личному кабинету на портале «Госуслуги» и оформил от её имени кредит в микрофинансовой организации. Полученные средства он перевёл на свой счёт и потратил на личные нужды.

Выяснилось, что фигурант причастен ещё как минимум к 12 аналогичным эпизодам. Общий ущерб, причинённый потерпевшим, оценивается в 130 тысяч рублей.

В отношении подозреваемого возбуждены уголовные дела по ч. 2 ст. 272 УК РФ (неправомерный доступ к компьютерной информации) и ч. 1 ст. 159 УК РФ (мошенничество). Он был задержан сотрудниками УМВД России по ХМАО — Югре при содействии Росгвардии во время командировки в Челябинск.

В ходе обыска у задержанного были изъяты мобильные телефоны, сим-карты и ноутбук, которые он использовал в противоправной деятельности. В качестве меры пресечения ему избрана подписка о невыезде и надлежащем поведении. Следственные мероприятия продолжаются.

Злоумышленнику грозит до пяти лет лишения свободы.

LSPromise превращает обычное Android-приложение в хозяина ядра

Исследователи опубликовали цепочку эксплойтов LSPromise, позволяющую недоверенному локальному приложению получить полный контроль над ядром устройства. Атака затрагивает как минимум первоначальный релиз Android 17, а её техническое описание и PoC-код уже выложены в открытый доступ.

Отличный момент проверить обновления, пока эксперимент не превратился в готовый инструмент злоумышленников.

Цепочка объединяет три уязвимости: CVE-2026-49881, CVE-2026-43284 и CVE-2026-43500. Максимальный балл по CVSS достигает 8,8 балла из 10.

Исследователи успешно проверили атаку на Pixel 10 с первой официальной версией Android 17 и заявили о стопроцентной надёжности эксплойта в уязвимой конфигурации. На Pixel 6a цепочка не сработала.

Первым звеном становится логическая ошибка в системном сервисе Telecom. Она позволяет вредоносному приложению добиться выполнения кода внутри привилегированного процесса system_server. Затем атакующие обходят ограничения SELinux, переносят выполнение в сетевой процесс и задействуют уязвимость DirtyFrag в ядре Linux.
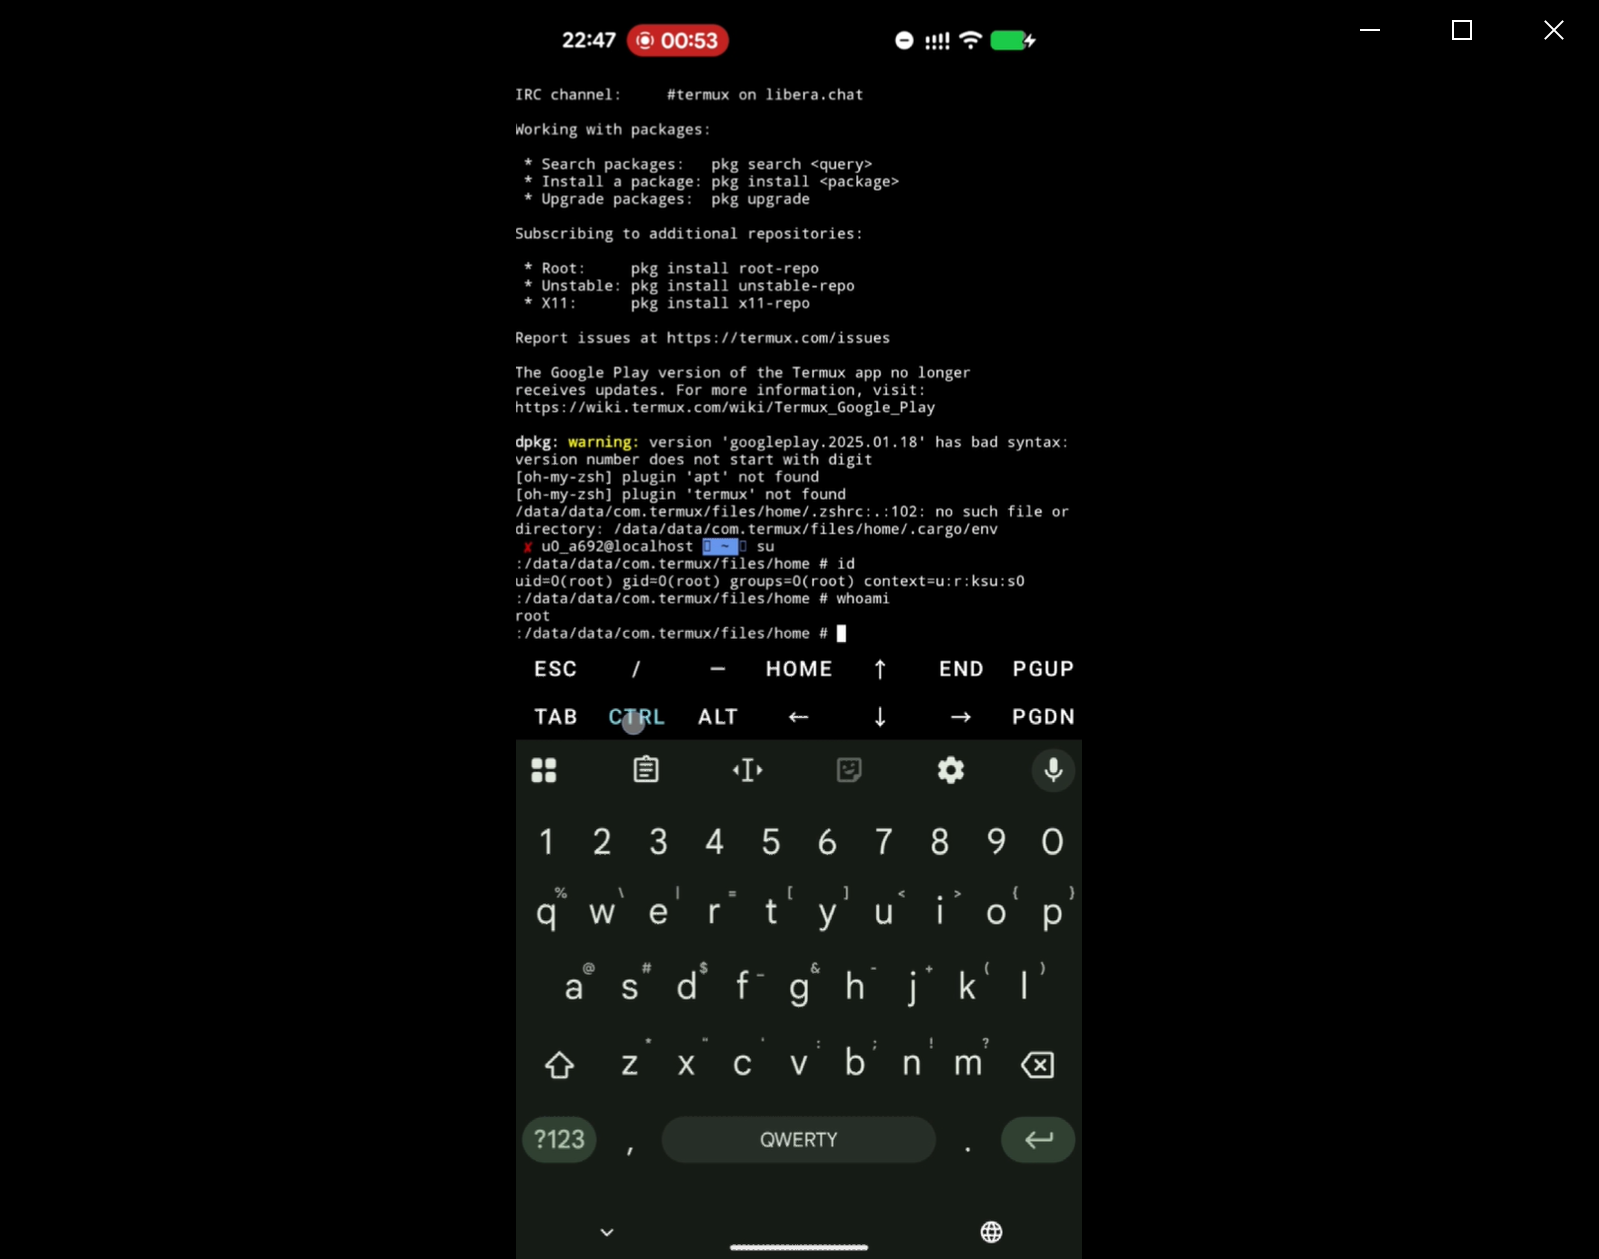

Финал у этой прогулки по уровням защиты невесёлый: загрузка постороннего модуля ядра, перевод SELinux в разрешающий режим и полный root-доступ. Причём цепочка не зависит от традиционных методов повреждения памяти и обходит такие механизмы защиты, как KASLR и MTE.

Компонент DirtyFrag может затрагивать и другие устройства, использующие ветки ядра 6.1.xxx-android14, однако полного списка уязвимых моделей пока нет. Случаи применения LSPromise в реальных атаках также не подтверждены.

Пользователям рекомендуют установить свежие патчи производителя: других способов надёжно оборвать атаку сейчас не предлагается.

RSS: Новости на портале Anti-Malware.ru